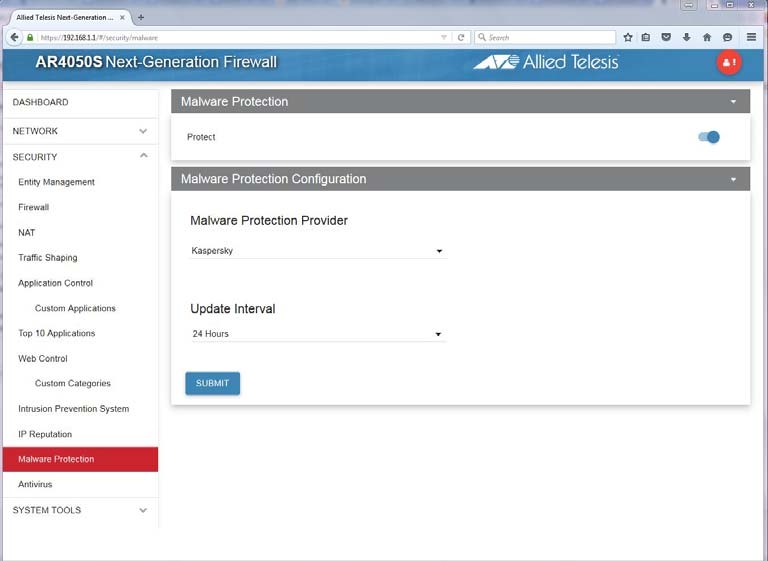
La configuración de protección contra malware en dispositivos Allied Telesis, específicamente en la serie AR4050S Next-Generation Firewall, es una característica crucial para fortalecer la seguridad perimetral de la red. Esta funcionalidad permite incorporar sistemas avanzados de detección y bloqueo de software malicioso, integrando proveedores líderes en seguridad, y estableciendo políticas para mantener las bases de datos de definiciones actualizadas. Con ello, se mitigan riesgos graves como infecciones internas, fugas de datos y ataques dirigidos, garantizando la integridad y disponibilidad de los recursos de red.
Campos principales
- Malware Protection (Activar Protección contra Malware): Esta opción habilita o deshabilita la función de protección contra malware en el firewall. Cuando está activa, el dispositivo inspecciona el tráfico para detectar amenazas potenciales.
- Malware Protection Provider (Proveedor de Protección): Selección del proveedor del servicio antivirus/malware que el firewall utilizará para realizar la inspección. En la configuración común aparece Kaspersky, aunque el equipo puede permitir otros proveedores dependiendo del firmware.
- Update Interval (Intervalo de Actualización): Define la frecuencia con la que el dispositivo descarga las firmas o definiciones actualizadas del proveedor. Un intervalo común es cada 24 horas para mantener la protección al día sin generar tráfico excesivo.
- Botón Submit: Confirma y aplica la configuración realizada para activar la protección y establecer los parámetros seleccionados.
Compatibilidad de versiones y modelos
Los firewalls Allied Telesis de la serie AR4000, como el AR4050S, integran esta funcionalidad a partir de versiones de firmware específicas que soportan servicios de seguridad avanzados. Algunas versiones comunes de firmware que soportan Malware Protection oscilan desde la serie AR4000 5.x en adelante. Esta característica está típicamente disponible en modelos de gama media a alta como AR4050S y superiores, que cuentan con la capacidad necesaria para procesamiento intensivo de inspección profunda de paquetes.
Limitaciones importantes a considerar son la compatibilidad con ciertos proveedores antivirus internos y la necesidad de contar con licencias o acuerdos con dichos proveedores para que las actualizaciones y escaneos funcionen correctamente. Además, algunos modelos pueden presentar restricciones en la cantidad de tráfico que pueden inspeccionar sin afectar el rendimiento general del firewall.
Escenarios de uso y recomendaciones
Esta configuración se emplea principalmente en entornos empresariales donde la protección perimetral debe ser robusta y capaz de identificar amenazas en tráfico web, correos electrónicos o archivos transferidos. Es esencial en oficinas con acceso a internet compartido y donde se maneja información sensible, pues previene la infiltración de malware que podría comprometer equipos internos o robar información.
Un caso típico es la implementación en sucursales o redes remotas administradas centralmente, donde el firewall AR4050S actúa como primera línea de defensa. También se recomienda activarlo en redes que utilizan políticas de control de aplicaciones y filtrado web para complementar la seguridad.
Sin embargo, el uso inadecuado o la falta de mantenimiento de las actualizaciones de firmas puede generar falsos negativos o disminuir la efectividad. Asimismo, activar inspección en tráfico cifrado sin una adecuada configuración puede impactar negativamente en el rendimiento.
Comandos de CLI útiles para diagnóstico
show security malware-protection status: Muestra el estado actual del servicio de protección contra malware.show security malware-protection provider: Lista y confirma qué proveedor está configurado para la inspección.show security update schedule: Permite verificar el intervalo programado para las actualizaciones de definición.debug security malware-protection: Activa mensajes de diagnóstico para detectar problemas en la inspección o la actualización de firmas.clear security malware-protection cache: Limpia la caché de definiciones o detecciones para obligar a refrescar el estado.
Buenas prácticas de configuración
- Siempre mantener activada la función de protección contra malware en puntos clave del perímetro y en redes críticas.
- Seleccionar un proveedor reconocido y confiable; Kaspersky es uno de los más habituales por su alta tasa de detección y soporte continuo.
- Configurar un intervalo de actualización frecuente, sin saturar el ancho de banda ni el rendimiento, idealmente diario o cada 12 horas si la infraestructura lo permite.
- Realizar pruebas de rendimiento y monitorización permanente para evaluar el impacto que la inspección produce en el tráfico real.
- Asegurar que las licencias de los proveedores antivirus estén vigentes para no perder la capacidad de detección.
- En casos donde se inspeccione tráfico cifrado, implementar políticas y certificados adecuados para evitar interrupciones o falsas alarmas.
- Documentar cualquier cambio en la configuración de la protección para facilitar auditorías y seguimientos futuros.