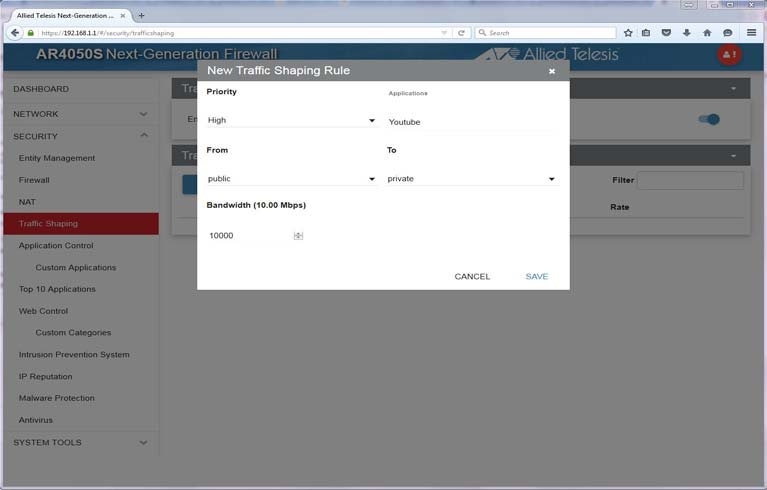
La configuración de Traffic Shaping en los firewalls Allied Telesis AR4050S representa una solución clave para gestionar el uso del ancho de banda en redes empresariales. Este mecanismo permite priorizar y limitar el tráfico en función de aplicaciones, zonas y políticas definidas, contribuyendo a un rendimiento óptimo y una experiencia de usuario coherente. En entornos donde la demanda de aplicaciones específicas, como YouTube, puede saturar enlaces o afectar la calidad de servicios críticos, el Traffic Shaping ofrece un control granular para equilibrar el uso eficiente de los recursos.
Campos principales
- Priority (Prioridad): Define el nivel de urgencia o preferencia del tráfico seleccionado. Valores comunes incluyen High, Medium y Low. Un tráfico con prioridad alta recibe preferencia en encolamiento y salida.
- Applications (Aplicaciones): Permite seleccionar la aplicación específica sobre la cual aplicar las reglas de shaping, usando la base de datos integrada o personalizada de aplicaciones monitorizadas.
- From (Origen): Especifica la zona o interfaz de origen del tráfico, por ejemplo public, que normalmente representa la red externa o internet.
- To (Destino): Designa la zona o interfaz destino, como private, que suele ser la red interna o LAN protegida.
- Bandwidth (Ancho de banda): Se establece la tasa máxima permitida para ese tipo de tráfico, expresada en Kbps o Mbps. Por ejemplo, 10000 equivale a 10 Mbps.
Compatibilidad de versiones y modelos
El Traffic Shaping mostrado es compatible con la serie AR4050S, bajo las versiones de firmware AT-SNMP v7.x en adelante, donde se introdujeron mejoras en control de aplicaciones y gestión de ancho de banda. Este modelo pertenece a la gama Allied Telesis de firewalls Next-Generation orientados a redes corporativas pequeñas y medianas.
Aunque la funcionalidad es estándar en los equipos AR4050S, en modelos anteriores de la serie AR3050S o en switches Layer 3 de Allied Telesis con funciones limitadas de seguridad, la disponibilidad de shaping basado en aplicaciones puede ser parcial o inexistente. Es importante revisar la documentación y las notas de versión específicas para detalles precisos.
Además, algunas limitaciones pueden incluir la cantidad máxima de reglas de tráfico que el dispositivo puede procesar simultáneamente, y el soporte limitado para aplicaciones personalizadas fuera de la lista predeterminada.
Escenarios de uso y recomendaciones
El Traffic Shaping resulta esencial en escenarios donde se necesita garantizar disponibilidad y calidad para aplicaciones críticas, mientras se limita el consumo en aplicaciones consideradas no prioritarias, como streaming de video o redes sociales. Por ejemplo, en redes corporativas donde el acceso a YouTube es común, se puede asignar prioridad alta a aplicaciones empresariales y limitar el ancho de banda para YouTube desde la zona pública a la privada, evitando saturaciones y congestión.
Sin embargo, el uso incorrecto o excesivo del shaping puede generar cuellos de botella, latencias y frustración en usuarios si el ancho de banda asignado es insuficiente. Es clave realizar un análisis previo de tráfico y patrones de uso para definir límites justificables y escalables.
Otra recomendación es combinar shaping con políticas de firewall, IPS y control de aplicaciones para un enfoque integral en la gestión del tráfico y la seguridad.
Comandos de CLI útiles para diagnóstico
show qos shaping: Visualiza las reglas actuales de Traffic Shaping configuradas en el firewall.show security application list: Muestra las aplicaciones detectadas y gestionables para aplicar políticas.debug qos: Activa la depuración del servicio de QoS para identificar posibles problemas o conflictos en las reglas.show interface statistics: Permite comprobar la utilización real del ancho de banda en las interfaces involucradas.show system resource: Visualiza el uso de CPU y memoria, relevante para evaluar el impacto de múltiples reglas en el rendimiento del firewall.
Buenas prácticas de configuración
- Definir reglas específicas y limitadas por aplicación y sentido del tráfico para evitar un procesamiento innecesario que afecte la performance.
- Asignar prioridades claras y coherentes con los objetivos empresariales, evitando sobrepriorizar aplicaciones no críticas.
- Establecer límites de ancho de banda basados en datos reales de consumo y capacidad de enlace.
- Actualizar regularmente las bases de aplicaciones para mantener la eficacia del reconocimiento de tráfico.
- Implementar un monitoreo continuo mediante comandos CLI y gestión centralizada para detectar desviaciones y ajustar políticas.
- Documentar cambios y mantener configuraciones de respaldo para restauración rápida en caso de incidencias.