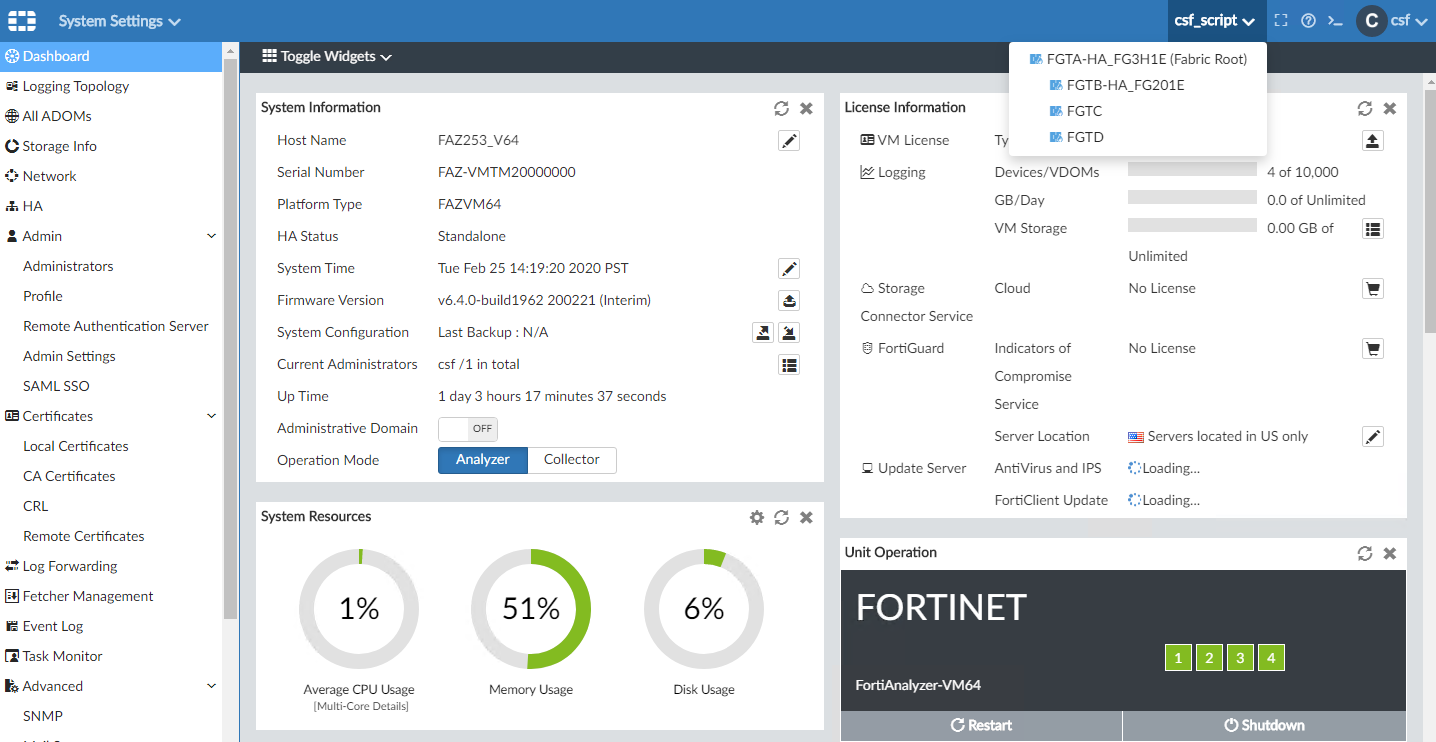
FortiAnalyzer es una solución avanzada de Fortinet diseñada para centralizar la gestión de logs, eventos y análisis de seguridad en redes que usan dispositivos FortiGate y otros productos Fortinet. La configuración de FortiAnalyzer en un entorno de red permite recopilar y analizar grandes volúmenes de datos de seguridad, facilitando la identificación de amenazas, auditoría de conformidad y generación de reportes detallados para la administración IT.
Campos principales
- Host Name: Identifica el nombre del dispositivo FortiAnalyzer. Es importante para la gestión y localización dentro de la red y puede ser personalizado para reflejar la ubicación o función específica.
- Serial Number: Número único que identifica la licencia y el dispositivo, necesario para soporte y actualización.
- Platform Type: Indica la arquitectura sobre la que corre FortiAnalyzer, en este caso una VM de 64 bits (FAZVM64), lo que determina requisitos de hardware y compatibilidad.
- HA Status: Muestra el estado de alta disponibilidad, aquí está en modo «Standalone», lo que indica que el dispositivo no está configurado para cluster o redundancia.
- System Time: Hora y fecha configuradas, fundamentales para la correlación correcta de eventos y logs.
- Firmware Version: Versión del software instalado. Fundamental mantenerlo actualizado para aprovechar mejoras y parches de seguridad.
- Current Administrators: Número y nombres de administradores conectados o configurados en el sistema, clave para la auditoría de accesos.
- Up Time: Tiempo de actividad continuo desde el último reinicio, útil para diagnósticos y monitoreo de estabilidad.
- Administrative Domain: Permite segmentar la gestión en diferentes dominios administrativos, útil en grandes organizaciones con múltiples departamentos o clientes.
- Operation Mode: Puede configurarse como «Analyzer» para análisis y reporte o «Collector» para solo recolección de logs que serán procesados por otra unidad.
Compatibilidad de versiones y modelos
FortiAnalyzer está disponible en múltiples versiones de firmware que se adaptan a diferentes necesidades. Desde FortiOS 5.x, la integración con FortiAnalyzer permite un monitoreo más profundo. La funcionalidad completa está presente generalmente en versiones a partir de FortiOS 6.0 y superiores, siendo FortiOS 7.4.x,7.6.x, 7.4.x,7.6.x, 7.0 y especialmente 7.2 las más recomendadas por la estabilidad y nuevas funcionalidades.
Este sistema puede implementarse en distintas familias de dispositivos FortiAnalyzer, desde equipos físicos de gama media y alta para centros de datos y grandes empresas, hasta máquinas virtuales diseñadas para entornos pequeños o pruebas. Equipos de gama baja o versiones muy antiguas pueden no soportar todas las funciones, en particular relacionadas con análisis avanzado, HA y almacenamiento de log a gran escala.
Algunas limitaciones típicas incluyen cambios en la interfaz web y comandos CLI entre versiones mayores, parámetros de configuración que evolucionan o se renombran, y requisitos de hardware específicos para análisis en tiempo real o almacenamiento a largo plazo.
Escenarios de uso y recomendaciones
FortiAnalyzer es ideal para empresas que necesitan una visibilidad completa en sus redes Fortinet, especialmente en entornos con múltiples FortiGate o dispositivos conectados. Permite consolidar logs para cumplir con normativas de seguridad e identificar incidentes con rapidez.
Un uso común es la integración en centros de operaciones de seguridad (SOC), donde se requiere correlacionar eventos para detectar ataques o anomalías. También es útil para auditorías de conformidad como PCI-DSS, ISO 27001 o GDPR.
Configurar indebidamente el modo operativo o no sincronizar el tiempo correctamente puede generar pérdida de datos o análisis erróneos. Fortinet recomienda usar NTP para mantener la hora exacta y configurar grupos de administración con permisos claros para una operación segura.
Comandos de CLI útiles para diagnóstico
get system status: Muestra el estado actual del sistema incluyendo versión de firmware y tiempo de actividad.diagnose log device list: Lista dispositivos de log configurados y su estado.execute log filter category: Permite filtrar eventos por categoría para análisis puntuales en logs.diagnose debug application logd -1: Habilita depuración detallada del servicio de logs para resolver problemas de recolección o envío.show log event: Visualiza eventos actuales procesados por FortiAnalyzer.
Buenas prácticas de configuración
- Sincronizar el reloj del sistema con un servidor NTP confiable para asegurar la correlación correcta de eventos.
- Configurar la alta disponibilidad si la red exige disponibilidad continua y evitar puntos únicos de falla.
- Usar usuarios y perfiles de administrador con privilegios mínimos necesarios para evitar accesos no autorizados.
- Actualizar el firmware periódicamente para corregir vulnerabilidades y aprovechar nuevas funciones.
- Segmentar el almacenamiento de logs según tipos o importancia para optimizar espacio y tiempos de consulta.
- Realizar pruebas de exportación y reporte para verificar que los datos recopilados son los esperados.
- Limitar el acceso web a FortiAnalyzer mediante IPs permitidas o VPN para aumentar la seguridad.
- Documentar la configuración y cambios para facilitar seguimiento y mantenimiento en el tiempo.