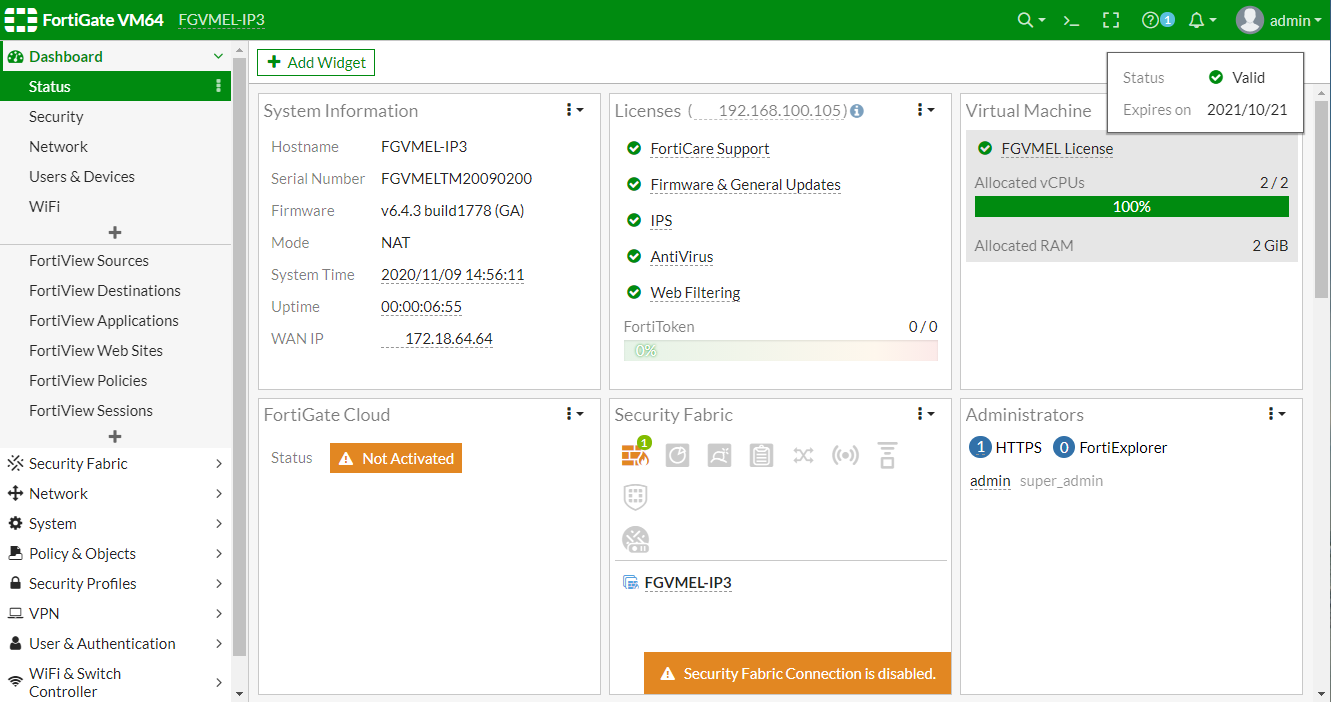
Este texto explica una configuración de sistema en un FortiGate que aborda aspectos clave como la identificación del equipo, versión del firmware, estado de licenciamiento, recursos asignados en entorno virtual y la activación de servicios esenciales para la seguridad de la red. Este tipo de configuración es fundamental para la administración diaria del dispositivo, asegurando que el hardware y software estén operando correctamente y que las funcionalidades de seguridad estén habilitadas para proteger la infraestructura IT.
Campos principales
Cada campo tiene un propósito específico para la gestión y estado del FortiGate:
- Hostname: Nombre único asignado al dispositivo para su identificación dentro de la red; ayuda a diferenciarlo de otros equipos.
- Serial Number: Número de serie físico del hardware que es necesaria para soporte técnico y validación de garantía.
- Firmware: Versión del sistema operativo FortiOS que está corriendo el dispositivo; marca la base para compatibilidad de funciones y estabilidad.
- Mode: Indica el modo de operación, en este caso NAT, que define cómo el tráfico de red es manejado y traducido entre interfaces.
- System Time y Uptime: Fecha y hora actual del sistema y tiempo que lleva funcionando desde último reinicio, útiles para auditorías y sincronización.
- WAN IP: Dirección IP asignada a la interfaz WAN usada para conectividad externa.
- Licenses: Estado de las licencias activas que permiten funciones clave de seguridad como IPS, antivirus, filtrado web y actualizaciones generales del firmware. El ícono de validación confirma que la licencia está vigente.
- FortiToken: Porcentaje de tokens activos para autenticación de dos factores; en este caso 0%, indicando que no se están usando tokens.
- Virtual Machine: Indica recursos asignados a la instancia virtual, como CPUs virtuales y RAM; importante para dimensionar rendimiento adecuado.
- FortiGate Cloud: Estado de conexión al servicio en la nube, que en este caso no está activado, implicando que no se están usando funcionalidades relacionadas como reportes y sincronizaciones externas.
- Security Fabric: Estado del tejido de seguridad que interconecta dispositivos Fortinet para coordinación y visibilidad de amenazas; aquí aparece deshabilitado.
- Administrators: Usuarios con acceso administrativo al dispositivo, con detalle del método de conexión (HTTPS, FortiExplorer) y nivel de permisos.
Compatibilidad de versiones y modelos
Estas características están disponibles en FortiOS a partir de versiones intermedias como la 7.4.x,7.6.x hasta las más recientes, incluida la 7.x, con mejoras progresivas en interfaz y funcionalidad. La versión mencionada (7.4.x,7.6.x.3) es conocida por brindar estabilidad y soporte para funciones avanzadas de seguridad.
Este tipo de configuración está presente en dispositivos FortiGate de gama media y alta, donde el soporte para múltiples licencias y entorno virtualizado es común. Modelos pequeños o series básicas pueden presentar limitaciones, como ausencia de algunas licencias adicionales o capacidades reducidas en el manejo de recursos virtuales.
En modelos antiguos o firmware muy viejos, algunos parámetros han cambiado de nombre o la interfaz gráfica se presenta diferente, requiriendo adaptación de comandos CLI o reconfiguración manual.
Escenarios de uso y recomendaciones
Este tipo de configuración es crucial para asegurar que el FortiGate esté operativo dentro de una red empresarial o de sucursal. Permite garantizar que la política de seguridad asociada con licencias (IPS, antivirus, filtrado web) esté activa y actualizada, evitando vulnerabilidades.
Si no se configura correctamente el licenciamiento o el modo de operación, podrían fallar las inspecciones de seguridad o la conectividad WAN, afectando negativamente la disponibilidad y protección de la red.
El fabricante recomienda mantener actualizado el firmware a versiones estables, verificar periódicamente el estado de las licencias y activar la función Security Fabric para lograr una defensa coordinada entre dispositivos.
Comandos de CLI útiles para diagnóstico
get system status: Muestra el estado general, versión de firmware, tiempo de actividad y modo de operación.diagnose sys license list: Presenta el estado detallado de las licencias activas y su vigencia.diagnose debug enableseguido dediagnose debug application sslvpn -1: Para depurar problemas de autenticación y conexión VPN.show full-configuration system interface: Permite revisar configuración detallada de interfaces y sus IPs.diagnose securityfabrics status: Consulta el estado y conexión del Security Fabric.execute backup config flash: Para realizar copias de seguridad de la configuración actual antes de hacer cambios importantes.
Buenas prácticas de configuración
- Actualizar siempre a una versión de firmware estable y compatible con las licencias adquiridas.
- Configurar y verificar las licencias de seguridad necesarias para cubrir los vectores de amenaza del entorno.
- Establecer una nomenclatura clara en el hostname para facilitar identificación y gestión en entornos grandes.
- Monitorear el uptime y sincronizar el system time con un servidor NTP para registros de eventos precisos.
- Activar y configurar Security Fabric para integrarse con otros dispositivos Fortinet para mayor visibilidad y control.
- Asignar suficientes recursos en entornos virtualizados para evitar cuellos de botella en rendimiento.
- Gestionar los usuarios administrativos con roles y autenticación robusta, preferiblemente usando multifactor con FortiToken.
- Documentar los cambios de configuración y realizar backups periódicos para facilitar recuperaciones.
- Evitar dejar conexiones a FortiGate Cloud desactivadas si se requiere monitoreo proactivo y análisis centralizado.
- Revisar logs y estados de licenciamiento frecuentemente para detectar problemas antes de que impacten en producción.