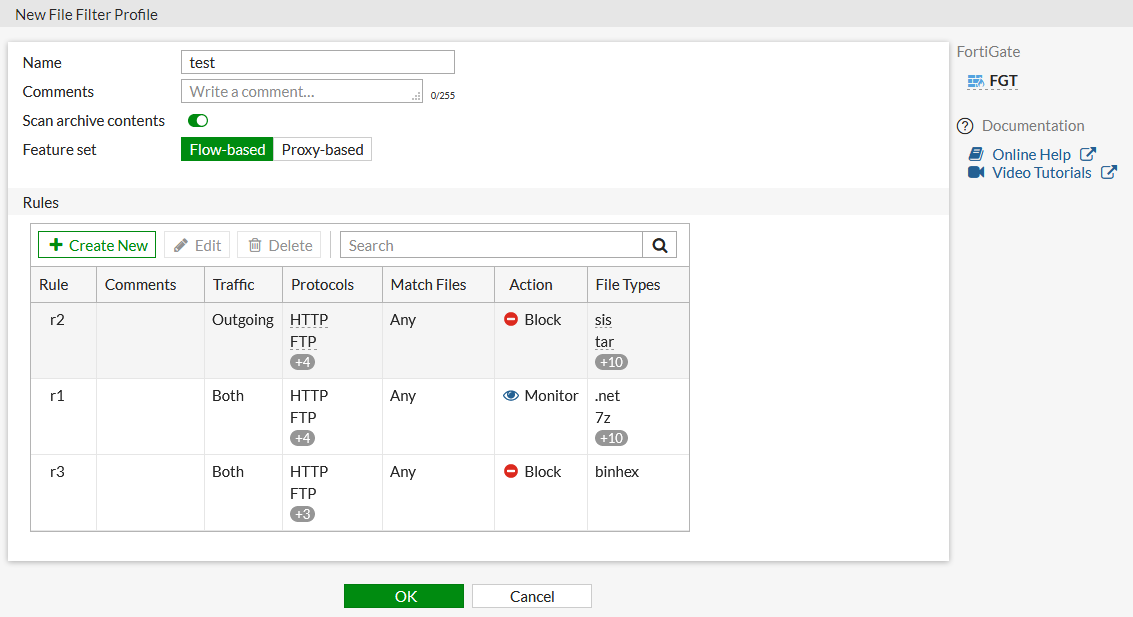
El control de archivos que transitan a través de una red es vital para proteger a las organizaciones de amenazas como malware, fugas de información o transferencia de contenido no autorizado. En este contexto, la configuración de un perfil de filtro de archivos en dispositivos FortiGate permite analizar y decidir qué archivos pueden pasar o deben bloquearse según reglas detalladas. Esta funcionalidad es esencial para inspeccionar el tráfico HTTP y FTP, entre otros protocolos, y decidir acciones como monitorear o bloquear el paso de archivos basándose en su tipo o contenido.
Campos principales
- Name (Nombre): Identifica el perfil de filtro de archivos. Un nombre claro como «test» ayuda a reconocer rápidamente la política vinculada al filtro.
- Comments (Comentarios): Permite añadir notas descriptivas para explicar el propósito del perfil o detalles específicos para la administración futura.
- Scan archive contents (Escanear contenido de archivos comprimidos): Al activarse, FortiGate analiza no solo los archivos directamente transferidos, sino también los contenidos dentro de archivos comprimidos (como .zip, .tar), mejorando la detección de amenazas ocultas.
- Feature set (Conjunto de características): Permite elegir entre «Flow-based» y «Proxy-based». La opción Flow-based ofrece un análisis más rápido y eficiente en el procesamiento del tráfico, mientras que Proxy-based brinda un escaneo más profundo a costa de mayor latencia.
Reglas dentro del perfil
- Rule (Regla): Nombre único para la regla dentro del perfil (ejemplo: r1, r2, r3).
- Traffic (Tráfico): Define la dirección del tráfico afectado: saliente (outgoing), entrante o ambos.
- Protocols (Protocolos): Selección de los protocolos que serán inspeccionados, como HTTP y FTP, comúnmente usados para transferencia de archivos y navegación web.
- Match Files (Archivos coincidentes): Define qué tipos de archivos serán incluidos en el análisis o bloqueo, pudiendo restringirse a archivos específicos o usar «Any» para aplicar la regla a todos.
- Action (Acción): Define si se bloquearán (Block) los archivos, se monitorearán (Monitor) para análisis sin interrumpir el tráfico, o se podrá configurar permitir (Permitir) en otros contextos.
- File Types (Tipos de archivos): Lista específica de extensiones o formatos afectados por la regla (ejemplo: .sis, .tar, .binhex). Es útil para controlar tipos de archivo que suelen representar riesgo o sensibilidad.
Compatibilidad de versiones y modelos
La funcionalidad de perfiles de filtro de archivos en FortiGate está disponible generalmente desde FortiOS 7.4.x,7.7.x en adelante, con mejoras significativas en FortiOS 7.x y versiones superiores, como 7.4.x,7.6.x, 7.0 y 7.2. Las capacidades de escaneo, integración con antivirus y tipos de archivos reconocidos han aumentado con cada versión.
Esta función está orientada a modelos de FortiGate de gama media a alta, donde la potencia de procesamiento permite analizar tráfico en tiempo real sin afectar el rendimiento. Equipos orientados a sucursales pequeñas o con recursos limitados pueden no soportar todos los modos del filtro o tener restricciones en la cantidad de reglas o tipos de archivo a escanear.
Entre las limitaciones comunes se encuentran:
- Modelos antiguos que solo soportan análisis Proxy-based y no Flow-based.
- Restricciones en el número máximo de reglas por perfil o perfiles activos simultáneamente en algunos dispositivos de gama baja.
- Cambios en la interfaz gráfica entre versiones mayores que pueden modificar la ubicación o nomenclatura de opciones.
Escenarios de uso y recomendaciones
Un escenario típico de uso es la protección contra distribución de malware a través de archivos adjuntos o descargas en http/ftp. Por ejemplo, bloquear extensiones peligrosas o no permitidas (como .exe, .bat, .binhex) para evitar que usuarios descarguen o suban programas no autorizados.
También se puede monitorizar archivos menos críticos para generar alertas o informes sin afectar el flujo del tráfico, ayudando a conocer patrones de uso y posibles riesgos sin interrumpir la actividad.
Una configuración errónea, como bloquear archivos esenciales para la operación (por ejemplo, documentos .pdf o .docx según la política) puede generar interrupciones en el negocio. Igualmente, no activar la opción de escaneo en archivos comprimidos permite pasar amenazas ocultas.
Fortinet recomienda definir perfiles personalizados que se ajusten a la realidad operacional de la red, activar el escaneo en archivos comprimidos y realizar pruebas iniciales en modo Monitor para validar el impacto antes de bloquear.
Comandos de CLI útiles para diagnóstico
show firewall file-filter profile: Muestra la configuración detallada de perfiles de filtro de archivos.diagnose debug enableydiagnose debug application ftgd-ftpd -1: Para depurar FTP y observación del tráfico inspeccionado.get log event filter: Configura filtros para visualizar solo eventos relacionados a filtrado de archivos.execute log filter category 0yexecute log filter field filetype .exe: Para filtrar logs por tipo de archivo, útil en diagnóstico de bloqueos.diagnose sniff packet any 'host: Captura tráfico específico para análisis profundo.' 4 0 a
Buenas prácticas de configuración
- Nombrar perfiles y reglas con términos claros que reflejen su función y alcance.
- Activar siempre la inspección de archivos comprimidos para detectar amenazas embebidas.
- Empezar con acciones de monitoreo para evaluar impacto y ajustar reglas antes de aplicar bloqueos definitivos.
- Limitar protocolos a escanear a los realmente necesarios para optimizar recursos.
- Actualizar el firmware regularmente para aprovechar mejoras en detección y rendimiento.
- Documentar todas las reglas y cambios para facilitar auditorías y mantenimiento futuro.
- Asegurarse de probar configuraciones en entornos controlados o fuera de producción cuando sea posible.
- Tener un plan claro para permitir excepciones ante falsos positivos o situaciones temporales.