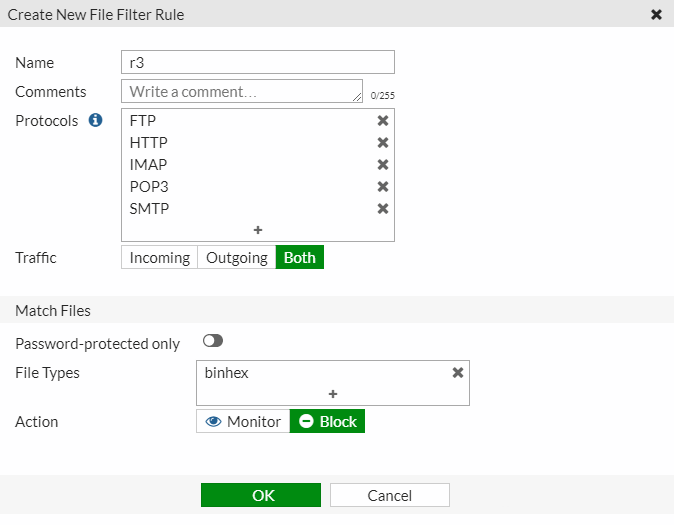
En el ámbito de la seguridad de redes, controlar el flujo de archivos mediante reglas de filtrado es fundamental para prevenir la entrada o salida de contenidos no deseados o potencialmente peligrosos. La configuración detallada aquí corresponde a una regla de filtro de archivos en un firewall, cuyo propósito es inspeccionar el tráfico de red y bloquear archivos de ciertos tipos que coincidan con criterios específicos. Este tipo de reglas ayuda a evitar la transferencia de archivos maliciosos o no autorizados, mejorando la postura de seguridad de la organización.
Campos principales
- Name: Identificador único para la regla de filtro, en este caso «r3». Facilita la gestión y referencia dentro de la configuración del firewall.
- Comments: Espacio para añadir notas o descripciones sobre la regla. Ayuda a la documentación y entendimiento para administradores futuros.
- Protocols: Lista de protocolos a los cuales se aplicará la regla, aquí incluyendo FTP, HTTP, IMAP, POP3 y SMTP. Esto significa que el filtro inspeccionará el tráfico que utilice cualquiera de estos protocolos para detectar archivos según los criterios definidos.
- Traffic: Dirección del tráfico afectado: Incoming (entrante), Outgoing (saliente) o Both (ambos). Configurado en Both para monitorear y controlar tanto el tráfico entrante como el saliente.
- Password-protected only: Opción para limitar la inspección a archivos protegidos con contraseña. En la configuración, está desactivado, por lo que se aplicará a todos los archivos del tipo definido.
- File Types: Tipo o extensión de archivos a filtrar. En este caso, «binhex», que es un formato de archivos binarios comúnmente usado para empaquetar datos en sistemas Macintosh.
- Action: Acción a tomar cuando se detecta un archivo que cumple con el filtro. Puede ser «Monitor», que registra la detección sin bloquear, o «Block», que rechaza activamente el tráfico con dicho archivo. Aquí está seleccionado «Block», asegurando la denegación del tránsito de estos archivos.
Compatibilidad de versiones y modelos
Las funcionalidades relacionadas con filtrado de tipos de archivos suelen encontrarse en sistemas de firewall modernos que incluyen inspección profunda de paquetes (DPI). Esta característica ha estado presente en varias generaciones de sistemas FortiGate desde versiones 5.x en adelante, evolucionando significativamente en FortiOS 7.x y 7.x para mejorar detección y rendimiento.
Modelos de gama media y alta de firewalls FortiGate, así como dispositivos dedicados para seguridad de correo y contenidos, soportan esta función. Sin embargo, modelos entry-level o versiones muy antiguas podrían presentar limitaciones, como menor capacidad para inspeccionar tráfico cifrado o un número reducido de tipos de archivo predefinidos.
Es importante considerar que, en algunas versiones, los nombres o categorías de protocolos y tipos de archivo pueden variar o detallarse con mayor granularidad, lo que impacta en cómo se configura la regla. Además, actualizaciones recientes suelen mejorar la detección de archivos cifrados o protegidos, aspecto relevante para decidir si activar opciones como «password-protected only».
Escenarios de uso y recomendaciones
Esta configuración es útil en entornos donde es necesario evitar la transferencia de ciertos archivos binarios, por ejemplo, para evitar la propagación de malware empaquetado en formatos poco comunes o restringir el intercambio de datos sensibles con formatos específicos.
Un escenario práctico podría ser una empresa que quiere bloquear el intercambio de archivos binsex para evitar la fuga de datos o evitar que los usuarios descarguen software no autorizado a través de protocolos habituales como HTTP o FTP. Bloquear tanto el tráfico entrante como saliente garantiza un control bidireccional.
Si esta regla se configura incorrectamente, por ejemplo, omitiendo protocolos relevantes o no aplicando la acción de bloqueo, se podría permitir el paso inadvertido de archivos prohibidos, generando un riesgo de seguridad. Por eso, el fabricante suele recomendar probar la configuración inicialmente en modo «Monitor» para verificar detecciones antes de pasar al bloqueo activo.
Además, es aconsejable mantener actualizadas las firmas y bases de datos del firewall para detectar eficazmente nuevos tipos de archivos y variantes, así como revisar periódicamente los logs para identificar posibles fallos o falsos positivos.
Comandos de CLI útiles para diagnóstico
diagnose debug application filefilter -1: Permite observar en tiempo real la aplicación del filtro de archivos, mostrando actividades y bloqueos realizados.show firewall file-filter: Muestra la configuración actual de las reglas de filtro de archivos en el sistema.execute log filter category file-filterseguido deexecute log display: Filtra y muestra logs relacionados con la inspección y bloqueo de tipos de archivos.diagnose sys top: Ayuda a monitorear el consumo de CPU, importante si la inspección profunda impacta el rendimiento durante la aplicación de reglas.config firewall file-filterseguido de comandos para modificar reglas, permitiendo ajustar parámetros como protocolos o acciones desde la CLI en caso de problemas con la GUI.
Buenas prácticas de configuración
- Primero configurar la regla en modo Monitor para evaluar el comportamiento y posibles impactos antes de activar el bloqueo.
- Especificar correctamente los protocolos que aplican para evitar falsos positivos o pases inadvertidos.
- Mantener actualizadas las firmas y firmware para mejorar la detección de nuevos formatos y vulnerabilidades.
- Realizar análisis periódicos de logs para detectar intentos de tráfico bloqueado y ajustar la configuración si es necesario.
- Documentar cada regla y su motivo en el campo de comentarios para facilitar mantenimiento y auditorías futuras.
- Evitar bloquear indiscriminadamente todo tipo de archivos sin analizar el impacto en operaciones normales, para no afectar la productividad.
- Probar los cambios en un entorno controlado o en horarios de baja actividad para minimizar riesgos.