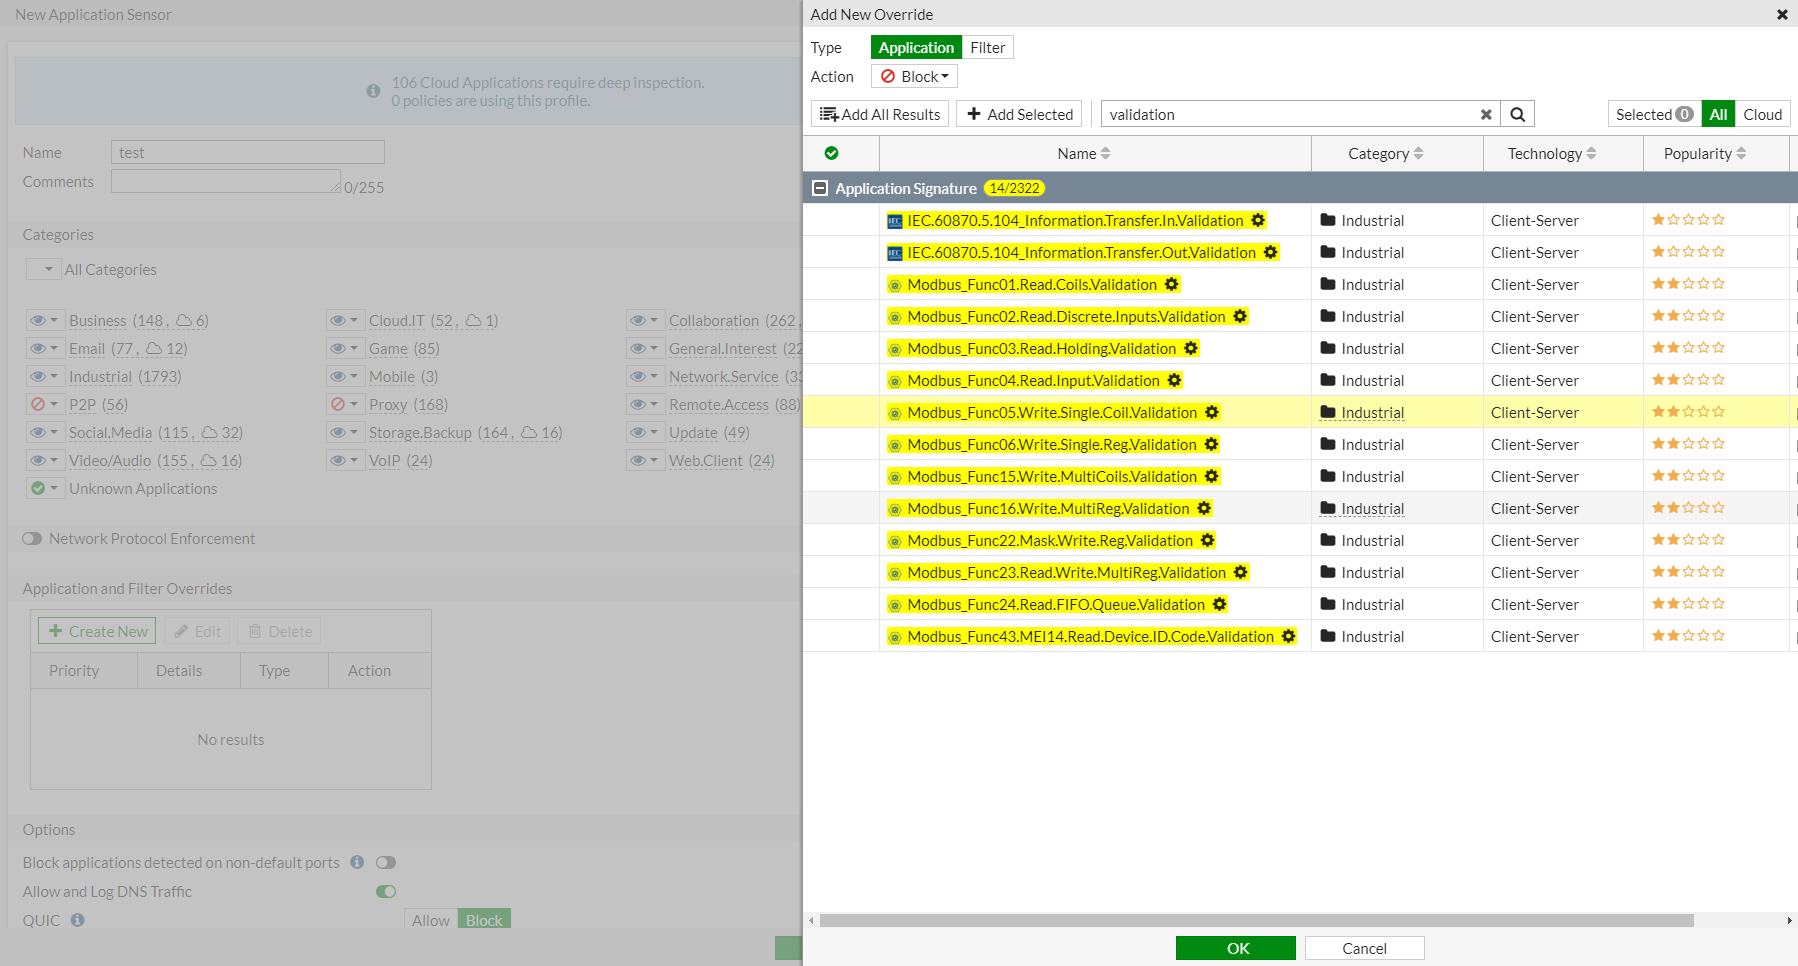
En entornos industriales, proteger la red contra accesos no autorizados o maliciosos a servicios críticos como Modbus es fundamental para mantener la integridad y disponibilidad de los sistemas SCADA y automatización. La configuración analizada corresponde a un perfil de sensor de aplicaciones en FortiGate que permite gestionar y bloquear de forma específica las funciones Modbus relacionadas con validaciones, asegurando un nivel granular de control sobre el tráfico industrial que cruza el firewall.
Campos principales
A continuación se describen los campos relevantes de esta configuración de bloqueo de aplicaciones:
- Type (Application / Filter): Define si la acción de bloqueo se aplica a aplicaciones completas o a filtros específicos dentro de ellas. Aquí se selecciona «Application» para aplicar la política a aplicaciones Modbus.
- Action (Block): Especifica que el tráfico asociado a las aplicaciones seleccionadas será bloqueado. Esto evita que funciones Modbus específicas pasen a través del firewall.
- Application Signature: Lista las firmas o patrones usados para identificar aplicaciones Modbus particulares, cada una referente a una función específica de validación Modbus, como lectura y escritura de coils o registros discretos.
- Category: Clasifica estas firmas bajo la categoría «Industrial», indicando su uso en protocolos propios de automatización industrial.
- Technology: Indica el modelo cliente-servidor para la comunicación Modbus sobre TCP/IP.
- Popularity (Estrellas): Muestra la valoración o frecuencia de uso general de esa firma en entornos protegidos con FortiGate, con menor número de estrellas indicando aplicaciones más específicas o menos frecuentes.
Compatibilidad de versiones y modelos
La capacidad para gestionar y bloquear aplicaciones Modbus con la granularidad vista suele estar disponible en FortiOS a partir de la versión 7.4.x,7.6.x, incrementándose en robustez y detalle en versiones posteriores 7.0 y 7.2. Las firmas para aplicaciones industriales son parte del paquete de actualizaciones de firmas de aplicaciones que Fortinet distribuye regularmente.
Esta configuración es compatible con dispositivos FortiGate de gama media y alta, frecuentemente usados en sucursales o datacenters que requieren inspección profunda de paquetes (DPI) para tráfico industrial. En modelos más básicos, o versiones muy antiguas anteriores a FortiOS 7.4.x,7.6.x, la capacidad para crear reglas tan específicas sobre Modbus puede no estar presente o ser limitada, mostrando solo bloqueo general por puertos TCP estándar.
Entre las limitaciones comunes están la inhabilidad para aplicar inspecciones profundas en ciertos modelos de baja capacidad, o la necesidad de activar servicios adicionales como la inspección SSL para tráfico Modbus cifrado. También cambia el acceso a la interfaz gráfica o líneas de configuración entre versiones mayores de FortiOS, por lo que es importante validar comandos y rutas de menú en la versión específica que se utilice.
Escenarios de uso y recomendaciones
Este tipo de configuración se utiliza principalmente para segmentar y proteger la red industrial contra accesos no autorizados a funciones Modbus sensibles que pueden alterar el estado de equipos o causar fallos operativos. Por ejemplo, bloqueando funciones de escritura de coils o registros se puede evitar que usuarios malintencionados modifiquen directamente salidas digitales o parámetros críticos del proceso.
Si se configura incorrectamente, por ejemplo, bloqueando funciones de lectura esenciales, los sistemas de monitoreo o alarmas podrían perder visibilidad sobre el estado de la planta, impactando la gestión operativa. Por ello, se recomienda analizar previamente el tráfico habitual y definir claramente qué funciones son críticas para cada caso.
Fortinet recomienda mantener actualizadas las firmas de aplicaciones y validar periódicamente los logs para detectar intentos de conexión bloqueados. También es conveniente combinar esta configuración con segmentación de red adecuada, listas de control de acceso IP, y autenticación donde sea posible para una defensa en profundidad.
Comandos de CLI útiles para diagnóstico
diagnose firewall application list: Muestra todas las firmas de aplicaciones disponibles y sus estados.diagnose debug enableydiagnose debug application app-ctrl -1: Habilitan el debug para políticas de control de aplicaciones y ayudan a verificar si el tráfico Modbus está siendo detectado y bloqueado correctamente.show firewall policy: Permite revisar las políticas activas donde podría aplicarse la inspección o bloqueo de aplicaciones Modbus.get log firewall app-ctrl: Acceso a los logs donde se registran eventos de aplicaciones bloqueadas o permitidas, útil para auditoría y análisis forense.config firewall application list: Comando para crear, modificar y verificar listas personalizadas de aplicaciones a bloquear o permitir.
Buenas prácticas de configuración
- Actualizar regularmente las firmas de aplicaciones para incluir nuevas variantes y mejoras en la detección.
- Realizar pruebas en un entorno controlado antes de aplicar bloqueos en producción para evitar interrupciones operativas.
- Combinar el bloqueo de aplicaciones específicas con segmentación física o VLAN para aislar la red industrial.
- Monitorizar los logs y establecer alertas para intentos de acceso bloqueados que puedan indicar un ataque o mal uso.
- Documentar claramente las funciones Modbus críticas para no bloquear accidentalmente las comunicaciones legítimas necesarias para el control y monitoreo.
- Configurar políticas diferenciadas según el perfil de riesgo de cada segmento de la red industrial.
- Revisar periódicamente las versiones de firmware para aprovechar mejoras y nuevas funcionalidades relacionadas con la seguridad industrial.