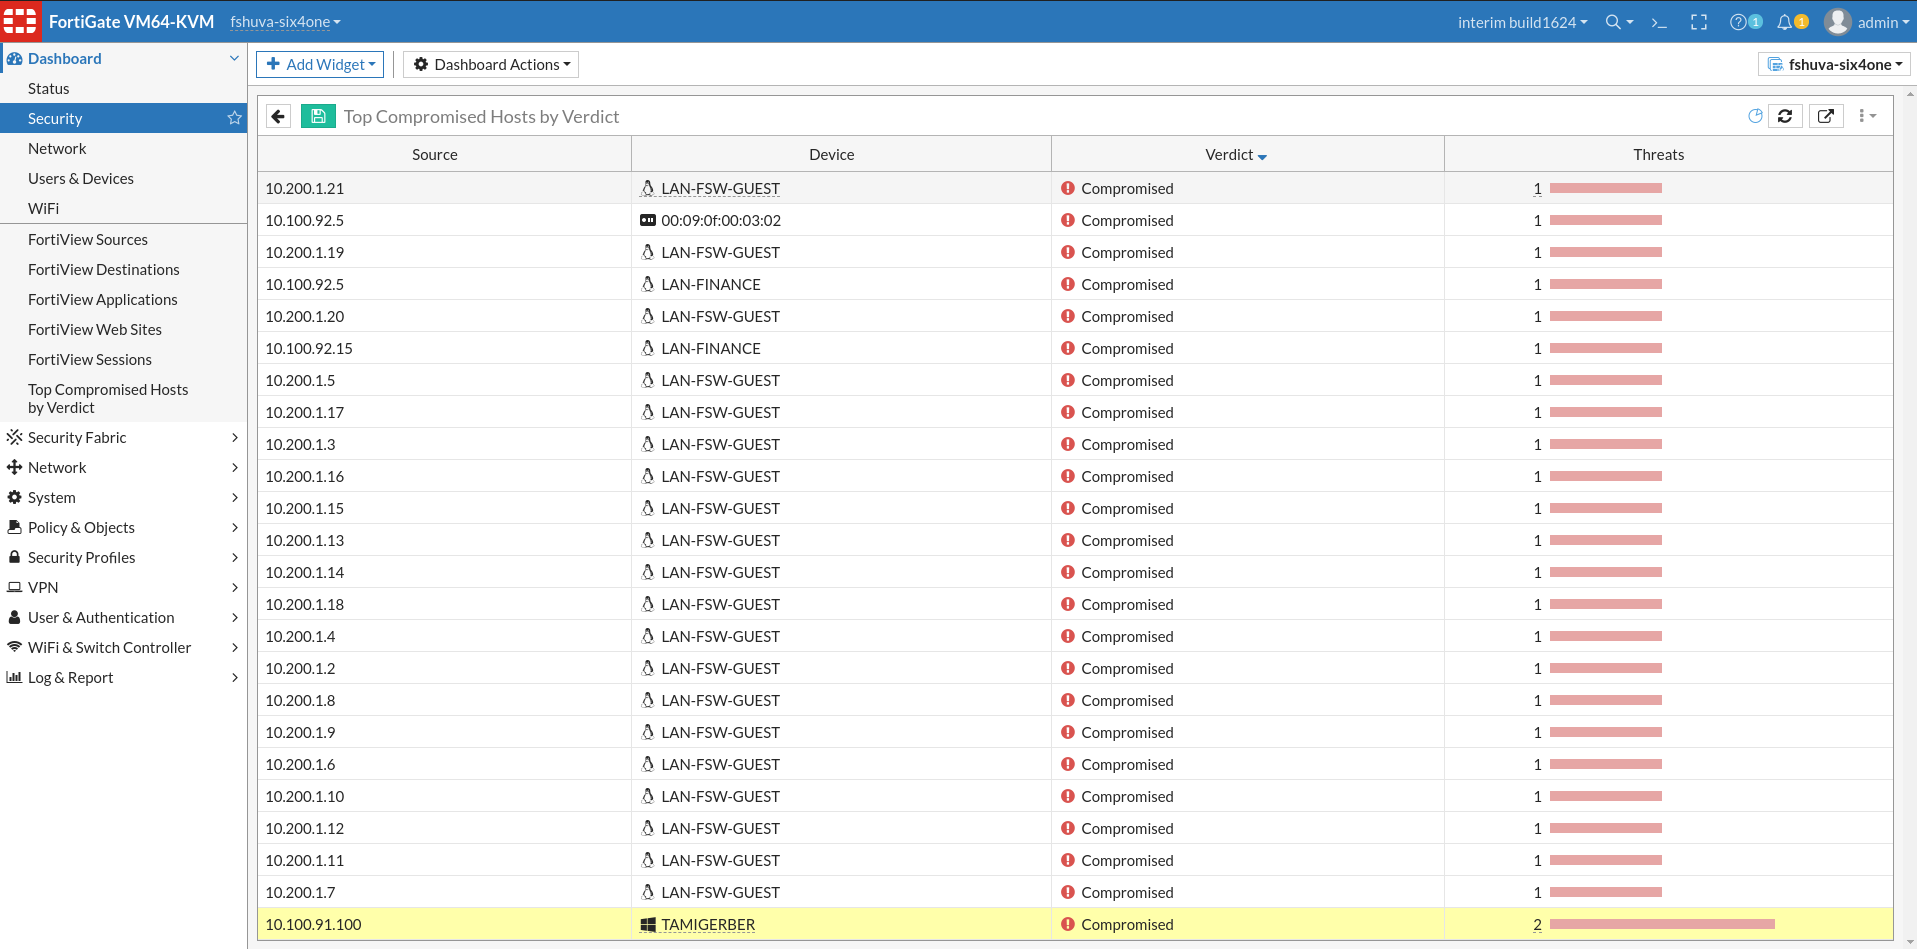
En entornos de red empresariales modernos, la detección y gestión de hosts comprometidos es fundamental para mantener la seguridad y la integridad de la infraestructura. Esta configuración se centra en el módulo FortiView de FortiGate, específicamente en la sección “Top Compromised Hosts by Verdict”, que permite identificar dispositivos dentro de la red que han sido marcados como comprometidos por amenazas detectadas. Esta funcionalidad resuelve el problema de la visibilidad rápida y focalizada sobre posibles puntos de infección o de acceso no autorizado, facilitando la respuesta inmediata y la mitigación de riesgos.
Campos principales
- Source (Fuente): Muestra las direcciones IP de los dispositivos que han sido detectados como comprometidos. Este campo es crucial para localizar el origen del riesgo dentro del entorno de red.
- Device (Dispositivo): Identifica el nombre o tipo de dispositivo, ya sea un hostname asignado o una dirección MAC, permitiendo asociar el evento a un equipo físico o virtual específico. Un dispositivo bien identificado facilita el seguimiento y la gestión del incidente.
- Verdict (Veredicto): Indica el estado de seguridad del host, en este caso «Compromised» señala que el dispositivo presenta actividad sospechosa o ha sido infectado por algún tipo de malware o amenaza, como detectado por los mecanismos de inspección del FortiGate.
- Threats (Amenazas): Número y detalle del conteo de amenazas asociadas a ese host. Un valor más alto indica mayor incidencia de detecciones, sugiriendo un nivel de compromiso más severo o recurrente.
Activar el monitoreo y la visualización de esta información permite a los administradores priorizar las acciones correctivas y focalizar recursos en equipos con mayor riesgo. Desactivarlo o ignorar estos reportes puede significar perder indicios tempranos de ataques avanzados.
Compatibilidad de versiones y modelos
La funcionalidad de monitoreo de hosts comprometidos mediante FortiView está disponible comúnmente en FortiOS a partir de la versión 7.4.x,7.6.x en adelante, mejorando y ampliándose en versiones 7.4.x,7.6.x, 7.0 y 7.2 con interfaces más intuitivas y mayor granularidad en los detalles ofrecidos. Las mejoras son constantes, por lo que es recomendable mantener el firmware actualizado para disponer de las últimas capacidades.
Es soportada en la mayoría de las gamas medias y altas de FortiGate, incluyendo modelos virtuales y físicos orientados a sucursales, datacenters y grandes oficinas. En modelos de gama básica o versiones muy antiguas puede no estar presente, tener interfaces muy limitadas o no recolectar datos tan detallados, debido a restricciones en capacidad de procesamiento o almacenamiento de logs.
Adicionalmente, algunos parámetros o nombres de campos han evolucionado entre versiones, por ejemplo la presentación gráfica y forma de ordenar la información. Esto debe considerarse cuando se migra o actualiza el sistema para evitar confusiones en la interpretación de datos.
Escenarios de uso y recomendaciones
Esta funcionalidad es ideal en entornos empresariales donde la protección contra malware y ataques internos es una prioridad. Por ejemplo, en redes corporativas donde los usuarios finales pueden descargar archivos potencialmente maliciosos, el monitoreo de hosts comprometidos permite detectar dispositivos que han sido afectados para aislarlos rápidamente.
Otro caso de uso común es en redes de invitados o zonas desmilitarizadas (DMZ), donde los dispositivos pueden estar menos controlados pero su compromiso puede poner en riesgo al resto de la red interna. Detectar rápidamente estos dispositivos permite aplicar políticas de cuarentena o bloqueo.
Si la configuración no se maneja correctamente, por ejemplo ignorando alertas o no actualizando firmas y motores de detección, se puede generar un falso sentido de seguridad, permitiendo que el malware se propague sin control. Fortinet recomienda establecer alertas automáticas y acciones de mitigación, junto con políticas restrictivas basadas en el estado de los hosts.
Comandos de CLI útiles para diagnóstico
diagnose antivirus statistics: Proporciona estadísticas detalladas del motor antivirus para ver el número de detecciones y estado global.execute log filter category av: Filtra los logs para mostrar solo eventos relacionados con antivirus y malware.show firewall policy: Verifica las políticas activas que pueden estar relacionadas con el filtrado de tráfico de hosts comprometidos.diagnose malware scan list: Lista las amenazas detectadas y puede ayudar a identificar el tipo de infección asociado a cada dispositivo.get system performance top: Diagnostica la carga de sistema, útil para comprobar si los procesos de detección están saturando al equipo.
Buenas prácticas de configuración
- Configurar notificaciones y alertas inmediatas ante la detección de hosts comprometidos para acelerar la respuesta.
- Mantener actualizados los motores de antivirus, IPS y firmas para mejorar tasas de detección.
- Implementar segmentación de red para aislar dispositivos comprometidos y evitar propagación.
- Revisar periódicamente los informes de FortiView para identificar tendencias o patrones de compromiso.
- Evitar deshabilitar las funciones de detección incluso en ambientes de test, ya que esto puede generar lagunas de seguridad.
- Documentar procesos de respuesta y mitigación para que el equipo de seguridad actúe de forma coordinada y eficaz.
- Usar autenticación multifactor y políticas restrictivas para reducir el riesgo de compromiso inicial.
- Hacer pruebas regulares de penetración y simulacros para validar la efectividad del monitoreo.