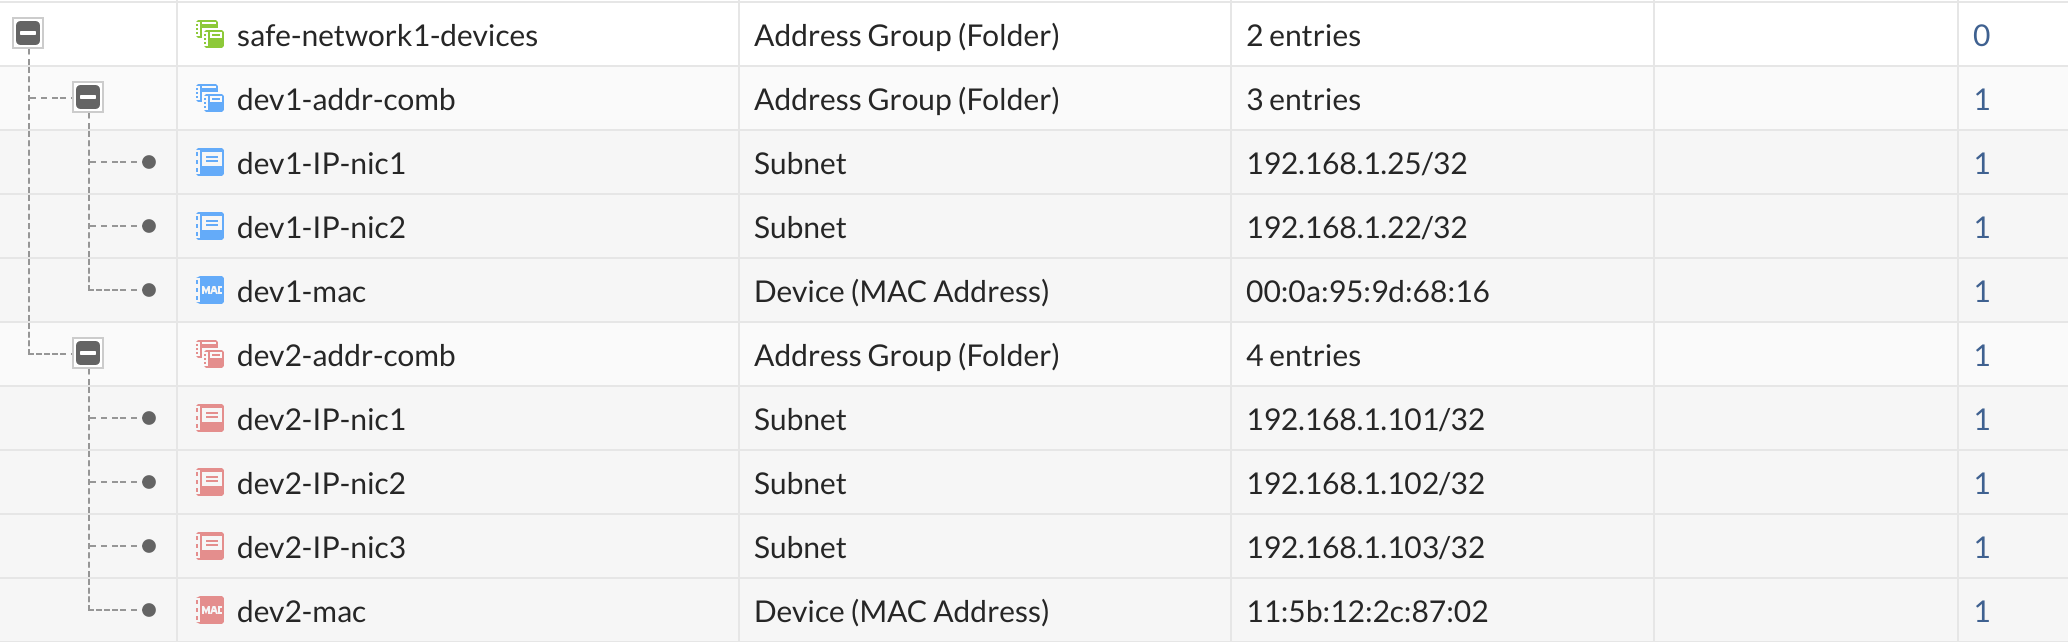
En entornos de red empresariales, la segmentación y el control de acceso granular juegan un papel crucial para la seguridad y la optimización del tráfico. La configuración de grupos de direcciones y dispositivos en FortiGate permite organizar y gestionar de manera eficaz múltiples subredes, direcciones IP individuales y direcciones MAC dentro de un solo objeto lógico. Esto simplifica la aplicación de políticas de seguridad y mejora la eficiencia en la administración de la red.
Campos principales
Cuando se configura un grupo de direcciones o un grupo de dispositivos en FortiGate, se utilizan varios campos que definen su estructura y alcance:
- Nombre del grupo: Identificador único que permite reconocer fácilmente la agrupación dentro de la configuración. Es recomendable utilizar un nombre descriptivo para identificar el propósito o tipo de los dispositivos o direcciones agrupadas.
- Tipo de objeto en el grupo: Puede ser un Subnet (subred), Device (MAC Address) o incluso direcciones IP individuales (con máscara /32). Esta clasificación permite incluir tanto direcciones IP como direcciones MAC de dispositivos específicos dentro del grupo, facilitando políticas híbridas basadas en niveles de identificación diferentes.
- Entradas: Las entradas listan las subredes o dispositivos que forman parte del grupo. Por ejemplo, un grupo puede contener múltiples subredes para representar diferentes interfaces o segmentos a controlar conjuntamente, o varias direcciones MAC para aplicar políticas de filtrado más precisas.
- Estructura anidada: Los grupos pueden contener otros grupos como miembros, permitiendo una configuración jerárquica modular, que mejora la escalabilidad y simplifica la administración de políticas complejas.
Compatibilidad de versiones y modelos
La funcionalidad para crear y gestionar grupos de direcciones y dispositivos está presente en la mayoría de las versiones actuales de FortiOS, empezando desde FortiOS 5.x hasta las versiones más recientes como FortiOS 7.x y 8.x. Las mejoras en la interfaz han facilitado la visualización y gestión de estos objetos a lo largo de las actualizaciones, aunque la base conceptual se mantiene similar.
Respecto a modelos, esta configuración es soportada en una amplia gama de dispositivos FortiGate, incluyendo los modelos de gama media, alta, y específicos para sucursales o data centers. Sin embargo, en modelos más pequeños o los de más baja gama puede existir limitación en la cantidad máxima de grupos o entradas que se pueden mantener activas, debido a recursos limitados de memoria o procesamiento.
También, a lo largo de diferentes versiones, algunos parámetros o la nomenclatura en la interfaz gráfica pueden cambiar, por ejemplo, dentro de FortiOS 6.0 a 7.0 se mejoró la presentación y agrupación visual de las entradas, aunque las configuraciones en CLI permanecieron compatibles en gran medida. Es importante verificar la documentación del firmware específico para evitar incompatibilidades o pérdidas de configuración al actualizar.
Escenarios de uso y recomendaciones
Esta configuración es especialmente útil en los siguientes casos:
- Administrar políticas de acceso para varios dispositivos ubicados en diferentes segmentos de red pero que deben compartir reglas comunes, como acceso a recursos internos o internet.
- Controlar dispositivos específicos basándose en su dirección MAC para evitar conexiones no autorizadas, o segmentar tráfico de equipos críticos o de gestión.
- Implementar políticas diferenciadas para grupos de usuarios o servicios mediante la agrupación lógica por IP, que facilita una gestión centralizada y simplificada.
Si esta configuración se realiza incorrectamente, puede causar bloqueos inesperados en el tráfico, accesos permitidos a dispositivos no deseados o dificultades para depurar políticas de seguridad. El fabricante recomienda siempre probar las políticas en un entorno controlado y validar con registros y monitoreo para asegurar que el grupo se comporta según lo esperado.
Comandos de CLI útiles para diagnóstico
En FortiGate, usar la CLI para consultar y diagnosticar la configuración de grupos y objetos relacionados puede ser muy efectivo:
show firewall address– Muestra la configuración de direcciones IP y grupos existentes.diagnose firewall iprope lookup– Verifica la política de firewall aplicada a una IP específica dentro de la tabla de decisiones.execute log filter field addrgrpseguido deexecute log display– Filtra los logs relacionados con un grupo de direcciones para analizar accesos y bloqueos.get system performance top– Monitorea el uso de recursos para detectar si grupos grandes están afectando el rendimiento.
Buenas prácticas de configuración
- Utilizar nombres claros y consistentes para los grupos para facilitar la administración y el mantenimiento.
- Evitar incluir entradas redundantes o solapadas que puedan causar confusión o conflictos en las políticas.
- Limitar la cantidad de direcciones o subredes en un solo grupo para optimizar el rendimiento del firewall.
- Documentar cada grupo y su propósito para el equipo de seguridad y administración de red.
- Realizar pruebas de conectividad y acceso después de la configuración para asegurarse de que las políticas se aplican correctamente.
- Actualizar y revisar periódicamente los grupos para eliminar dispositivos obsoletos o cambios en la infraestructura.
- Combinar esta configuración con monitoreo y alertas para detectar accesos no autorizados o cambios inesperados.