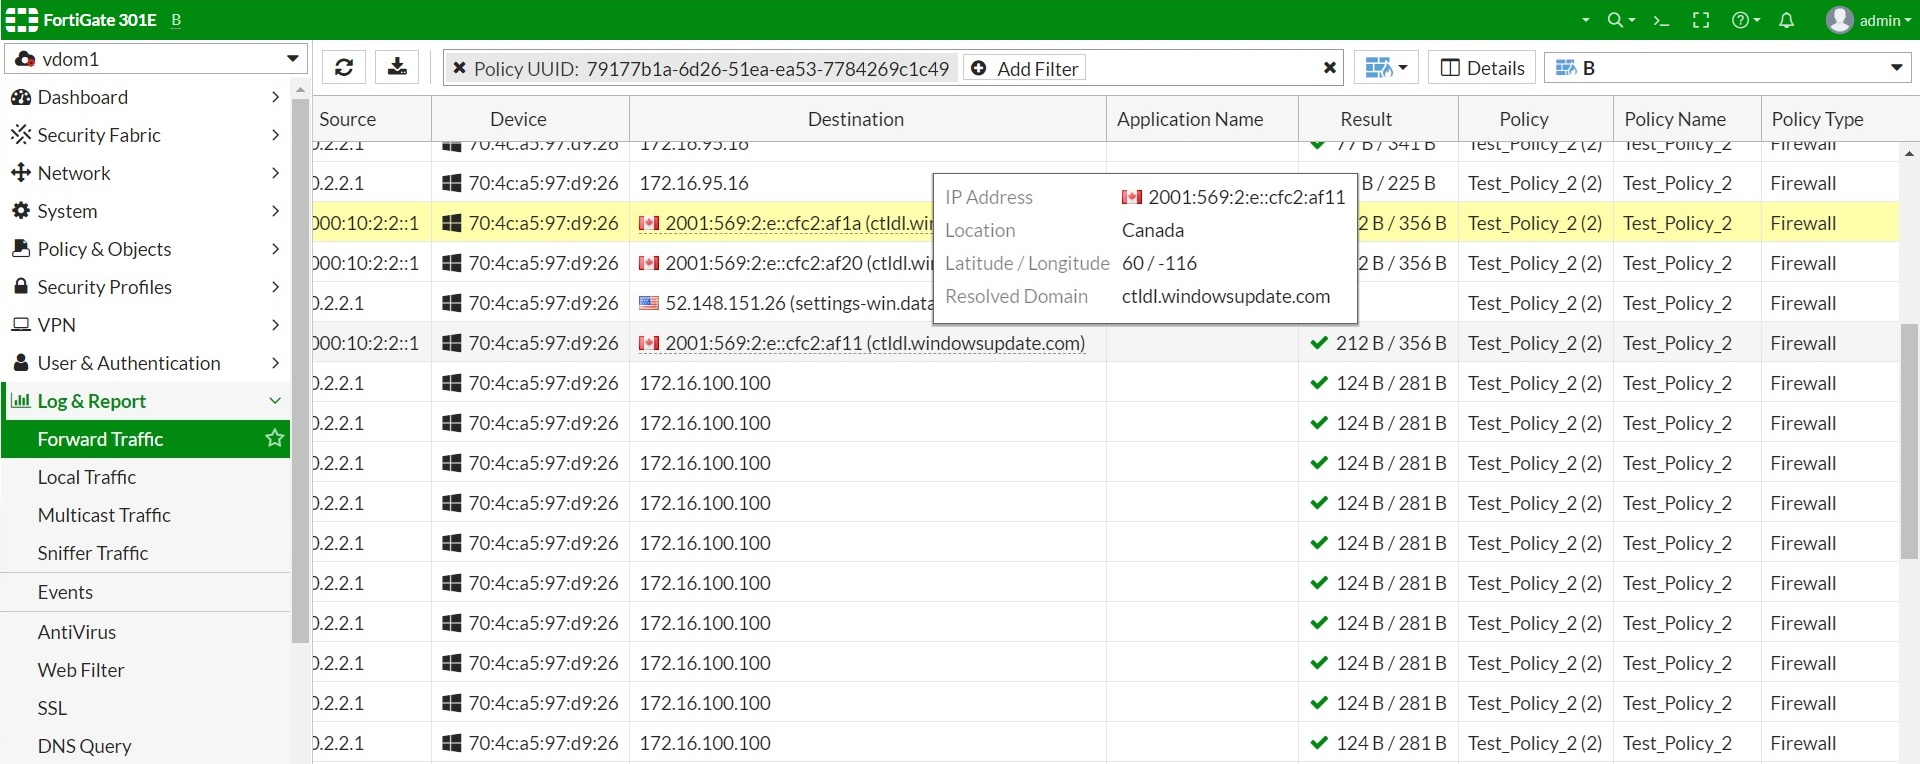
El análisis y la monitorización de logs de tráfico en dispositivos FortiGate son fundamentales para mantener la seguridad y el correcto funcionamiento de la red. La configuración que se aborda aquí corresponde a la visualización y evaluación de logs en la sección de Forward Traffic, lo que permite auditar el tráfico que atraviesa políticas de firewall específicas. Este tipo de configuración resuelve problemas de trazabilidad y control, facilitando la detección de anomalías, intentos de acceso no autorizados y el rendimiento general del firewall.
Campos principales
- Source: Muestra la dirección IP origen, es decir, el dispositivo o equipo que genera la comunicación. Es clave para identificar el punto inicial del tráfico y detectar posibles emisores maliciosos o legítimos.
- Device: Indica la MAC o identificador del equipo fuente, útil para correlacionar IPs con dispositivos físicos o virtuales en la red.
- Destination: Aquí aparece la IP o dominio destino del paquete. Es un dato esencial para saber a dónde se dirige la comunicación y evaluar si está permitida por la política.
- Application Name: Identifica la aplicación que origina el tráfico, usando firmas de inspección profunda de paquetes (DPI). Este campo aporta contexto sobre la naturaleza del tráfico.
- Result: Indica el resultado de la evaluación del firewall: si se permitió o bloqueó el tráfico y el volumen de datos transferidos. Fundamental para auditoría y análisis forense.
- Policy: Muestra el identificador interno de la política que procesó el paquete, permitiendo rastrear reglas específicas que afectan al tráfico.
- Policy Name/Type: El nombre asignado a la política de firewall y su tipo (firewall, NAT, etc.), facilitando su identificación rápida y diagnóstico.
Compatibilidad de versiones y modelos
La capacidad de registrar, visualizar y filtrar logs de Forward Traffic está disponible en FortiOS desde versiones antiguas, pero con mejoras en la interfaz y funciones a partir de FortiOS 7.x y especialmente en la 7.x, donde se optimiza la experiencia gráfica y la velocidad de búsqueda.
Esta función está presente en casi todos los modelos FortiGate, desde los de gama media enfocados a pequeñas y medianas empresas, hasta equipos de alta capacidad para datacenters. Sin embargo, los modelos más pequeños o con hardware limitado pueden tener retardos o limitaciones en el tamaño de logs almacenados, y ciertos filtros avanzados pueden no estar disponibles o ser menos eficientes.
En algunas versiones antiguas, los nombres de campos o las opciones de filtrado han cambiado para mejorar la legibilidad y funcionalidad de la consola web. Además, la integración con funcionalidades avanzadas como Security Fabric o análisis de aplicaciones puede requerir licencias específicas y versiones superiores.
Escenarios de uso y recomendaciones
Esta configuración es esencial en entornos donde se requiere un seguimiento detallado del tráfico permitidos y bloqueados, como por ejemplo en:
- Auditorías regulatorias donde se debe demostrar el control y registro del tráfico en la red.
- Redes corporativas con políticas estrictas para segmentación y control de accesos.
- Detección y análisis forense tras incidentes de seguridad, para entender qué ocurrió y cómo los paquetes fueron tratados.
En caso de una mala configuración, por ejemplo con filtros inadecuados o políticas demasiado permisivas, se puede generar un volumen excesivo de logs inútiles que afectan el rendimiento o perder eventos importantes. El fabricante recomienda definir bien las políticas, activar exclusivamente los logs necesarios y realizar revisiones periódicas para mantener la eficiencia y seguridad.
Comandos de CLI útiles para diagnóstico
diagnose log filter category 1– Filtra logs por categoría, útil para centrarse en tráfico firewall.execute log filter field policyid <ID>– Visualiza logs relacionados con una política específica.diagnose debug enablejunto adiagnose debug application firewall -1– Para depurar en tiempo real el procesamiento de reglas firewall.show log event– Muestra los eventos recientes de firewall y permite ver tráfico bloqueado o permitido.get system performance top– Permite verificar si la generación o revisión de logs está impactando el rendimiento.
Buenas prácticas de configuración
- Limitar la generación de logs solo a políticas críticas para evitar saturación del dispositivo.
- Utilizar filtros en la interfaz web para analizar tráfico específico y evitar información irrelevante.
- Cuidar la nomenclatura de políticas para facilitar identificación rápida en logs.
- Programar revisiones periódicas de logs para detectar proactivamente anomalías.
- Asegurar que el dispositivo tenga suficiente espacio para almacenaje y retención de logs según la política de seguridad.
- Actualizar FortiOS regularmente para contar con mejoras y correcciones en el sistema de logs y su análisis.
- Implementar alertas automáticas para eventos críticos detectados en los logs.