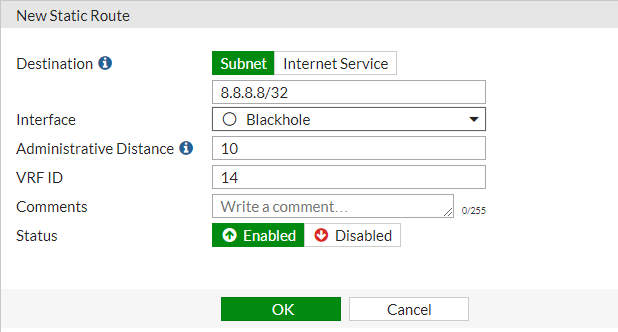
En redes empresariales complejas, la capacidad de segmentar el tráfico y administrar múltiples rutas es fundamental para optimizar el flujo de datos y aumentar la seguridad. La configuración que describiremos es una ruta estática en un dispositivo FortiGate, con soporte de VRF (Virtual Routing and Forwarding). Este tipo de configuración permite definir rutas específicas dentro de entornos segmentados o multi-tenant, evitando conflictos y asegurando que el tráfico siga un camino determinado según el escenario.
Campos principales
A continuación, se detallan los campos típicos que se deben configurar para esta ruta estática con VRF:
- Destination (Destino): Define la red o el host al que será dirigida la ruta. En este caso, es una IP individual con máscara /32 (8.8.8.8/32), lo que indica una entrada de ruta para ese host exacto.
- Interface (Interfaz): Especifica la interfaz física o virtual por la cual se debe enviar el tráfico hacia la red de destino. Aquí la interfaz seleccionada es «Blackhole», la cual descarta paquetes que correspondan a esa ruta, útil para mitigación de ataques o enrutamiento de tráfico no deseado.
- Administrative Distance (Distancia administrativa): Un valor numérico que define la prioridad de la ruta. Un número menor indica mayor preferencia. Aquí está configurado en 10, una distancia relativamente alta que puede ser superada por rutas más directas o preferenciales.
- VRF ID: Identificador del contexto VRF donde esta ruta es válida. El valor 14 separa esta ruta de otras instancias de ruteo, permitiendo múltiples tableros de ruta en un solo dispositivo.
- Comments (Comentarios): Campo para anotar información relevante sobre la configuración o propósito de la ruta, útil para administración y auditoría.
- Status (Estado): Permite activar o desactivar la ruta. Está habilitada (Enabled) para que sea aplicada en el enrutamiento efectivo.
Compatibilidad de versiones y modelos
La funcionalidad de rutas estáticas con soporte para VRF está presente en versiones modernas del sistema operativo FortiOS, típicamente desde la versión 6.0 en adelante. Versiones como FortiOS 7.4.x,7.6.x, 7.4.x,7.6.x, 7.0 y 7.2 han ido mejorando esta característica, incorporando interfaces de usuario más amigables y soporte avanzado para VRF en modelos mayores.
Esta configuración es común en dispositivos FortiGate de gama media y alta, que soportan múltiples instancias VRF para segmentar tráfico entre distintas áreas de una organización o entre clientes en casos de proveedor de servicios. Modelos orientados a sucursales pequeñas o dispositivos básicos podrían no soportar VRF o tener versiones del firmware más limitadas, careciendo de esa funcionalidad avanzada.
Es importante destacar que configuraciones muy antiguas pueden tener interfaces de línea de comandos diferentes o faltas de opciones para VRF. Además, algunos parámetros como la distancia administrativa o selección de interfaces podrían tener cambios menores entre versiones, siempre es recomendable consultar las notas de versión oficiales para evitar incompatibilidades.
Escenarios de uso y recomendaciones
Esta configuración es útil en varios casos reales, entre ellos:
- Segmentación de tráfico: Cuando se desea que ciertos paquetes se manejen en un contexto VRF particular, separando tráfico de distintas áreas o clientes.
- Mitigación de ataques: Rutas con interfaz «Blackhole» descartan tráfico hacia destinos específicos, ayudando a bloquear accesos no deseados o proteger la red contra ciertas amenazas.
- Optimización de rutas: Usar la distancia administrativa para definir prioridades en rutas garantizando que el tráfico utilice siempre el mejor camino.
Una mala configuración puede provocar que tráfico legítimo sea descartado o no llegue al destino esperado, afectando la conectividad o la seguridad. Por ejemplo, asignar erróneamente una ruta a «Blackhole» o errar el VRF ID podría eliminar acceso a servicios críticos.
El fabricante Fortinet recomienda siempre documentar claramente las rutas estáticas y validar cada entorno VRF antes de aplicar cambios, además de probar en entornos controlados para evitar interrupciones.
Comandos de CLI útiles para diagnóstico
get router info routing-table all– Muestra todas las rutas activas, incluyendo las de diferentes VRF, para verificar que la ruta está configurada y activa.diagnose debug flow show console enableydiagnose debug flow filter addr 8.8.8.8– Para seguir el flujo de paquetes hacia la IP de destino y verificar si coinciden con la ruta estática y la interfaz Blackhole.config router staticseguido deshow– Permite ver la configuración declarada de rutas estáticas en modo CLI.get system vrf list– Listar todos los VRF configurados en el dispositivo para validar el VRF ID usado.
Buenas prácticas de configuración
- Documentar cada ruta estática con comentarios claros y específicos para futuras referencias.
- Verificar siempre que el VRF ID está correctamente asignado y coincide con el contexto deseado.
- Evitar usar la interfaz «Blackhole» para rutas críticas sin un análisis previo del impacto.
- Comprobar la distancia administrativa para asegurar que la ruta tenga la prioridad correcta dentro de la red.
- Probar cambios en entornos de laboratorio o segmentos de prueba antes de implementar en producción.
- Actualizar firmware regularmente para disponer de mejoras y correcciones en el manejo de VRF y rutas estáticas.
- Supervisar los logs y la actividad del tráfico para detectar anomalías tras aplicar configuraciones nuevas.