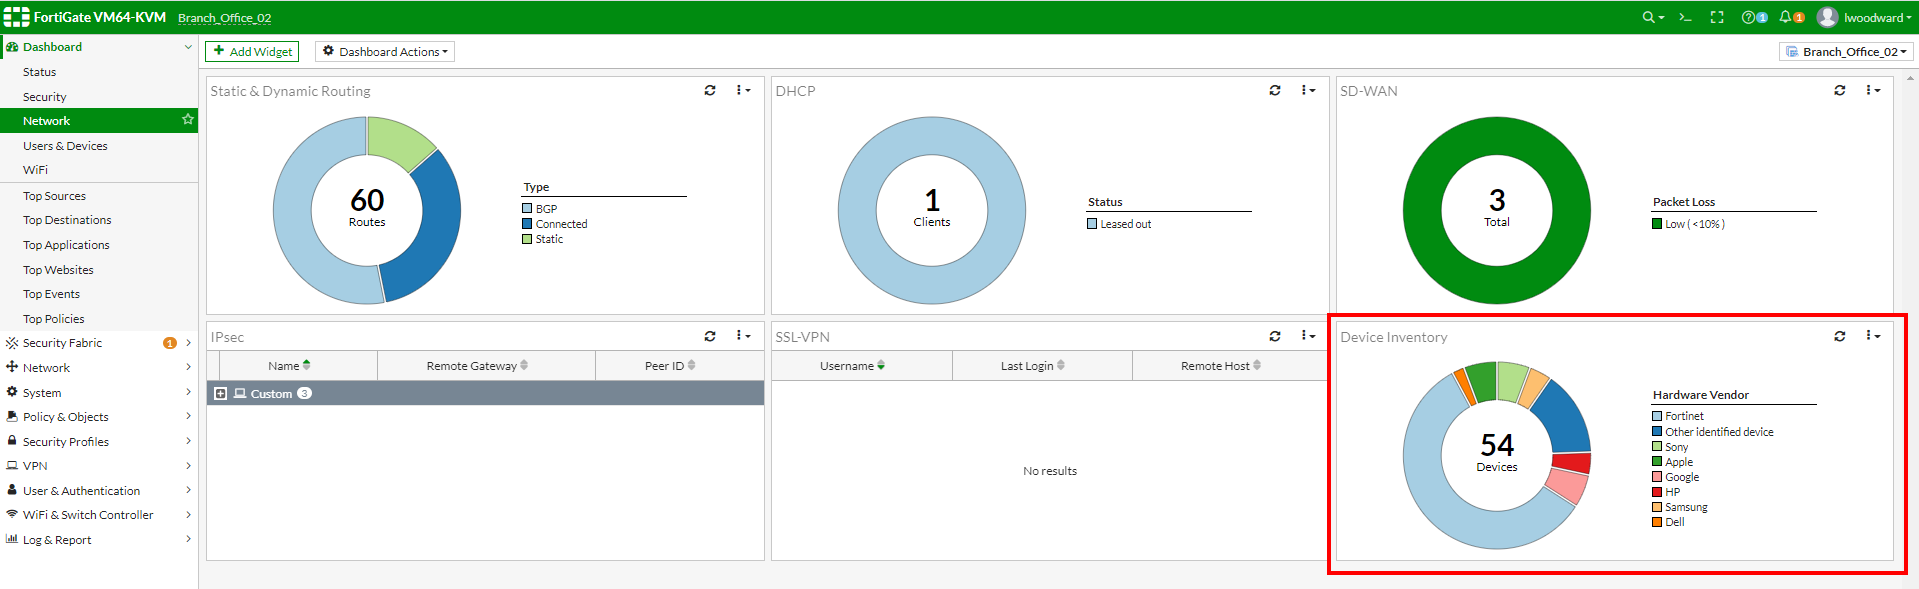
En entornos de redes corporativas, la gestión efectiva del enrutamiento es crucial para asegurar la conectividad y el rendimiento óptimo de los sistemas. La configuración de rutas estáticas y dinámicas en dispositivos FortiGate permite controlar el flujo del tráfico de manera precisa, garantizando que los paquetes de datos lleguen a su destino adecuado a través del mejor camino. Esta configuración es fundamental para resolver problemas como la redundancia de enlaces, segmentación de redes, y optimización de ancho de banda.
Campos principales
La configuración de enrutamiento en FortiGate generalmente se divide en rutas estáticas y dinámicas, cada una con campos específicos que determinan su funcionamiento:
- Tipo de ruta (Type): Determina si la ruta es estática (configurada manualmente por el administrador) o dinámica (aprendida mediante protocolos como BGP o RIP). Las rutas estáticas ofrecen control manual, mientras que las dinámicas aportan flexibilidad y escalabilidad.
- Destino (Destination): Especifica la red o subred hacia donde se dirige el tráfico. Su correcta definición es esencial para evitar conflictos y asegurar que los paquetes se encaminen adecuadamente.
- Puerta de enlace (Gateway): Dirección IP del siguiente salto o interfaz por donde se enviarán los paquetes para alcanzar el destino.
- Interfaz (Interface): Selección del puerto físico o virtual por donde saldrá el tráfico. Asociar correctamente la interfaz garantiza que la ruta funcione según la topología de la red.
- Métrica (Metric): Valor numérico que define la preferencia de una ruta. Una métrica menor indica una ruta más preferida. Es importante para resolver rutas múltiples hacia el mismo destino.
- Monitorización de enlace (Enable link health monitor): Permite al FortiGate verificar la disponibilidad del gateway. Si el enlace falla, la ruta puede considerarse inactiva para evitar pérdida de tráfico.
- Reportar como en uso (Distance): Ajusta la prioridad relativa de la ruta dentro del sistema de enrutamiento del equipo, influyendo en la selección de rutas cuando hay concurrencia de múltiples opciones.
Compatibilidad de versiones y modelos
Las funcionalidades relativas a rutas estáticas y protocolos de enrutamiento dinámico están disponibles en prácticamente todas las versiones modernas de FortiOS, desde la rama 5.x hasta las más recientes 7.x y 7.2+. Sin embargo, las opciones avanzadas de protocolos dinámicos como BGP, OSPF, y monitorización de enlaces pueden variar según la versión del firmware.
Respecto al hardware, tanto los modelos de gama media como alta de FortiGate soportan esta configuración. Los dispositivos orientados a sucursales o las series de dispositivos más pequeños también permiten rutas estáticas y algunas rutas dinámicas básicas, aunque con limitaciones en capacidades y rendimiento. En equipos de datacenter y grandes campus, donde las topologías son complejas, la configuración de rutas dinámicas (BGP, OSPF) es fundamental y con más opciones de personalización.
Algunas limitaciones recurrentes en versiones antiguas incluyen la falta de soporte para ciertas métricas o parámetros avanzados, y cambios en la interfaz gráfica que pueden variar la ubicación y la nomenclatura de campos en la GUI. Por ejemplo, en FortiOS 7.4.x,7.7.x o 6.0, la gestión de rutas puede ser menos intuitiva o carecer de algunas funciones presentes en versiones posteriores.
Escenarios de uso y recomendaciones
Este tipo de configuración es indispensable en diversas situaciones:
- Redundancia de enlaces WAN: Configurar rutas estáticas con monitoreo permite que el tráfico sea redirigido automáticamente si un enlace falla, aumentando la disponibilidad del servicio.
- Interconexión entre sucursales: Las rutas estáticas y dinámicas facilitan la definición clara del camino que deben seguir los paquetes, optimizando las comunicaciones inter-sucursales.
- Segmentación de tráfico: Permite separar tráfico crítico y menos prioritario ajustando métricas y rutas específicas para cada segmento.
Si esta configuración se realiza incorrectamente, pueden surgir problemas como bucles de enrutamiento, pérdida de conectividad hacia ciertas redes, o tráfico que no utiliza el enlace óptimo. Por ello, se recomienda validar siempre la topología, usar métricas correctas, y probar la disponibilidad mediante monitorización.
Fortinet recomienda implementar siempre monitorización de enlace en rutas estáticas para evitar enviar tráfico a gateways caídos y ajustar la distancia administrativa de manera coherente con la estructura de rutas dinámicas, si existen.
Comandos de CLI útiles para diagnóstico
get router info routing-table all: Muestra la tabla completa de enrutamiento, útil para verificar rutas activas y métricas.diagnose debug enableseguido dediagnose debug flow filter addr x.x.x.x: Permite analizar tráfico hacia una IP específica y detectar problemas en el encaminamiento.config router staticyshow: Para ver configuraciones específicas de rutas estáticas desde la CLI.execute ping x.x.x.x: Prueba conectividad hacia destinos definidos en rutas.diagnose sys link-health-check list: Verifica el estado del monitor de salud de enlaces configurados para rutas estáticas.
Buenas prácticas de configuración
- Documentar y planificar la topología de rutas antes de aplicar configuraciones para evitar rutas en conflicto.
- Usar monitorización de enlaces en rutas estáticas para incrementar la resiliencia.
- Ajustar la distancia administrativa consciente de la jerarquía y coexistencia con rutas dinámicas.
- Evitar la creación de rutas estáticas redundantes sin un plan claro, ya que pueden generar problemas de enrutamiento y bucles.
- Probar siempre la configuración en un entorno controlado o fuera del horario de producción, para evitar interrupciones.
- Mantener actualizado el firmware para disponer de mejoras y correcciones en funcionalidades de enrutamiento.
- Revisar periódicamente la tabla de rutas y los logs de eventos para detectar inconsistencias o fallos.