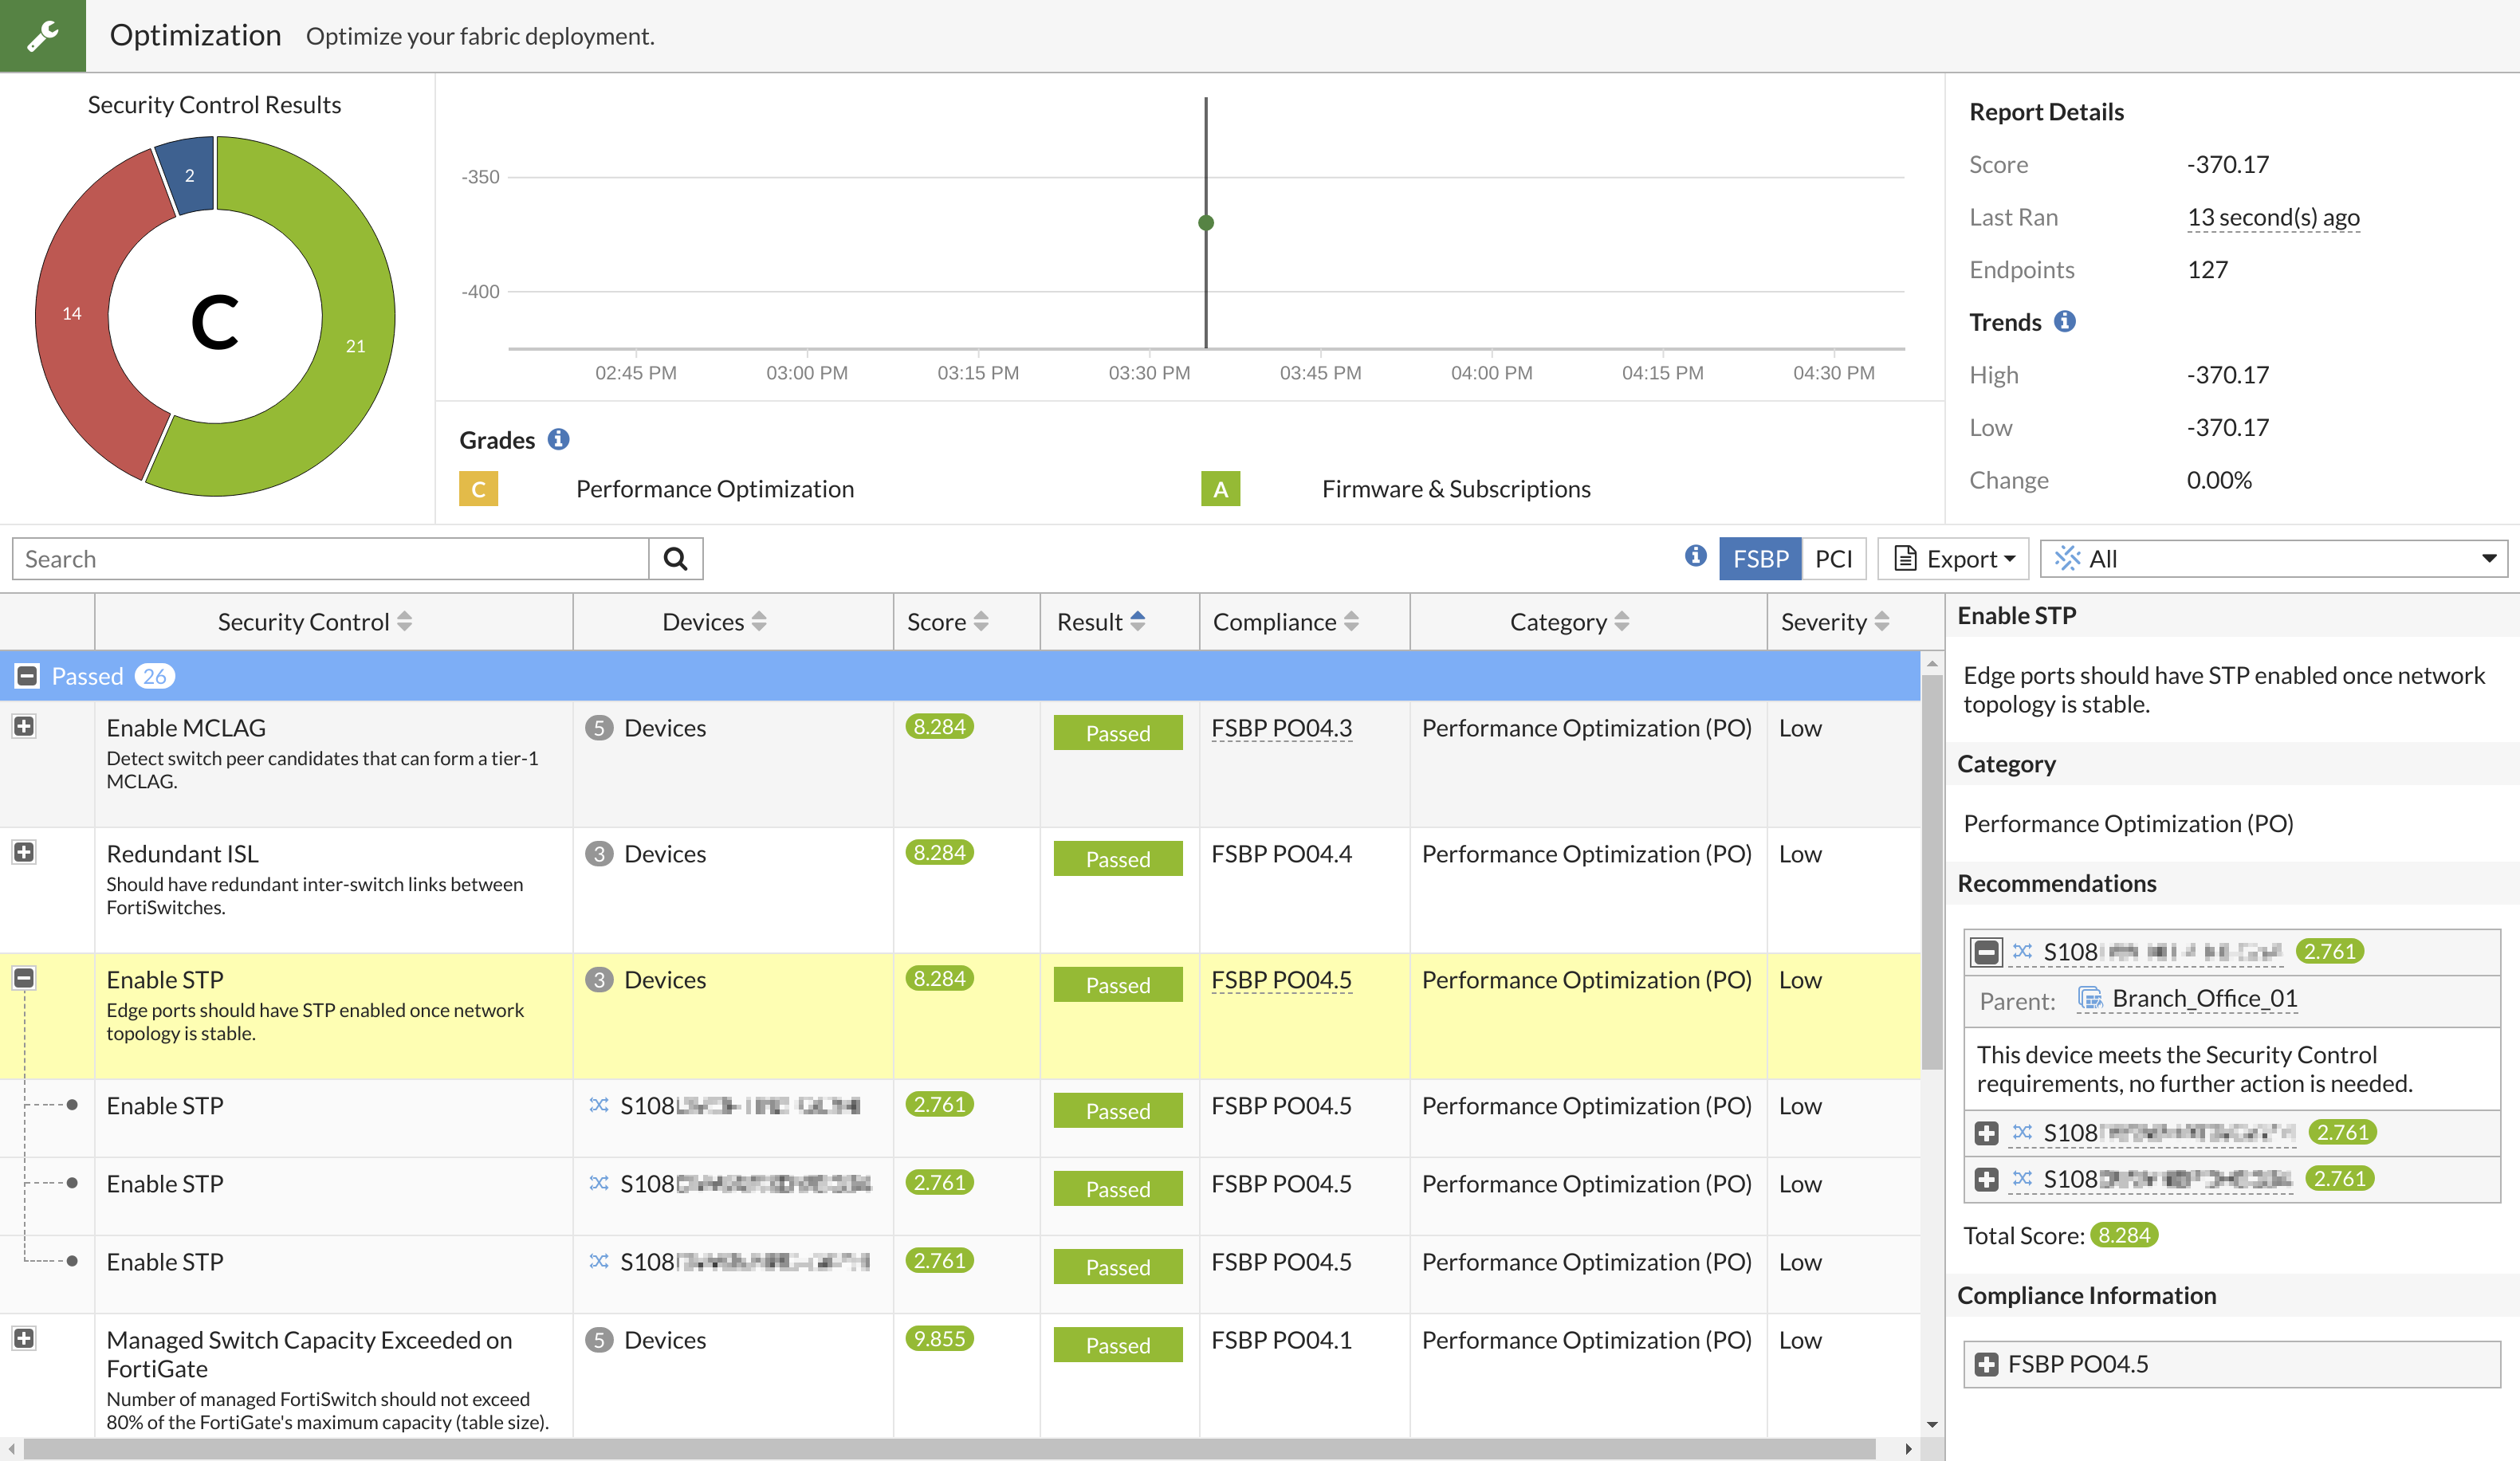
La configuración de Spanning Tree Protocol (STP) en dispositivos FortiSwitch es una medida fundamental para mantener la estabilidad de la topología de red y evitar bucles de capa 2 que puedan afectar el rendimiento y la seguridad de la infraestructura. STP es un protocolo estándar que permite detectar caminos redundantes y bloquear aquellos que generan loops, garantizando una comunicación eficiente y sin interrupciones en entornos conmutados.
Esta configuración es especialmente útil en ambientes donde múltiples FortiSwitches están interconectados, formando enlaces redundantes para mejorar la disponibilidad. Al habilitar STP en los puertos edge (puertos de borde que se conectan a dispositivos finales), se asegura que una vez que la topología se estabiliza, no se generen cambios innecesarios que puedan degradar la calidad del servicio ni provocar caídas temporales en la red.
Campos principales
El proceso de habilitar STP en FortiSwitch dentro del ecosistema Fortinet implica varios parámetros clave:
- Enable STP: Campo principal para activar el protocolo Spanning Tree en el dispositivo o en interfaces específicas. Activarlo garantiza que el switch participe en el cálculo de la topología y gestione puertos bloqueados para evitar loops.
- Edge ports: Se refiere a los puertos que conectan directamente con dispositivos finales, como PCs o impresoras. Habilitar STP en estos puertos ayuda a estabilizar la red evitando que los cambios en la topología afecten su funcionamiento a largo plazo.
- Redundant ISL (Inter-Switch Link): Aunque no es un campo de STP directamente, su existencia indica que hay enlaces redundantes entre switches FortiSwitch, en cuyo caso STP debe estar habilitado para evitar loops.
Al activar STP, el switch intercambia mensajes BPDU (Bridge Protocol Data Unit) con otros dispositivos para determinar la ruta óptima y deshabilitar puertos que causan loops. Por ello, es crucial habilitar esta función una vez que la topología se considere estable para evitar bloqueos innecesarios que puedan afectar la conectividad.
Compatibilidad de versiones y modelos
La funcionalidad para habilitar STP en dispositivos FortiSwitch está disponible en la mayoría de los firmware modernos de FortiOS, especialmente a partir de las versiones 7.4.x,7.6.x y superiores. Con cada nueva versión se han introducido mejoras en el manejo de STP, aumentando su compatibilidad y robustez.
Esta configuración es compatible principalmente con FortiSwitches de gama media y alta, que forman parte de infraestructuras empresariales o de sucursales con conexiones redundantes. Modelos básicos o antiguos pueden no soportar configuraciones avanzadas de STP o presentar una interfaz limitada para la activación de estos protocolos.
Entre las limitaciones típicas a considerar destacan:
- En versiones antiguas, la interfaz gráfica puede no mostrar la opción para activar STP en puertos individuales, requiriendo uso de CLI.
- Modelos con recursos limitados podrían soportar solo configuraciones STP básicas (por ejemplo, sin variantes como RSTP o MSTP).
- Los parámetros y nombres de comandos pueden haber cambiado entre versiones mayores, como FortiOS 5.x a 7.x, por lo que es importante revisar la documentación para la versión específica.
Escenarios de uso y recomendaciones
La habilitación de STP es recomendable siempre que existan enlaces redundantes entre switches para evitar bucles de red. Algunos casos típicos incluyen:
- Entornos con múltiples FortiSwitches interconectados en configuración de anillo o malla.
- Redes empresariales donde la alta disponibilidad y la resiliencia de la capa 2 es prioritaria.
- Instalaciones nuevas donde buscas optimizar la topología para evitar interrupciones por errores humanos o fallos de hardware.
Si no se configura STP correctamente en este contexto, corres el riesgo de que se generen bucles que saturen la red con tráfico broadcast, causando degradación severa del servicio. Por ello, el fabricante recomienda habilitar STP en los puertos edge una vez la topología está estabilizada, garantizando así un funcionamiento eficiente sin riesgo de flapping o caídas.
Comandos de CLI útiles para diagnóstico
En FortiGate/FortiSwitch, algunos comandos clave para revisar y diagnosticar el estado de STP incluyen:
show switch-controller switch-info: Permite verificar la configuración actual y estado de los switches gestionados, incluyendo las opciones de STP.diagnose switch-controller stp info: Muestra información detallada sobre los estados de STP en cada puerto de FortiSwitch.diagnose debug enablejunto condiagnose debug application switch-controller 255: Para activar logs y seguimiento de eventos relacionados con el controlador de switches y STP.get switch-controller topology: Visualiza la topología activa y puertos bloqueados o activos según el cálculo STP.
Buenas prácticas de configuración
- Habilitar STP solo cuando la red posee enlaces redundantes que lo requieran, evitando configuraciones innecesarias que puedan aumentar la complejidad.
- Activar STP en puertos edge solamente cuando la topología haya sido revisada y se considere estable para evitar interrupciones.
- Realizar pruebas y monitoreo con comandos de diagnóstico para verificar que el protocolo funciona correctamente y que no se están bloqueando puertos críticos.
- Mantener el firmware actualizado para aprovechar mejoras de seguridad y rendimiento relacionadas con STP.
- Evitar mezclar diferentes versiones de STP (como STP clásico con RSTP o MSTP) en switches no compatibles para evitar inconsistencias.
- Documentar y planificar la topología física y lógica antes de implementar configuraciones STP para anticipar posibles conflictos o redundancias.
- Utilizar el modo root guard y BPDU guard en dispositivos finales para proteger la red contra posibles ataques o fallos generados por equipos mal configurados.