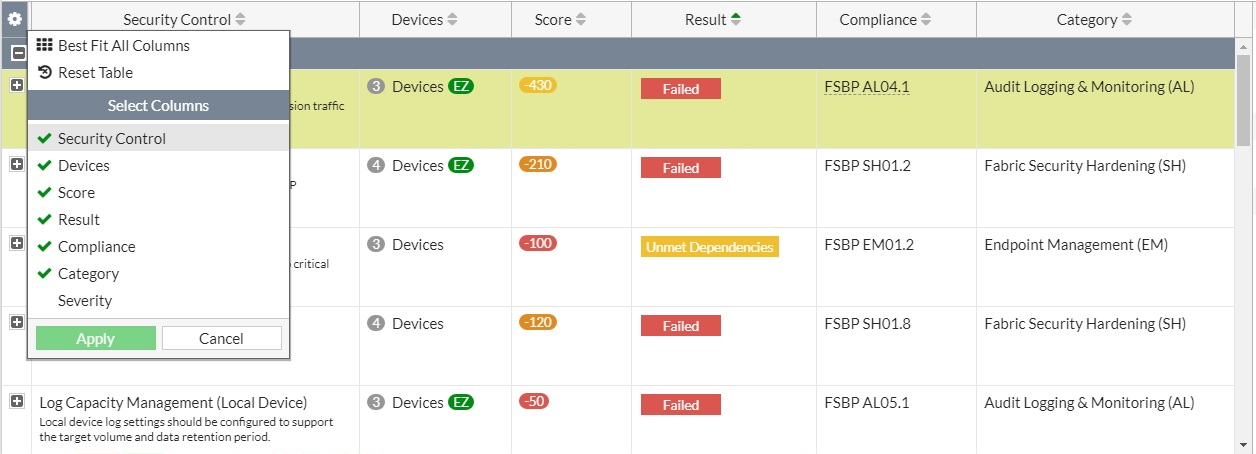
En entornos empresariales, la gestión y auditoría de controles de seguridad es fundamental para mantener la integridad y disponibilidad de los sistemas. La configuración de controles de seguridad y monitoreo de cumplimiento permite identificar vulnerabilidades, verificar el estado de los dispositivos y evaluar las políticas de seguridad aplicadas. Este tipo de configuración se utiliza principalmente para automatizar auditorías internas, comprobar la adherencia a normas corporativas y regulatorias, y mantener un registro claro de los fallos o incumplimientos detectados.
Campos principales
Un análisis típico de controles de seguridad y auditoría mostrará los siguientes campos clave:
- Security Control: Define el nombre o descripción del control de seguridad evaluado, como gestión de registros, endurecimiento de seguridad o administración de endpoints críticos.
- Devices: Indica el número de dispositivos afectados o evaluados bajo dicho control. Es vital para dimensionar el impacto de los hallazgos.
- Score: Representa un valor numérico que cuantifica el nivel de cumplimiento o incumplimiento. Puede ser negativo, lo que indica que existen problemas serios o debilidades.
- Result: Muestra si el control ha sido «Failed» (fallido) o si hay «Unmet Dependencies» (dependencias no cumplidas). Esto ayuda a priorizar la atención en problemas críticos.
- Compliance: Indica la referencia exacta del estándar, política o marco regulatorio que se está evaluando, facilitando la trazabilidad y la gestión documental.
- Category: Clasifica el área funcional o temática del control, por ejemplo, auditoría de logs, fortalecimiento de la seguridad o gestión de endpoints.
Activar una configuración adecuada en estos controles garantiza que la red respete políticas corporativas y estándar de seguridad, ayudando a detectar desviaciones y reducir riesgos.
Compatibilidad de versiones y modelos
Este tipo de funcionalidades de control y auditoría suelen estar presentes en plataformas avanzadas de gestión de seguridad y cumplimiento, tales como FortiAnalyzer, Cisco Security Manager o sistemas de Mikrotik con herramientas de logging especializadas. La disponibilidad de estas características depende de la versión del firmware o sistema de administración:
- Los sistemas modernos, como FortiOS a partir de la versión 7.4.x,7.6.x, han mejorado significativamente las capacidades de auditoría incorporando scoring automático y categorización detallada.
- Equipos de gama media y alta en la arquitectura de seguridad suelen contar con módulos dedicados para aplicar y registrar estos controles, garantizando la integridad de los logs y escalabilidad en ambientes distribuidos.
- Diversas limitaciones pueden encontrarse en versiones anteriores o modelos de entrada, como falta de integración con bases de datos de referencia para cumplimiento o interfaces gráficas menos intuitivas para el análisis de resultados.
- Actualizaciones de firmware pueden modificar nombres de campos o introducir nuevas métricas, por lo que es importante revisar la documentación oficial desde la versión a implementar.
Escenarios de uso y recomendaciones
Este esquema de controles resulta especialmente útil en casos donde una organización debe demostrar cumplimiento ante auditorías externas o regulaciones como ISO 27001, GDPR o normas sectoriales. Ejemplos prácticos incluyen:
- Monitoreo constante de la capacidad y retención de logs en dispositivos para asegurar que no se pierda información crítica de eventos.
- Verificación periódica del endurecimiento de configuraciones de seguridad que eviten vulnerabilidades conocidas y accesos no autorizados.
- Administración y evaluación de la seguridad en endpoints para detectar puntos críticos o peligrosos en la red.
Una configuración incorrecta, como la omisión de controles clave o la falta de actualización de patrones, puede llevar a falsos negativos, exponiendo la red a riesgos de seguridad o incumplimiento normativo. Por eso, se recomienda seguir estrictamente las guías del fabricante y asegurar la integración total de dispositivos en el sistema de auditoría.
Comandos de CLI útiles para diagnóstico
El acceso a la interfaz de línea de comandos (CLI) en dispositivos como FortiGate o Cisco es crucial para verificar el estado y funcionamiento de los controles:
diag log device list: Muestra dispositivos configurados para el registro de logs y su estado.show log settings: Visualiza la configuración actual del sistema de logging, incluyendo tamaño y retención.execute log filter category audit: Aplica filtro para revisar eventos específicos relacionados con auditorías.show running-config | include security-control: Extrae configuraciones relativas a controles de seguridad implementados.show compliance status: Comando que, si está disponible, despliega el estado de cumplimiento de políticas en tiempo real.
Buenas prácticas de configuración
- Implementar controles de seguridad de manera gradual y documentar cada paso para facilitar auditorías y trazabilidad.
- Actualizar regularmente sistemas y firmwares para aprovechar mejoras y nuevas detecciones de vulnerabilidades.
- Evitar deshabilitar alertas o resultados «Failed» sin una investigación adecuada para no enmascarar riesgos.
- Realizar pruebas periódicas de las reglas y configuraciones para validar la efectividad y evitar falsos positivos o negativos.
- Capacitar al equipo responsable en el uso de comandos CLI y herramientas gráficas para diagnóstico avanzado.
- Asegurar que los dispositivos integrados en el sistema de auditoría mantengan sincronización horaria para la coherencia de logs.
- Personalizar categorías y niveles de severidad para adaptar las alertas a la criticidad real del entorno.