Contexto y objetivo de la configuración
En entornos donde se gestionan múltiples dispositivos FortiGate mediante FortiManager, resulta fundamental mantener la coherencia y actualización oportuna de los perfiles de seguridad y políticas. La configuración de sincronización automática de perfiles permite que los cambios realizados en FortiManager se apliquen de forma programada en los dispositivos FortiGate, evitando discrepancias y simplificando la administración. El objetivo de esta configuración es definir un mecanismo que automatice la importación y actualización periódica de perfiles desde FortiManager hacia FortiGate, asegurando que las políticas de seguridad estén siempre actualizadas sin intervención manual continua.
Arquitectura y flujo de tráfico
En esta arquitectura, FortiManager actúa como plataforma centralizada de gestión de dispositivos FortiGate. Los perfiles de configuración, que pueden incluir políticas, objetos y reglas de seguridad, se almacenan y actualizan en FortiManager. La sincronización programada inicia una conexión segura hacia los FortiGate correspondientes para importar y aplicar los perfiles configurados. El flujo principal consiste en:
- Edición y almacenamiento de perfiles en FortiManager.
- Inicio automático, basado en schedule, de la actualización o importación en los equipos FortiGate autorizados.
- Aplicación efectiva de las configuraciones importadas en los FortiGate, modificando o actualizando las políticas locales.
Este esquema mejora la consistencia de políticas y reduce errores derivados de configuraciones manuales en múltiples máquinas.
Campos principales y parámetros críticos
Los parámetros críticos en la sincronización de perfiles incluyen:
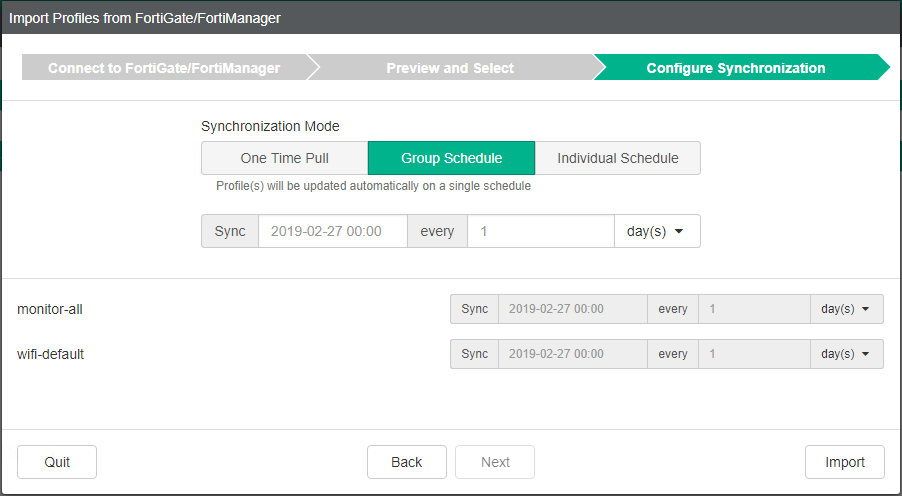
- Synchronization Mode: Establece el modo de actualización, que puede ser One Time Pull para una sincronización manual única, Group Schedule para sincronización periódica en grupo, o Individual Schedule para sincronizaciones diferenciadas por perfil.
- Fecha y hora de sincronización (Sync date/time): Marca el punto inicial desde donde inicia la programación del pull de perfiles.
- Frecuencia (every): Define la periodicidad en días u otras unidades de tiempo para aplicar la sincronización automática.
- Lista de perfiles: Se especifican los nombres de perfil (como «monitor-all» o «wifi-default») para los cuales se aplicará la sincronización según el horario definido.
El manejo adecuado de estas opciones garantiza que la sincronización responda a las necesidades operativas sin generar conflictos ni caídas en políticas.
Compatibilidad de versiones y modelos
La funcionalidad de sincronización programada de perfiles es compatible con FortiManager desde versiones FortiOS 7.4.x,7.7.x en adelante y FortiGate con firmware igual o superior a dicha versión. Se recomienda verificar la compatibilidad específica en la documentación oficial, dado que ciertas opciones avanzadas podrían tener requisitos especiales o limitaciones según el modelo y versión concreta. FortiGate modelos de la serie 60F, 100F y superiores soportan plenamente esta integración con FortiManager para la sincronización de perfiles, facilitando una gestión centralizada adecuada para medianas y grandes infraestructuras.
Escenarios de uso recomendados
Esta configuración es ideal en los siguientes escenarios:
- Administración centralizada de políticas para múltiples FortiGate desplegados en diversas sedes o data centers.
- Actualización periódica y automatizada de perfiles de seguridad, optimizando operaciones de cumplimiento normativo sin esfuerzo manual constante.
- Entornos donde la estabilidad y consistencia de reglas de firewall, inspección de tráfico y filtrado de contenido deben mantenerse sincronizadas frente a cambios tácticos.
- Procesos de auditoría donde es necesario reflejar cambios aprobados en FortiManager y demostrar control central de la configuración.
Riesgos, errores frecuentes y cómo evitarlos
Es fundamental considerar los siguientes riesgos y errores comunes:
- Desincronización temporal: Programar intervalos muy largos puede generar diferencias temporales en políticas activas, aumentando riesgos de seguridad.
- Conflictos entre políticas locales y gestionadas: Realizar modificaciones directas en el FortiGate sobre perfiles administrados puede causar conflictos o sobreescritura no deseada.
- Problemas de conectividad: La sincronización falla si FortiGate no puede comunicarse con FortiManager debido a configuraciones erróneas de red o firewalls intermedios.
- Fallas por versiones incompatibles: Se deben mantener versiones compatibles para evitar errores indeterminados en sincronización.
Para mitigar estos riesgos, configure horarios apropiados según criticidad, evite cambios manuales duplicados y valide la conexión entre dispositivos antes de automatizar sincronizaciones.
Comandos de CLI útiles para diagnóstico
config system central-management
    set type fortimanager
    set fmg 192.168.1.100
end

config dvm sync-fortimanager
    set status enable
    set sync-schedule group
    set schedule "daily"
end
diagnose dvm agent status
execute dvm sync-now
diagnose dvm agent show-profile
El primer bloque permite configurar la conexión centralizada del FortiGate hacia FortiManager y activar la sincronización con programación definida. El segundo conjunto de comandos de diagnóstico muestran el estado del agente DVM, permiten forzar una sincronización inmediata e inspeccionar perfiles actuales gestionados. Interpretar los resultados ayuda a identificar fallos en conectividad, errores de sincronización y verificar si los perfiles están correctamente aplicados.
Buenas prácticas y checklist final
- Verificar versiones compatibles de FortiManager y FortiGate.
- Configurar un horario de sincronización acorde a los ciclos operativos de la organización.
- Asegurar conectividad IP segura y estable entre ambos sistemas.
- Evitar cambios manuales en FortiGate sobre perfiles gestionados por FortiManager para evitar conflictos.
- Monitorear logs y estados con comandos CLI periódicamente para anticipar fallos.
- Mantener respaldos de configuración antes y después de sincronizaciones automáticas.
- Documentar las políticas y perfiles sincronizados para trazabilidad y auditoría.
Adoptar estas prácticas asegura una gestión eficiente, segura y coherente de perfiles a través de Fortinet, optimizando la protección perimetral sin perder control ni trazabilidad.