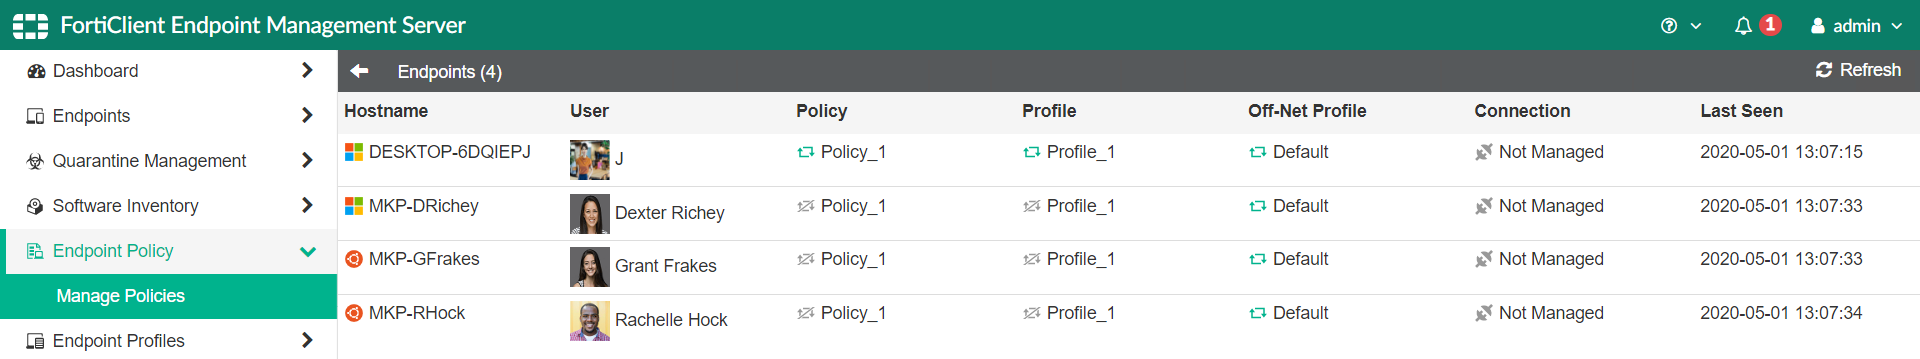
La gestión efectiva de endpoints es esencial para proteger el perímetro y controlar el acceso de los dispositivos en la red corporativa. FortiClient Endpoint Management Server (EMS) es una solución clave dentro del ecosistema de Fortinet, facilitando la administración centralizada de las políticas de seguridad aplicadas a los endpoints. Este recurso técnico profundo aborda la configuración, monitoreo y solución de problemas en la gestión de políticas, brindando un contenido detallado y práctico que todo ingeniero de redes y ciberseguridad puede utilizar como referencia principal.
Contexto y objetivo de la configuración
FortiClient EMS permite la administración centralizada de dispositivos endpoint a través de políticas y perfiles configurables. El principal objetivo es aplicar controles de seguridad coherentes sobre antivirus, firewall, VPN, control de aplicaciones y más, asegurando que los endpoints que acceden a la red cumplan los requisitos de seguridad establecidos por la organización. En este modelo, cada endpoint se asocia a una política y perfil que definen su comportamiento, actualizaciones y restricciones, maximizando la protección y simplificando la gestión.
Arquitectura y flujo de tráfico
Dentro de la arquitectura Fortinet, FortiClient EMS actúa como servidor centralizado que comunica las políticas a los agentes FortiClient instalados en cada endpoint. La comunicación entre EMS y FortiClient puede establecerse mediante conexiones seguras, generalmente usando protocolos TLS para garantizar la integridad y confidencialidad de la información. El flujo de tráfico típico incluye:
- El servidor EMS distribuye políticas y actualizaciones a los endpoints gestionados.
- Los endpoints reportan estados, alertas y datos de telemetría a EMS.
- Los administradores evalúan y ajustan políticas desde la consola EMS para aplicar cambios en tiempo real o programados.
Esta arquitectura garantiza un control central sin la necesidad de acceder físicamente a cada dispositivo, facilitando la administración en infraestructuras distribuidas o con usuarios remotos.
Campos principales y parámetros críticos
Dentro de la consola EMS al gestionar políticas, los siguientes campos y parámetros son los más relevantes:
- Hostname: Identifica el nombre único del endpoint.
- User: Usuario asignado al dispositivo para rastrear la propiedad y actividad.
- Policy: Define el conjunto de reglas de seguridad aplicadas, que incluyen configuraciones de antivirus, firewall, control de dispositivos, y más.
- Profile: Perfil que agrupa configuraciones de comportamiento de FortiClient, como protección en red, protección en dispositivo o ajustes específicos de VPN.
- Off-Net Profile: Políticas específicas que se aplican cuando el endpoint está fuera de la red corporativa, crucial para usuarios móviles o remotos.
- Connection: Estado de gestión del endpoint, si está gestionado (“Managed”) o no (“Not Managed”), lo que indica si el endpoint está recibiendo las políticas.
- Last Seen: Registro temporal de la última sincronización del endpoint con el servidor EMS.
Estos parámetros críticos permiten monitorear la adherencia de los dispositivos a las políticas y detectar desconexiones o incumplimientos.
Compatibilidad de versiones y modelos
FortiClient EMS soporta múltiples versiones del agente FortiClient, por lo que es crítico alinear la versión del EMS con la de los clientes para evitar incompatibilidades en la gestión de políticas. Además, la compatibilidad abarca sistemas operativos Windows y Linux, con soporte creciente para MacOS. Las versiones recientes incluyen nuevas funcionalidades para proteger endpoints móviles y mejorar la integración con FortiGate y FortiAnalyzer.
Para modelos específicos de dispositivos Fortinet como FortiGate, la integración con EMS permite configurar políticas en endpoints basadas en grupos de seguridad definidos en FortiGate, logrando una gestión unificada de la seguridad en red y en los dispositivos finales.
Escenarios de uso recomendados
FortiClient EMS brilla en escenarios como:
- Empresas con fuerza de trabajo remota: Control centralizado de endpoints fuera de la red corporativa con políticas Off-Net específicas.
- Redes distribuidas geográficamente: Gestión uniforme garantizando cumplimiento normativo y protección homogénea.
- Ambientes regulados: Donde se requiere prueba y auditoría constante de configuraciones de seguridad de endpoints.
- Protección contra amenazas avanzadas: Integración con FortiSandbox y FortiAnalyzer para respuesta ante incidentes desde los endpoints.
Riesgos, errores frecuentes y cómo evitarlos
Uno de los errores comunes al implementar FortiClient EMS es la desincronización de versiones entre agentes y servidor, provocando fallas en la aplicación de políticas. Para evitarlo, se recomienda mantener un plan de actualización coordinado.
Otro riesgo es no monitorear continuamente la conectividad de los endpoints con EMS, lo que puede dar lugar a dispositivos no gestionados y sin protección actualizada. La auditoría frecuente del campo «Connection» junto con alertas configuradas en EMS mitigan esta situación.
Además, es importante validar que las políticas asignadas estén bien definidas y testeadas, evitando conflictos o bloqueos innecesarios que puedan afectar la productividad de los usuarios.
Comandos de CLI útiles para diagnóstico
FortiClient EMS tiene un backend basado en FortiOS para tareas administrativas. A continuación, un bloque ejemplo para configurar un servidor DHCP que podría usarse para endpoints en segmentos específicos:
config system dhcp server
    edit 1
        set interface "internal"
        set lease-time 86400
        config ip-range
            edit 1
                set start-ip 192.168.100.10
                set end-ip 192.168.100.50
            next
        end
        set netmask 255.255.255.0
        set dhcp-option6 disable
        set default-gateway 192.168.100.1
    next
end
Para análisis y solución de problemas de sincronización y estado de endpoints, los siguientes comandos CLI son esenciales:
diagnose endpoint list
get system performance top
diagnose forticlient-ems show managed-endpoints
diagnose debug enable
diagnose debug application forticlient-ems 255
El comando diagnose endpoint list muestra un resumen de los endpoints registrados y su estado de gestión. Por otro lado, diagnose forticlient-ems show managed-endpoints brinda información detallada sobre cada dispositivo, facilitando la identificación de dispositivos no gestionados o con problemas de comunicación. La habilitación del debug con diagnose debug enable y la depuración específica para el demonio EMS permite rastrear fallas en la comunicación o aplicación de políticas en tiempo real.
Buenas prácticas y checklist final
- Asegurar que la versión del FortiClient EMS y agentes FortiClient estén alineadas.
- Monitorear continuamente la sección «Endpoint» para verificar el estado «Connection» y la última sincronización.
- Implementar perfiles Off-Net para dispositivos que se conectan desde fuera de la red corporativa.
- Verificar rigurosamente la asignación correcta de políticas para evitar conflictos de regla o bloqueos no deseados.
- Probar cambios en un entorno controlado antes de desplegarlos en producción.
- Configurar alertas automáticas para desconexiones o fallos en la aplicación de políticas.
- Documentar y auditar periódicamente las políticas y perfiles configurados para mantener cumplimiento y trazabilidad.