En entornos de red modernos, la segmentación adecuada es clave para fortalecer la seguridad y controlar el flujo de tráfico. Las zonas en Fortinet constituyen una función esencial para agrupar interfaces y definir políticas que regulen el tráfico entre segmentos. Esta guía técnica profundiza en la configuración avanzada de zonas, específicamente la funcionalidad de bloqueo de tráfico intra-zona, para que administradores de red puedan implementar, diagnosticar y optimizar su uso eficazmente.
Contexto y objetivo de la configuración
La configuración de zonas en dispositivos Fortinet permite agrupar interfaces de red para facilitar la administración de políticas de seguridad y el control del tráfico. El objetivo principal es permitir una segmentación granular entre diferentes segmentos L2/L3 de la red y aplicar reglas de firewall de forma más centralizada y eficiente.
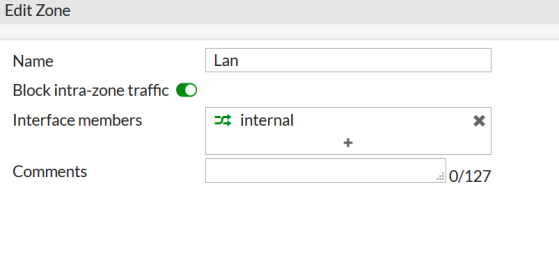
En este caso particular, se tiene una zona llamada «Lan» que agrupa una interfaz denominada «internal». La función «Block intra-zone traffic» está habilitada, lo que impide el tráfico entre interfaces miembros dentro de la misma zona, incrementando la seguridad y minimizando el riesgo de propagación lateral de amenazas.
Arquitectura y flujo de tráfico
Al configurar una zona Fortinet, todas las interfaces miembros comparten una lógica común para políticas y tráfico. Cuando el parámetro «Block intra-zone traffic» está activado, el firewall bloquea explícitamente todo tráfico que circule entre las interfaces dentro de esa misma zona.
En la práctica, el tráfico entrante de la interfaz «internal» destinado a otra interfaz miembro de la zona «Lan» será restringido, forzando que toda comunicación intersegmento o inter-host pase por inspección y reglas de firewall, disminuyendo la superficie de ataque.
Campos principales y parámetros críticos
- Name: Identifica la zona dentro la configuración FortiOS. Es el identificador para aplicar políticas.
- Interface members: Lista de interfaces que conforman la zona. Aquí se añade la interfaz física o virtual que desea agruparse, en este caso «internal».
- Block intra-zone traffic: Configuración crítica que bloquea todo tráfico entre interfaces miembros dentro de la misma zona, esencial para evitar comunicaciones no controladas dentro de la misma.
- Comments: Campo opcional para anotaciones sobre la función o detalles específicos de la zona.
Compatibilidad de versiones y modelos
La funcionalidad de zonas con bloqueo de tráfico intra-zona está disponible a partir de FortiOS 7.4.x,7.6.x en adelante, siendo compatible con la mayoría de dispositivos FortiGate series 60F, 100F, 200F y superiores. La gestión vía GUI y CLI para zonas es estándar y consistente, facilitando migraciones y automatizaciones con scripts o APIs.
Escenarios de uso recomendados
- Segmentación interna estricta: Cuando se requiere que subredes o segmentos dentro de la misma LAN no puedan comunicarse directamente para prevenir movimiento lateral de malware o accesos no autorizados.
- Entornos multiusuario o multidepartamento: En oficinas o sedes que necesiten separar departamentos o usuarios sin agregar hardware de VLAN adicional.
- Control granular en redes inalámbricas: Aplicar control específico para tráfico entre interfaces que agrupan APs diferentes.
Riesgos, errores frecuentes y cómo evitarlos
- Bloqueo accidental de tráfico legítimo: La activación del bloqueo intra-zona puede interrumpir servicios internos si no se planifica. Se recomienda revisar cuidadosamente la arquitectura y realizar pruebas.
- Interfaces faltantes en la zona: Olvidar añadir todas las interfaces relevantes puede generar inconsistencias o políticas incompletas.
- Confusión con VLANs: Las zonas no sustituyen a VLANs sino que son un nivel lógico adicional. No deben usarse como único mecanismo para todo aislamiento.
- Negligencia en políticas firewall: La zona bloquea tráfico, pero el administrador debe crear políticas para permitir tráfico específico legítimo entre zonas o hacia zonas externas.
Comandos de CLI útiles para diagnóstico
A continuación se presenta un ejemplo básico de configuración vía CLI para crear la zona «Lan» con la interfaz «internal» y bloqueando tráfico intra-zona:
config system zone
    edit Lan
        set interface internal
        set block-intra-zone enable
    next
end
Para diagnosticar el estado y tráfico dentro de una zona, se pueden usar comandos de diagnóstico que permiten visualizar flujo y errores:
diagnose firewall zone list

# Muestra configuración y estadísticas de zonas configuradas.

diagnose firewall zone filter Lan

diagnose firewall zone debug enable

# Enciende debug para mostrar eventos relacionados a la zona Lang
La salida del comando diagnose firewall zone list brinda estadísticas de tráfico y errores para cada zona, útil para identificar si está bloqueando tráfico esperado o si hay interfaces faltantes. El filtro y debug ayudan a observar en tiempo real qué reglas o políticas afectan al tráfico interno dentro de la zona, facilitando la detección de configuración errónea o bloqueo no deseado.
Buenas prácticas y checklist final
- Verificar que todas las interfaces que se quieran administrar bajo la política de zona estén correctamente incluidas.
- Planificar el impacto del bloqueo intra-zona en aplicaciones y servicios internos.
- Asegurarse de implementar políticas firewall explícitas entre zonas para permitir tráfico necesario.
- Validar compatibilidad con la versión FortiOS en uso antes de implementar en producción.
- Utilizar comandos CLI para verificar configuración y diagnosticar problemas antes y después de aplicar cambios.
- Documentar cambios y mantener comentarios claros en la configuración para facilitar auditorías y mantenimiento futuro.