Contexto y objetivo de la configuración
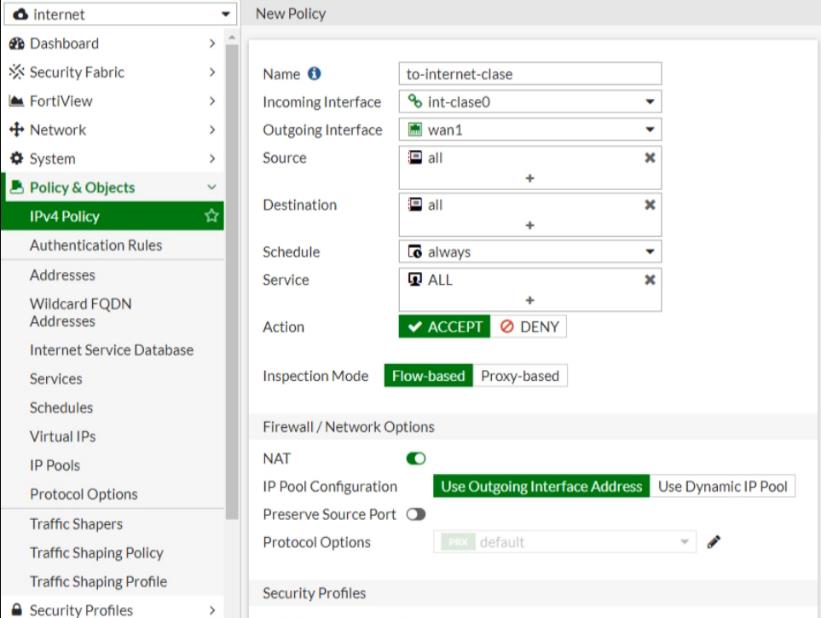
La configuración presentada es una política IPv4 en un firewall Fortinet FortiGate orientada a permitir el acceso de una red interna (denominada «int-clase0») hacia el exterior por el interfaz WAN1. El objetivo clave es garantizar que el tráfico saliente reciba la traducción de direcciones NAT, con inspección en modo flow-based, ofreciendo un comportamiento estándar, seguro y eficiente para la navegación y acceso a servicios externos desde cualquier origen interno hacia cualquier destino en Internet. Esta política es típica en entornos donde se requiere un acceso sin restricciones pero controlado y registrado desde la red local hacia Internet, facilitando la administración y monitoreo del tráfico.
Arquitectura y flujo de tráfico
En este diseño, el flujo de datos inicia en el interfaz interno «int-clase0», donde reside la red local o zona de confianza. La política selecciona el tráfico proveniente de cualquier dirección IP de fuente y destino que coincida con cualquier dirección externa, sin filtros específicos, y permite que fluya hacia el interfaz «wan1», que representa la conexión al proveedor de Internet. Durante este tránsito, el firewall aplica NAT para que las direcciones privadas internas sean traducidas a la IP pública asignada a la interfaz WAN, garantizando la correcta comunicación con el mundo exterior.
El modo de inspección seleccionado es flow-based, que se basa en la monitorización del estado de la conexión en el firewall sin el procesamiento adicional de proxy, logrando menores latencias y rendimiento óptimo para tráfico típico de Internet.
Campos principales y parámetros críticos
- Name: Identificador único de la política, aquí «to-internet-clase» para claridad administrativa.
- Incoming Interface: Interfaz de entrada «int-clase0», desde donde se origina el tráfico.
- Outgoing Interface: Interfaz de salida «wan1», típica para conexión a Internet.
- Source y Destination: Configurados en «all», indicando que el tráfico de cualquier IP origen se permite hacia cualquier IP destino, sin restricciones específicas.
- Schedule: «always», política activa permanentemente.
- Service: «ALL», permitiendo todos los tipos de servicios y protocolos.
- Action: «ACCEPT», para permitir el paso del tráfico que cumpla las condiciones.
- Inspection Mode: «Flow-based», para procesar tráfico de forma eficiente y simplificada.
- NAT: Activado, con uso de la dirección IP de la interfaz saliente (WAN) para la traducción.
- Preserve Source Port: Desactivado, lo que implica que el firewall puede modificar el puerto origen si lo requiere el proceso NAT.
Compatibilidad de versiones y modelos
Esta configuración es válida para la mayoría de los dispositivos FortiGate que utilicen FortiOS en versiones recientes a partir de 7.4.x,7.7.x, con soporte para políticas IPv4 estándar y NAT con inspección flow-based. El modo flow-based es ampliamente soportado en modelos que tengan capacidad suficiente para el procesamiento de estado sin proxy. Modelos FortiGate de gama media y alta (por ejemplo, serie 60E,F,G, 100F y superiores) manejarán esta configuración sin impacto en rendimiento cuando se aplique apropiadamente. En versiones anteriores a 7.4.x,7.6.x, puede que algunos parámetros o menús específicos difieran, por lo que se recomienda validar la sintaxis y opciones con la versión del dispositivo.
Escenarios de uso recomendados
- Salida universal a Internet para redes internas sin restricciones específicas de destino ni servicio.
- Escenarios donde la inspección proxy no es necesaria para optimizar el rendimiento y se prioriza el throughput.
- Cuando se requiere NAT source estándar utilizando la IP pública del interfaz WAN para tráfico saliente.
- Entornos en los que la administración central desea mantener reglas simples y de fácil auditoría con NAT activado por defecto.
Riesgos, errores frecuentes y cómo evitarlos
- Permitir tráfico sin restricciones: Usar «all» en source, destination y service puede ser un riesgo si no se controla el tráfico en otras capas (IPS, UTM). Se recomienda evaluar políticas complementarias para limitar riesgos.
- Ignorar la inspección proxy: Para servicios críticos que requieren control profundo, flow-based puede no ofrecer el nivel de inspección necesario.
- No configurar NAT correctamente: Si NAT no está activado o la configuración del IP pool es incorrecta, las sesiones no se establecerán correctamente o la navegación fallará.
- Confusión con Preserve Source Port: Mantener esta opción desactivada es más común, pero activarla sin entender su función puede causar problemas en servicios específicos.
- No verificar el orden de las políticas: Las políticas FortiGate se evalúan en orden, por lo que esta política debe estar ubicada correctamente para evitar conflictos o bloqueos inesperados.
Comandos de CLI útiles para diagnóstico
config firewall policy
    edit 0
        set name "to-internet-clase"
        set srcintf "int-clase0"
        set dstintf "wan1"
        set srcaddr "all"
        set dstaddr "all"
        set schedule "always"
        set service "ALL"
        set action accept
        set nat enable
        set ippool enable
        set poolname ""
        set inspection-mode flow
    next
end
diagnose firewall policy list
get system interface wan1
diagnose sys session list filter srcintf int-clase0
diagnose sys session list filter dstintf wan1
diagnose debug flow trace start 100
diagnose debug enable
Utilizando diagnose firewall policy list se pueden verificar todas las políticas vigentes y sus parámetros, confirmando que la configuración se aplique correctamente. El comando get system interface wan1 permite revisar el estado y la IP asignada a la interfaz WAN de salida. Por otro lado, los comandos diagnose sys session list filter ayudan a identificar sesiones activas que coinciden con el tráfico entre las interfaces internas y WAN, ideal para validar el alcance de la política. Finalmente, diagnose debug flow trace start junto a diagnose debug enable proporcionan un seguimiento avanzado de paquetes para detectar bloqueos o fallos en el pase del tráfico a nivel de firewall. La correcta interpretación de estas salidas indica si la política está funcionando como se espera y si NAT se está aplicando adecuadamente.
Buenas prácticas y checklist final
- Verificar el orden en la tabla de políticas para que esta regla se evalúe en el momento correcto.
- Utilizar objetos predefinidos de direcciones y servicios para facilitar la gestión.
- Habilitar NAT con la IP de la interfaz WAN para evitar conflictos en traducción.
- Seleccionar inspección flow-based para tráfico general que no requiera proxy, optimizando rendimiento.
- Evitar dejar reglas con «all» a menos que se cuente con controles adicionales (IPS, UTM, registro).
- Habilitar registros (logging) para análisis posterior y auditoría.
- Probar la conectividad y revisar sesiones activas tras aplicar la configuración.
- Actualizar FortiOS y dispositivos con parches para asegurar compatibilidad y corrección de bugs.