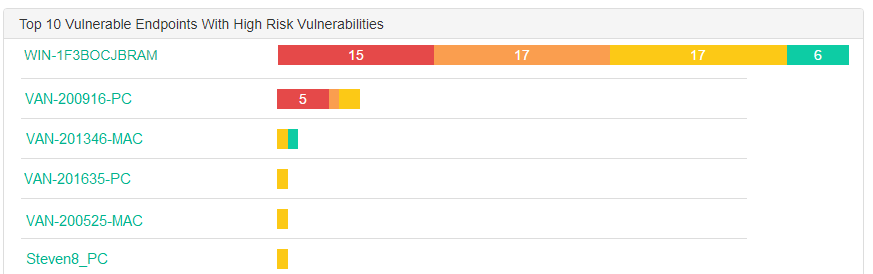
Fortinet proporciona un conjunto integral de herramientas para detectar, gestionar y mitigar vulnerabilidades en los endpoints y en la red, una función clave para mantener la seguridad perimetral y evitar brechas que puedan afectar la infraestructura TI.
Contexto y objetivo de la configuración
La gestión de vulnerabilidades en entornos Fortinet busca identificar activos críticos con exposiciones conocidas a través de un análisis continuo y detallado. El objetivo es priorizar la mitigación de las amenazas más críticas mediante sistemas inteligentes de escaneo y correlación, minimizando el riesgo de ataques y brechas de seguridad.
Arquitectura y flujo de tráfico
En una arquitectura típica, los dispositivos FortiGate y FortiAnalyzer se integran para recolectar información de tráfico y eventos de seguridad. El flujo de datos desde los endpoints y dispositivos escaneados es procesado para extraer indicadores de vulnerabilidades. Estos datos se consultan con bases de datos de amenazas para identificar vulnerabilidades conocidas y generar alertas en tiempo real o informes periódicos.
Campos principales y parámetros críticos
Entre los parámetros fundamentales para configurar la gestión de vulnerabilidades destacan:
- EndPoints o dispositivos: identificación y definición clara de los activos a analizar.
- Clasificación de riesgo: establecer umbrales para categorizar vulnerabilidades en críticos, altos, medios y bajos.
- Programación de escaneos: definir cuándo y con qué frecuencia se harán los análisis para mantener un monitoreo actualizado.
- Alertas y notificaciones: configurar qué eventos generan alertas y su distribución a administradores.
- Integración con FortiSIEM o terceros: para correlacionar eventos y mejorar la visibilidad.
Compatibilidad de versiones y modelos
La función de gestión de vulnerabilidades está disponible en FortiOS desde versiones 7.4.x,7.6.x en adelante, optimizada en FortiOS 7.0 y superiores. Los modelos FortiGate que soportan esta característica incluyen desde la serie 60F hasta dispositivos de gama alta como 3000 y superiores. La integración con FortiAnalyzer y FortiManager permite un despliegue más robusto y centralizado.
Escenarios de uso recomendados
Este tipo de configuración es ideal en ambientes corporativos con múltiples endpoints, donde el riesgo de exposición a vulnerabilidades es alto. Es especialmente útil para:
- Empresas con políticas de cumplimiento normativo estrictas (PCI-DSS, ISO 27001).
- Redes distribuidas con sedes remotas o teletrabajo.
- Ambientes que requieren respuesta rápida a amenazas e incidentes.
- Integración de seguridad avanzada con FortiEDR o FortiClient EMS.
Riesgos, errores frecuentes y cómo evitarlos
Es común que las configuraciones fallidas generen falsas alarmas ociosas o, peor, no detecten vulnerabilidades críticas. Entre los errores frecuentes están:
- No actualizar las bases de firmas o definiciones de vulnerabilidades a tiempo.
- Segmentación o escaneo incorrecto que deja fuera activos importantes.
- Filtros mal configurados, que ocultan eventos relevantes.
- No correlacionar adecuadamente alertas con eventos de red, dificultando el diagnóstico.
Para evitarlos es fundamental realizar revisiones periódicas de las configuraciones, validar que los dispositivos estén sincronizados y usar reportes para ajustar umbrales.
Comandos de CLI útiles para diagnóstico
A continuación, un ejemplo de configuración básica para un servidor de vulnerabilidades en FortiGate y comandos para obtener información de los eventos generados:
config system vulnerability-assessment
    set status enable
    config schedule
        edit 1
            set day monday
            set time 02:00
        next
    end
    config notification
        set email enable
        set email-to "admin@empresa.local"
    end
end
diagnose vulnerability-assessment scan status
diagnose vulnerability-assessment list-assessments
diagnose vulnerability-assessment report get latest
El primer comando muestra el estado actual de los escaneos, si están habilitados o en pausa. El segundo lista todas las evaluaciones realizadas con detalle de las vulnerabilidades detectadas. El último extrae el informe más reciente para revisión o exportación. De esta forma, el administrador puede verificar activamente el estado y la efectividad del sistema.
Buenas prácticas y checklist final
- Verificar siempre que FortiOS esté actualizado para contar con la última base de vulnerabilidades.
- Configurar escaneos regulares durante horarios de baja actividad para minimizar impacto.
- Asegurar que las notificaciones estén correctamente enrutadas para atención inmediata.
- Integrar con sistemas de SIEM para enriquecer el contexto y gestión de incidentes.
- Realizar auditorías periódicas de configuración y reportes para ajustar perfiles de escaneo.
- Capacitar a los administradores en interpretación de los informes y respuesta efectiva.
- Documentar las políticas de gestión de vulnerabilidades en un plan formal de seguridad.
La correcta implementación y gestión de esta funcionalidad en dispositivos Fortinet es un pilar crucial para mantener un entorno seguro y reactivo ante amenazas modernas.