Contexto y objetivo de la configuración
La gestión eficiente de vulnerabilidades en endpoints es fundamental para mantener la seguridad integral de una red empresarial. FortiClient Endpoint Management Server (EMS) es una solución centralizada que permite a los administradores supervisar, controlar y proteger los dispositivos finales mediante la detección de vulnerabilidades, aplicación de parches, y administración de políticas de seguridad. Esta configuración está diseñada para facilitar la identificación rápida de vulnerabilidades críticas y su remediación automática o manual, garantizando la postura de seguridad en entornos corporativos.
Arquitectura y flujo de tráfico
FortiClient EMS actúa como el centro de comando y control para múltiples agentes FortiClient instalados en endpoints. Los dispositivos finales reportan continuamente su estado, inventarios de software y resultados de escaneo de vulnerabilidades hacia el EMS mediante conexiones seguras (SSL/TLS). El servidor procesa esta información y presenta alertas, clasificaciones y opciones para desplegar parches. El flujo general es:
- Endpoints envían datos de inventario y vulnerabilidades al FortiClient EMS.
- EMS analiza y categoriza las vulnerabilidades, asignando niveles de severidad.
- El administrador revisa y ejecuta el despliegue de parches o acciones de remediación.
- Se registra el cumplimiento y se actualizan los estados para reportes y auditoría.
Campos principales y parámetros críticos
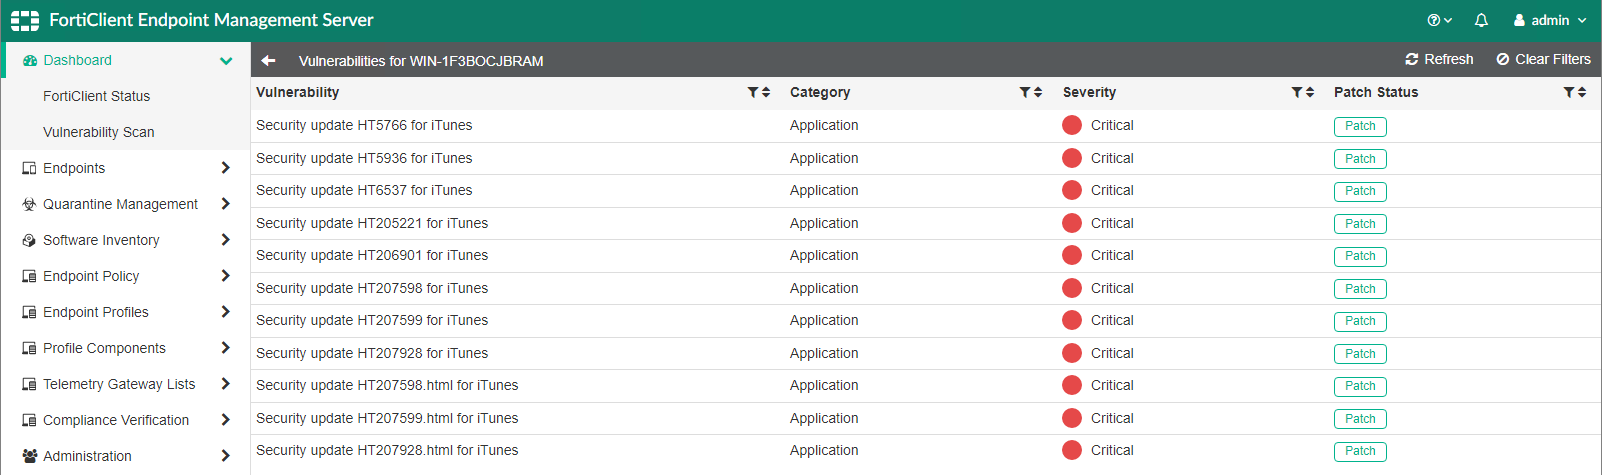
La configuración clave visualizada se compone de una lista detallada de vulnerabilidades detectadas, con los siguientes campos críticos:
- Vulnerability: Identifica el boletín o actualización específica, por ejemplo, «Security update HT7.4.x,7.7.x6 for iTunes».
- Category: Define la categoría de la vulnerabilidad; en este caso, todas son aplicaciones.
- Severity: Indica el nivel crítico asignado a la vulnerabilidad, aquí todas figuran como «Critical», lo que implica prioridad máxima en la atención.
- Patch Status: Estado del parche con opción para desplegar la actualización desde la consola EMS mediante el botón «Patch».
Estos parámetros son cruciales para priorizar la remediación y entender el contexto de cada riesgo asociado.
Compatibilidad de versiones y modelos
FortiClient EMS es compatible con múltiples versiones de agentes FortiClient en endpoints que ejecuten sistemas operativos Windows, macOS y Linux, aunque la funcionalidad más avanzada en escaneo de vulnerabilidades y despliegue de parches puede variar según la versión del agente y el SO. Se recomienda utilizar versiones de FortiClient EMS y FortiClient agentes alineadas y actualizadas para garantizar la máxima compatibilidad y capacidades. Adicionalmente, es recomendable comprobar la compatibilidad con dispositivos Fortinet específicos y arquitecturas de red para asegurar un despliegue sin problemas.
Escenarios de uso recomendados
FortiClient EMS es especialmente útil en organizaciones que requieren:
- Gestión centralizada de seguridad en endpoints distribuidos geográficamente.
- Automatización en detección y despliegue de parches para vulnerabilidades críticas, minimizando ventanas de exposición.
- Auditorías de cumplimiento y reportes para normativas de seguridad corporativa.
- Integración con otros sistemas Fortinet para ampliar capacidades de protección en capas.
Por lo tanto, es idóneo en ambientes corporativos medianos y grandes, así como en infraestructuras con equipos heterogéneos que requieren administración consolidada.
Riesgos, errores frecuentes y cómo evitarlos
Al implementar y operar FortiClient EMS, es común encontrarse con algunos retos:
- Desincronización agente-servidor: puede provocar que vulnerabilidades no se reporten correctamente. Es vital mantener la comunicación y versión compatible entre agentes y EMS.
- Falsos positivos o listados incompletos: debido a falta de actualización de firmas o bases de datos, que afectan la precisión del escaneo.
- Fallos al aplicar parches: relacionados con políticas de grupo, permisos insuficientes o incompatibilidades. Se recomienda validar pruebas en entornos controlados antes de despliegues masivos.
- Exposición a ataques durante ventanas de actualización: planificar despliegues fuera de horario laboral o en horarios de baja actividad para minimizar impacto operacional.
Aplicar un monitoreo continuo y ejecutar auditorías periódicas ayuda a reducir estos riesgos.
Comandos de CLI útiles para diagnóstico
FortiClient EMS no usa una CLI tradicional para configuración, ya que su administración está basada en interfaz gráfica. Sin embargo, en dispositivos FortiGate integrados con FortiClient, algunos comandos CLI son útiles para verificar integración y estado si aplica. Por ejemplo, en FortiGate para verificar endpoints conectados y estado de vulnerabilidades:
diagnose endpoint list
Este comando muestra la lista de endpoints actualmente conocidos por el FortiGate, permitiendo verificar la comunicación con EMS y estado de la protección.
Un bloque de configuración mínimo para habilitar la integración con FortiClient EMS en FortiGate es:
config endpoint-control fsa
    set status enable
    set forticlient-ems-ip 192.168.1.100
end
Esta configuración asegura que el FortiGate pueda recibir y procesar información de FortiClient EMS instalado en el servidor ubicado en la IP indicada.
Para diagnóstico de conectividad de servicios y estado, se puede usar también:
execute ping 192.168.1.100
diagnose debug enable
diagnose debug application endpoint-controller 255
Interpretar estos comandos permite comprobar que el servidor EMS responde y que el FortiGate recibe eventos y estados de los endpoints gestionados. Logs detallados ayudarán a detectar fallos en comunicación.
Buenas prácticas y checklist final
- Mantener versiones actualizadas y compatibles de FortiClient EMS y agentes.
- Configurar alertas y reportes automáticos para vulnerabilidades críticas.
- Planificar despliegues de parches minimizando el impacto en usuarios finales.
- Realizar escaneos periódicos y verificar que los endpoints estén correctamente reportando su estado.
- Auditar la correcta integración entre FortiClient EMS y otros dispositivos de seguridad Fortinet.
- Capacitar al equipo de TI y seguridad en interpretación de reportes y manejo del servidor EMS.
- Documentar las acciones y políticas aplicadas para auditorías internas y cumplimiento normativo.
Adoptar estas prácticas garantiza una administración robusta y efectiva del ciclo de vida de vulnerabilidades en endpoints corporativos con FortiClient EMS.