Contexto y objetivo de la configuración
En entornos Fortinet FortiGate, la correcta configuración de interfaces físicas y virtuales (software switch) es esencial para garantizar la segmentación, la conectividad y el rendimiento óptimo de las redes y servicios. Este artículo se enfoca en la gestión de interfaces físicas independientes junto con la agrupación de interfaces mediante un software switch, facilitando así la administración lógica de múltiples puertos como una sola interfaz, muy útil en escenarios donde se requiere simplificación o agregación de tráfico en un mismo dominio.
Arquitectura y flujo de tráfico
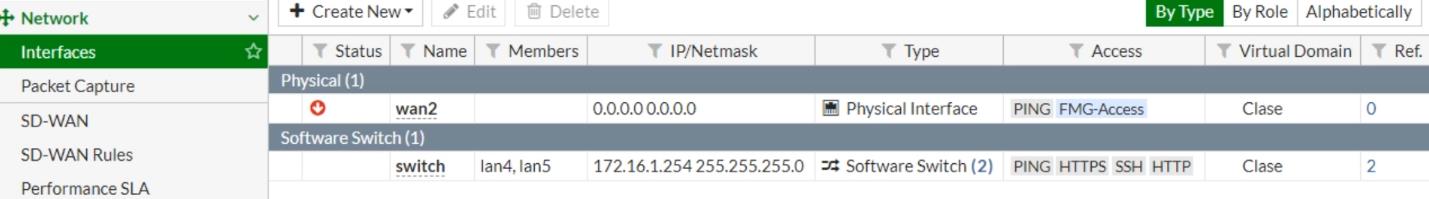
El uso de interfaces físicas independientes junto con software switches crea un modelo flexible donde el tráfico puede ser manejado en capas distintas. Una interfaz física, por ejemplo wan2, puede estar directamente conectada a una red externa o ISP y configurada para acceder a servicios específicos, mientras que un software switch agrupa múltiples interfaces físicas internas (como lan4 y lan5) para operar como una sola entidad lógica, centralizando la administración de subredes internas. Esto permite que el tráfico entre estas interfaces internas se gestione internamente por el switch virtual, sin necesidad de enrutar externamente.
Campos principales y parámetros críticos
- Name: Identificador amigable y claro para cada interfaz o switch virtual.
- IP/Netmask: Asignación de dirección IP y máscara de subred, vital para la comunicación y segmentación.
- Type: Diferenciación entre Physical Interface y Software Switch, para definir el rol y procesamiento del tráfico.
- Members: En el caso del Software Switch, agrupación explícita de interfaces físicas que conforman el switch.
- Access: Facilita servicios de gestión y protocolos permitidos (ej., PING, HTTPS, SSH, HTTP) para acceder al FortiGate a través de esa interfaz.
- Virtual Domain (VDOM): Delimitación del contexto lógico dentro del firewall, relevante en ambientes multi-tenant o segregados.
Compatibilidad de versiones y modelos
La funcionalidad de software switch está disponible en la mayoría de modelos FortiGate que soportan FortiOS desde versiones 7.4.x,7.7.x en adelante. Sin embargo, la disponibilidad exacta de características como administración granular de acceso y VDOM puede depender del modelo (por ejemplo, FortiGate 60F, 100F y superiores) y la edición del firmware instalada. Es obligatorio verificar las notas de versión de Fortinet para asegurarse de que la versión FortiOS en uso soporte correctamente la agrupación de interfaces en software switch sin limitaciones.
Escenarios de uso recomendados
- Segmentación de redes internas: Agrupar puertos LAN en un software switch para consolidar tráfico y simplificar políticas de firewall.
- Implementación de zonas de confianza: Usar software switches para crear zonas lógicas compartiendo las mismas políticas de seguridad y servicios.
- Gestión de interfaces WAN físicas separadas: Configurar interfaces WAN dedicadas con accesos específicos para administración remota y balanceo de carga.
- Reducción de carga administrativa: Centralizar administración y monitoreo de múltiples interfaces dentro de un switch virtual.
Riesgos, errores frecuentes y cómo evitarlos
- Asignación incorrecta de IPs: Verificar que cada interfaz tenga una IP adecuada sin solapamientos de subred que puedan ocasionar conflictos y perdida de comunicación.
- Configuración incompleta del switch virtual: Asegurarse que todos los miembros están correctamente enlistados y activos para evitar puertos sin comunicación o loops internos.
- Permisos de acceso mal definidos: Revisar que las interfaces con acceso administrativo (SSH, HTTPS) estén protegidas mediante políticas restrictivas y preferiblemente limitadas por IP.
- Olvidar el contexto de VDOM: Confirmar que la configuración es consistente dentro del dominio virtual correspondiente para evitar incongruencias en la administración.
Comandos de CLI útiles para diagnóstico
config system interface
    edit switch
        set type software-switch
        set member lan4 lan5
        set ip 172.16.1.254 255.255.255.0
    next
    edit wan2
        set ip 0.0.0.0 0.0.0.0
        set allowaccess ping fmgr
    next
end
get system interface physical
get system interface switch
diagnose sys top
execute ping 8.8.8.8
Los comandos para ver las interfaces físicas y software switch permiten validar la configuración actual y monitorear el estado operativo. El comando diagnose sys top ayuda a identificar si hay procesos o interfaces con uso anómalo de recursos. Finalmente, un execute ping confirma conectividad hacia destinos externos. Interpretar la respuesta y la latencia en el ping junto con el estado de la interfaz facilita detectar problemas de capa 2 o 3.
Buenas prácticas y checklist final
- Documentar claramente la configuración y los motivos detrás de la creación de software switches.
- Verificar la versión de FortiOS para garantizar soporte completo y evitar bugs conocidos.
- Mantener políticas de seguridad estrictas para interfaces con acceso administrativo.
- Realizar pruebas de conectividad y monitorización tras cualquier cambio.
- Evitar solapamientos en las direcciones IP y máscaras de red dentro del mismo VDOM.
- Actualizar backups de configuración antes y después de aplicar cambios relevantes en interfaces.