Contexto y objetivo de la configuración
El FortiClient Endpoint Management Daemon (FcmDaemon.exe) es un componente fundamental dentro de la arquitectura de seguridad de Fortinet que permite la gestión y monitoreo remoto de los endpoints a través de FortiClient. El objetivo principal de esta configuración es asegurar una integración perfecta entre los endpoints y la consola central de administración FortiClient EMS, facilitando la aplicación de políticas de seguridad, la distribución de actualizaciones y el monitoreo en tiempo real del estado de los equipos finales.
Arquitectura y flujo de tráfico
El FortiClient Endpoint Management Daemon corre en modo servicio dentro del sistema operativo, comunicándose de manera segura con el servidor FortiClient EMS. El flujo de tráfico típico incluye la transmisión de datos de estado, eventos de seguridad y actualizaciones de configuración entre el endpoint y el servidor EMS. La comunicación suele hacerse mediante protocolos seguros, como TLS sobre HTTP/HTTPS, garantizando la integridad y confidencialidad de la información. La arquitectura facilita además la ejecución de comandos remotos y la implementación de políticas, con un impacto mínimo en la experiencia del usuario final.
Campos principales y parámetros críticos
Aunque la gestión de FortiClient Endpoint Management Daemon se realiza principalmente desde FortiClient EMS, monitorear parámetros clave es esencial para el diagnóstico y la estabilidad del sistema.
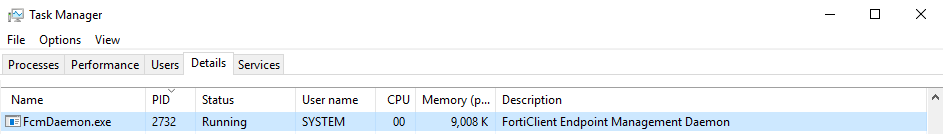
- Nombre del servicio: FortiClient Endpoint Management Daemon (FcmDaemon.exe) – debe estar siempre en estado Running.
- Cuenta de usuario: Normalmente corre bajo la cuenta SYSTEM para maximizar permisos y evitar interrupciones por bloqueo de usuario.
- Consumo de recursos: CPU y memoria deben mantenerse bajos para no afectar el rendimiento del endpoint (en condiciones normales CPU cercana a 0 y memoria en un valor estable alrededor de 9-10MB).
- Canales de comunicación: Puertos TLS estándar (443 o personalizados) para el intercambio seguro con FortiClient EMS.
Compatibilidad de versiones y modelos
El FortiClient Endpoint Management Daemon está diseñado para operar con diversas versiones de FortiClient y FortiClient EMS, con soporte robusto para sistemas Windows modernos desde Windows 7 en adelante, incluidos Windows 10 y Windows 11. Además, es compatible con versiones de FortiClient EMS desde la 5.x en adelante, aunque se recomienda mantener todas las soluciones actualizadas para aprovechar mejoras de seguridad y rendimiento.
No se recomienda usar versiones obsoletas debido a posibles vulnerabilidades y problemas de compatibilidad con sistemas operativos recientes o configuraciones avanzadas de gestión.
Escenarios de uso recomendados
- Implementaciones corporativas donde se requiera una gestión centralizada y eficiente de la seguridad en endpoints.
- Ambientes con políticas estrictas de cumplimiento que demandan monitoreo continuo y reportes detallados de estado.
- Soporte de activación de funcionalidades avanzadas de FortiClient como VPN, protección web y antivirus desde la consola EMS.
- Casos en los que se necesite diagnosticar remotamente estados del cliente para soporte y mantenimiento proactivo.
Riesgos, errores frecuentes y cómo evitarlos
Una configuración incorrecta o fallas en el servicio de FortiClient Endpoint Management Daemon pueden generar problemas de sincronización con la consola EMS, pérdida de políticas aplicadas y posibles brechas de seguridad. Errores comunes incluyen:
- Servicio detenido o colgado: Puede ocurrir por conflictos con antivirus, permisos insuficientes o corrupción de archivos.
- Consumode CPU o memoria excesivo: Indica problemas internos, a menudo relacionados con actualizaciones fallidas o incompatibilidades.
- Problemas de conectividad con FortiClient EMS: Causados por restricciones de firewall, configuraciones de proxy erróneas o certificados TLS no confiables.
Evitar estos problemas requiere validar permisos del servicio, asegurar que no haya bloqueos en puertos y mantener las versiones sincronizadas. Monitorear el estado del servicio en los endpoints regularmente también es fundamental.
Comandos de CLI útiles para diagnóstico
config system interface
    edit "port1"
        set ip 192.168.1.99 255.255.255.0
        set allowaccess ping https ssh
    next
end

config system dhcp server
    edit 1
        set interface "port1"
        set lease-time 86400
        config ip-range
            edit 1
                set start-ip 192.168.1.100
                set end-ip 192.168.1.150
            next
        end
    next
end
diagnose sys process list | grep fcmdaemon
execute forticlient-stat
diagnose debug enable
diagnose debug application forticlient 255
diagnose debug disable
Estos comandos permiten verificar la configuración general de red para asegurar la conectividad del daemon, listar procesos específicos relacionados con FortiClient para verificar su estado y realizar depuración avanzada para identificar errores en la comunicación o en la ejecución del servicio. Interpretar la salida en función de mensajes de errores o estado del proceso ayudará a identificar puntos críticos y tomar acciones correctivas.
Buenas prácticas y checklist final
- Verificar que el servicio FortiClient Endpoint Management Daemon esté en ejecución con permisos SYSTEM.
- Asegurar que la comunicación con FortiClient EMS sea segura y sin bloqueos en puertos.
- Monitorear consumo de CPU y memoria para detectar posibles fugas de recursos.
- Mantener actualizado tanto FortiClient como FortiClient EMS para compatibilidad y seguridad.
- Utilizar comandos CLI para diagnóstico detallado en caso de fallos o comportamientos anómalos.
- Documentar configuraciones y cambios aplicados para mantener trazabilidad y facilitar resolución de incidentes.