Contexto y objetivo de la configuración
En el ecosistema de Fortinet, la administración centralizada y la visibilidad granular de los endpoints son aspectos fundamentales para garantizar una robusta postura de seguridad. La configuración de los widgets del dashboard en FortiClient Endpoint Security & Protection (ESP) permite a los administradores crear una interfaz personalizada que facilite la monitorización y la gestión eficiente de los dispositivos bajo su control. Esta configuración se centra en seleccionar indicadores clave sobre la actividad, alertas y estado de conexión de los endpoints, así como información crítica del sistema y licenciamiento, para optimizar la toma de decisiones.
Arquitectura y flujo de tráfico
La arquitectura involucrada en la gestión de widgets dentro del dashboard de FortiClient ESP se basa en un modelo cliente-servidor donde el FortiClient instalado en los endpoints reporta información al FortiClient EMS o al FortiClient Cloud. Esta información recopilada incluye datos operativos, estados del antivirus, y conectividad de los agentes. Las consultas para mostrar datos en los widgets se realizan desde la consola de administración hacia las bases de datos de estado y logs de los endpoints.
El flujo de tráfico clave se origina en los endpoints hacia el EMS o nube, utilizando comunicaciones cifradas y autenticadas para mantener integridad y confidencialidad. Posteriormente, el dashboard consulta y despliega la información filtrada según la configuración activa de widgets, permitiendo una visión en tiempo real o semirreal sobre la salud y seguridad de los dispositivos.
Campos principales y parámetros críticos
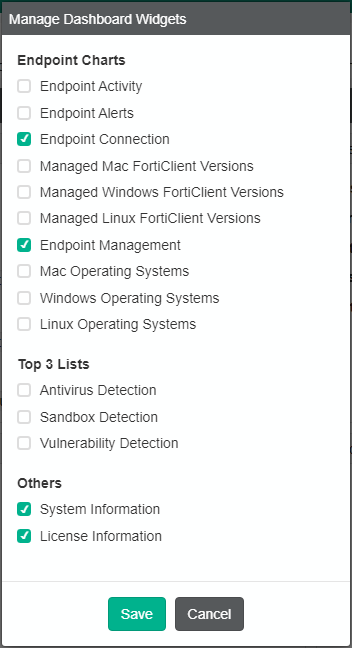
En la configuración del dashboard se destacan los siguientes parámetros y campos principales, categorizados en bloques:
- Endpoint Charts: Configuración visual que permite seleccionar métricas sobre la actividad, alertas, conexiones y versiones del FortiClient por sistema operativo. En esta configuración se activan:
– Endpoint Connection
– Endpoint Management - Top 3 Lists: Listas dinámicas para detección de amenazas y vulnerabilidades. En esta ocasión, ninguna está seleccionada, lo que significa que no se desplegarán estas listas en el dashboard.
- Others: Información adicional crítica como:
– System Information
– License Information
La selección de estos widgets es crucial para brindar un sistema balanceado de visibilidad: Estado y gestión del endpoint junto a capacidad de monitoreo del sistema y licenciamiento.
Compatibilidad de versiones y modelos
Este tipo de configuración es compatible principalmente con FortiClient versión 7.x y superiores, en conjunción con FortiClient EMS 7.x o FortiClient Cloud, que permiten la administración centralizada y personalización del dashboard. Se recomienda asegurar que tanto el endpoint como la consola de administración estén sincronizados en versiones compatibles para evitar incompatibilidades que puedan afectar la correcta visualización y reporte de los widgets configurados.
Respecto a modelos, esta configuración es independiente de hardware específico, dado que se basa en software y gestión en la nube o EMS, pero requiere licenciamiento activo de FortiClient Endpoint Protection adecuado para la visualización y gestión avanzada.
Escenarios de uso recomendados
La personalización de widgets del dashboard es ideal en entornos donde los administradores necesiten un vistazo rápido y centralizado del estado y gestión de los endpoints, como:
- Redes corporativas medianas y grandes que requieren monitoreo continuo de la conexión y estado de los agentes FortiClient.
- Entornos donde es crucial garantizar el cumplimiento de licenciamiento y estado del sistema para auditorías internas y externas.
- Centros de operaciones de seguridad (SOC) que demandan visualización rápida de la gestión y conexión de endpoints para respuesta ágil a incidentes.
Riesgos, errores frecuentes y cómo evitarlos
Un error común es seleccionar widgets que no son compatibles con la versión del endpoint o consola EMS usada, lo que puede derivar en vistas incompletas o datos desactualizados. También, no actualizar los agentes FortiClient puede generar discrepancias en la información mostrada. Otro riesgo es la sobrecarga informativa al activar demasiados widgets simultáneamente, causando retrasos en la carga del dashboard y dificultando la interpretación rápida.
Para evitar estos problemas es fundamental validar versiones, mantener las actualizaciones al día y diseñar dashboards enfocados en KPIs críticos y pertinentes para la operación específica.
Comandos de CLI útiles para diagnóstico
Aunque la configuración y visualización de dashboard widgets es principalmente una función GUI, algunos comandos CLI en FortiClient EMS y dispositivos FortiGate pueden ayudar a diagnosticar conectividad y gestión de endpoints.
config endpoint-control setting
    set endpoint-dashboard enable
end

config endpoint-control user-sync
    show
end
Estos comandos ayudan a verificar que la configuración general del control de endpoints y el dashboard esté activa, así como listar usuarios sincronizados.
diagnose endpoint query-connection
diagnose endpoint list
Estos comandos facilitan revisar las conexiones activas de clientes FortiClient y listados de endpoints gestionados, brindando una visión rápida para detección de problemas de conectividad o sincronización.
Buenas prácticas y checklist final
- Validar versiones compatibles entre FortiClient, EMS y FortiOS antes de activar widgets.
- Activar solamente los widgets necesarios para evitar sobrecarga visual y mejorar la performance.
- Monitorear periódicamente la conectividad y estado de los endpoints con comandos CLI y GUI.
- Mantener siempre actualizado el licenciamiento para evitar pérdidas en la visibilidad de información crítica.
- Documentar la configuración y cambios realizados para facilitar auditorías y soporte.
- Configurar alertas automáticas en la consola para eventos relevantes visibles en el dashboard.
- Capacitar al equipo de seguridad y administración en la interpretación de los widgets seleccionados.