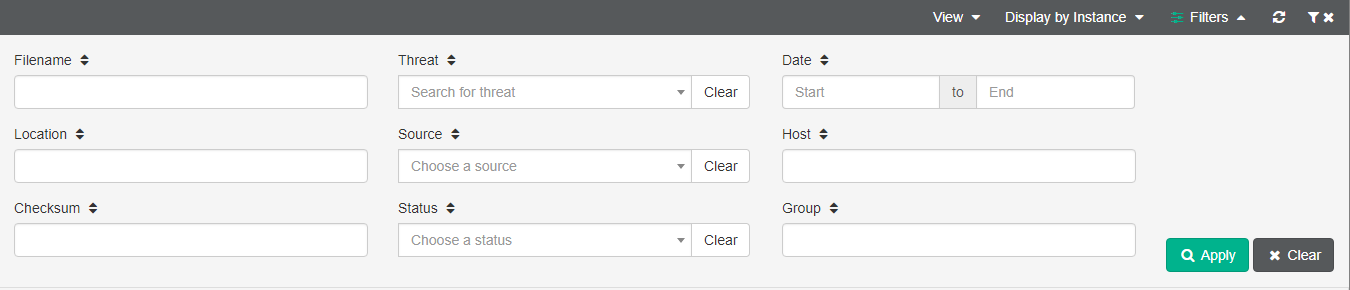
Contexto y objetivo de la configuración
La gestión y control del tráfico de archivos es una necesidad fundamental en la seguridad de redes empresariales, especialmente cuando se enfrenta a riesgos relacionados con malware, pérdida de datos o cumplimiento normativo. Fortinet FortiGate ofrece mecanismos de filtrado y análisis para archivos que permiten aplicar políticas granulares basadas en atributos como nombre, ubicación, firma (checksum), origen y estado de amenaza. El objetivo principal de esta configuración es dotar a los administradores de la capacidad para implementar filtros eficientes que analicen y correlacionen las propiedades de los archivos en tránsito, bloqueando o permitiendo su paso, mejorando así la postura de ciberseguridad.
Arquitectura y flujo de tráfico
En un entorno FortiGate, el tráfico que contiene archivos (por ejemplo, archivos transferidos por protocolos HTTP, FTP, SMTP, o incluso SMB en entornos integrados) es inspeccionado en diferentes niveles, según la política de seguridad aplicada. Tras recibir el tráfico, FortiGate ejecuta el escaneo y filtrado en el motor de seguridad (Security Fabric), que puede activar funcionalidades como antivirus, IPS y Data Leak Prevention (DLP).
El flujo general implica la identificación del archivo a través de metadatos capturados (nombre, checksum, tamaño), su análisis mediante motores internos o externos, la comparación contra listas negras/blancas, y la toma de decisión que puede ser bloqueo, cuarentena o permiso. La interfaz de gestión permite definir filtros personalizados y reglas que integran criterios como fecha, estado de amenaza detectada y origen del archivo para una gestión precisa.
Campos principales y parámetros críticos
- Filename: Especifica el nombre o patrón de nombre del archivo, permitiendo el uso de comodines para coincidir múltiples archivos.
- Location: Indica la ubicación o ruta del archivo dentro del sistema o flujo de datos, útil para gestionar directorios específicos.
- Checksum: Huella digital única del archivo (MD5, SHA-256), que permite identificar archivos específicos y detectar modificaciones.
- Threat: Clasifica la amenaza detectada sobre el archivo, como virus, malware, spyware, etc., y es clave para las acciones de mitigación.
- Source: Origen o interfaz desde donde el archivo proviene, para segmentar y controlar tráfico según zonas de red o usuarios.
- Status: Estado del archivo tras análisis, por ejemplo, limpio, infectado o desconocido, definiendo el comportamiento del firewall.
- Date: Fecha en que el archivo fue procesado o detectado, útil para auditoría y gestión temporal.
- Host y Group: Permiten asociar el archivo o evento a un equipo o grupo dentro de la red para aplicar políticas específicas por segmento.
Compatibilidad de versiones y modelos
Las funcionalidades para filtrado avanzado y análisis de archivos están presentes a partir de FortiOS 7.4.x,7.7.x en adelante, con mejoras importantes en cada versión mayor y menor. Modelos FortiGate que soportan estos filtros incluyen desde series 60F para pequeñas empresas hasta las 3000 series para grandes datacenters y entornos ISP.
Es fundamental verificar que el dispositivo cuente con licencias adecuadas para Security Fabric, antivirus y servicios de análisis avanzados, además de memoria y CPU suficientes para manejar el procesamiento de archivos sin impactar la latencia. Versiones mayores recientes como FortiOS 7.x ofrecen integración con FortiSandbox para análisis dinámico, aumentando la eficacia del filtrado.
Escenarios de uso recomendados
- Empresas que requieren monitorear y restringir transferencia de archivos sospechosos o no autorizados dentro de su red para evitar malware o fugas de información.
- Implementaciones en ambientes donde se manejan datos sensibles y se necesita auditar y controlar el acceso y manipulación de archivos.
- Uso en plataformas que ejercen control granular del tráfico en función de atributos del archivo para segmentar la red y aplicar políticas específicas por equipo o grupo de trabajo.
- Entornos regulados donde la trazabilidad de la fecha, origen y estado del archivo es crucial para cumplimiento legal y auditorías de seguridad.
Riesgos, errores frecuentes y cómo evitarlos
- Configuraciones incompletas: No definir todos los parámetros clave (como checksum o estado) puede generar falsos positivos o negativos. Revisar siempre las reglas con configuraciones completas y probadas.
- Actualizaciones de firmware y firmas: Desactualizar las definiciones de amenazas o usar versiones antiguas de FortiOS reduce la efectividad del filtrado.
- Exceso de filtros superpuestos: Usar múltiples reglas que coincidan con los mismos archivos puede impactar el rendimiento y generar conflictos en las políticas.
- Ignorar logs y alertas: No revisar los registros y estados después de aplicar reglas hace que problemas pasen desapercibidos hasta que afecten la red.
- Falta de pruebas en entorno controlado: Implementar cambios sin test en laboratorio puede generar interrupciones de servicio involuntarias.
Comandos de CLI útiles para diagnóstico
A continuación se muestra un ejemplo básico de configuración en CLI para un filtro de archivos y comandos para diagnóstico y verificación.
config firewall profile-protocol-options
    edit "default"
        config ftp
            set inspect enable
        end
        config file-filter
            edit 1
                set name "FiltroMalware"
                config entries
                    edit 1
                        set pattern "*.exe"
                        set action block
                    next
                end
            next
        end
    next
end
diagnose debug enable
diagnose debug application ipsmonitor 255
diagnose debug console timestamp enable

execute log filter category 1
execute log filter device <device_id>
execute log display last 20
Estos comandos permiten activar la depuración de IPS y monitoreo de tráfico para inspección profunda de archivos, además de aplicar filtros específicos para ver logs recientes relacionados con el archivo en cuestión. Interpretar la salida se centra en identificar si el archivo fue bloqueado por coincidir con el patrón o si pasó limpio. Eventos registrados con etiquetas de amenaza indican detección efectiva, mientras que la ausencia de registros podría reflejar mala configuración o falta de tráfico con coincidencias.
Buenas prácticas y checklist final
- Verificar que la versión de FortiOS soporte todos los parámetros necesarios del filtro y mantener el firmware actualizado.
- Aplicar filtros específicos usando patrones exactos y checksums para minimizar falsos positivos.
- Habilitar y revisar frecuentemente los logs y alertas relacionados con archivos filtrados para actuar rápidamente ante incidentes.
- Probar reglas y filtros en entornos controlados antes de implementarlos en producción para validar comportamiento.
- Optimizar reglas evitando redundancias que puedan impactar en el rendimiento del equipo.
- Documentar configuraciones y mantener respaldos periódicos para facilitar restauración ante fallos.
- Utilizar licencias de seguridad completas (AV, Sandbox) para maximizar la detección y mitigación.