Contexto y objetivo de la configuración
FortiClient Endpoint Management Server (EMS) es una solución centralizada que permite a los administradores de redes y seguridad gestionar los endpoints corporativos de forma eficiente. El principal objetivo de esta configuración es ofrecer un control granular sobre el software instalado, la protección de endpoints y la aplicación de políticas de seguridad que aseguran la correcta integración y monitoreo de los dispositivos cliente dentro de la infraestructura Fortinet. Esto facilita la detección temprana de amenazas, la administración centralizada de antivirus, control de versiones de software y la cuarentena de aplicaciones maliciosas o no autorizadas.
Arquitectura y flujo de tráfico
La arquitectura de FortiClient EMS se basa en una plataforma que agrupa y administra los endpoints conectados mediante agentes instalados en dispositivos físicos o virtuales. Estos agentes reportan información al servidor EMS, que centraliza la recopilación de datos, distribución de políticas y ejecución de tareas de gestión. El flujo de tráfico principal comprende comunicaciones seguras (habitualmente HTTPS o mecanismos propios cifrados) entre los endpoints y el servidor EMS para la entrega de inventarios de software, actualización de firmas, y recepción de comandos administrativos. Además, se integra con otros componentes Fortinet, como FortiGate, para enriquecer el ecosistema de seguridad con visibilidad y respuestas coordinadas frente a amenazas.
Campos principales y parámetros críticos
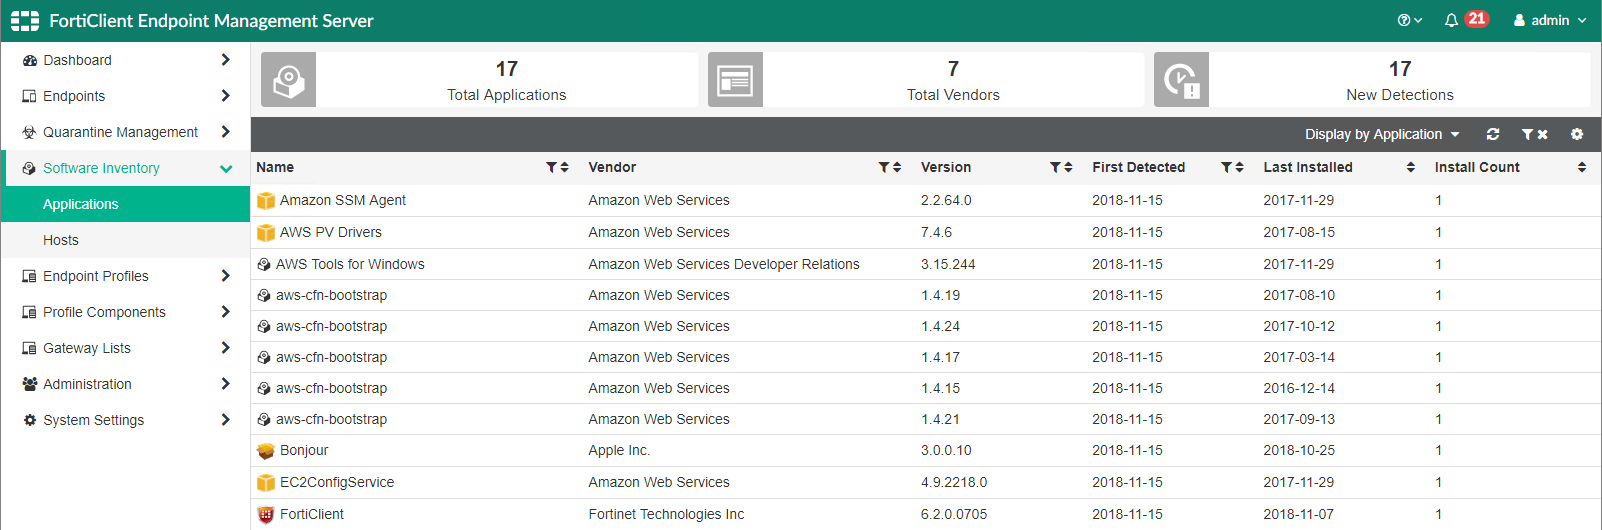
Dentro del panel de FortiClient EMS, se destacan los siguientes campos y parámetros que son esenciales para el correcto funcionamiento y administración:
- Total Applications: Número total de aplicaciones reconocidas y gestionadas en el inventario.
- Total Vendors: Proveedores o fabricantes asociados a las aplicaciones detectadas.
- New Detections: Nuevas aplicaciones o variantes detectadas que no estaban registradas anteriormente, útil para identificar software no autorizado o amenazas emergentes.
- Name, Vendor, Version: Identificadores claves para catalogar y gestionar actualizaciones y parches.
- First Detected: Fecha de la primera detección dentro del entorno, fundamental para auditorías y seguimiento temporal.
- Last Installed: Última fecha de instalación conocida, importante para validar el ciclo de vida del software.
- Install Count: Número de instalaciones detectadas, ayuda a comprender la proliferación de la aplicación.
El menú lateral de la GUI agrupa áreas críticas como la gestión de perfiles, cuarentena y listas de gateways, todo diseñado para maximizar la eficiencia operativa en la administración de endpoints.
Compatibilidad de versiones y modelos
FortiClient EMS es compatible con diversas versiones de FortiClient, incluyendo las líneas para Windows, macOS y móvil. Es fundamental siempre verificar la compatibilidad entre la versión del EMS y el agente FortiClient instalado en los endpoints para evitar incompatibilidades que puedan afectar la comunicación o la aplicación correcta de políticas. Además, FortiClient EMS se ejecuta sobre plataformas Linux (commonly CentOS o Red Hat) y algunas versiones para appliance virtuales o físicas. La actualización coordinada de ambas partes (server y agente) garantiza una gestión óptima y la aplicación efectiva de funciones avanzadas como protección contra malware y control de aplicaciones.
Escenarios de uso recomendados
Este sistema es recomendado en ambientes empresariales donde existe la necesidad de:
- Centralizar la gestión de endpoints para mejorar la postura de seguridad.
- Realizar inventarios detallados de software instalado para auditoría y cumplimiento.
- Implementar políticas unificadas de protección contra malware y control de parches.
- Responder de forma ágil a incidentes mediante cuarentena eficiente de aplicaciones sospechosas.
- Integrar con FortiGate y el ecosistema Fortinet para mejorar la visibilidad y respuesta ante amenazas.
Riesgos, errores frecuentes y cómo evitarlos
Entre los errores comunes al implementar FortiClient EMS se encuentran:
- Desincronización de versiones: Actualizar el FortiClient en endpoints sin actualizar el EMS puede causar pérdida de comunicación y fallos en la aplicación de políticas.
- Configuración deficiente de cuarentena: No definir correctamente las reglas o criterios de cuarentena puede llevar a falsos positivos o permitir amenazas.
- Falta de revisión periódica de inventario: Ignorar la rotación y actualización de software instalado puede generar brechas por software obsoleto o no autorizado.
- Confiar solo en la GUI: No utilizar herramientas CLI y de diagnóstico para monitorear y ajustar la configuración puede dificultar la identificación de fallos.
Para mitigar estos riesgos, es obligatorio mantener actualizadas tanto las versiones de FortiClient como FortiClient EMS, configurar reglas claras y revisiones periódicas, y complementar la gestión con un análisis proactivo mediante CLI y logs.
Comandos de CLI útiles para diagnóstico
FortiClient EMS dispone de comandos CLI que ofrecen una vista rápida y profunda para diagnóstico y configuración. A continuación, un ejemplo de configuración básica de servidor y comandos para verificar el estado de los endpoints:
config endpoint-control settings
    set enable-ems-server enable
    set server-ip 192.168.1.10
    set server-port 8014
end

config endpoint-control quarantine
    set enable enable
end
Una vez configurado, estos comandos permiten diagnosticar el estado de comunicación y endpoints gestionados:
diagnose endpoint-control status
diagnose endpoint-control list-endpoint
diagnose endpoint-control quarantine list
Interpretar la salida implica verificar que el estado del servidor EMS esté «enable» y que se liste un número adecuado de endpoints con estado «connected». Los listados de cuarentena indicarán si existen aplicaciones bloqueadas o puestas en observación. La ausencia de endpoints o estados de error requiere revisar la conectividad, versiones y logs en profundidad.
Buenas prácticas y checklist final
- Verificar compatibilidad entre versiones de EMS y FortiClient antes de cualquier actualización.
- Aplicar configuraciones de cuarentena con criterios claros basados en políticas organizacionales.
- Monitorear regularmente el inventario de software y validarlo contra listas autorizadas.
- Usar tanto GUI como CLI para administración y diagnóstico para asegurar visibilidad completa.
- Realizar backups periódicos de la configuración del EMS y logs relevantes.
- Integrar FortiClient EMS con FortiGate y otras soluciones Fortinet para una defensa en profundidad.
- Capacitar al equipo de operaciones en interpretación de comandos y análisis de estados.