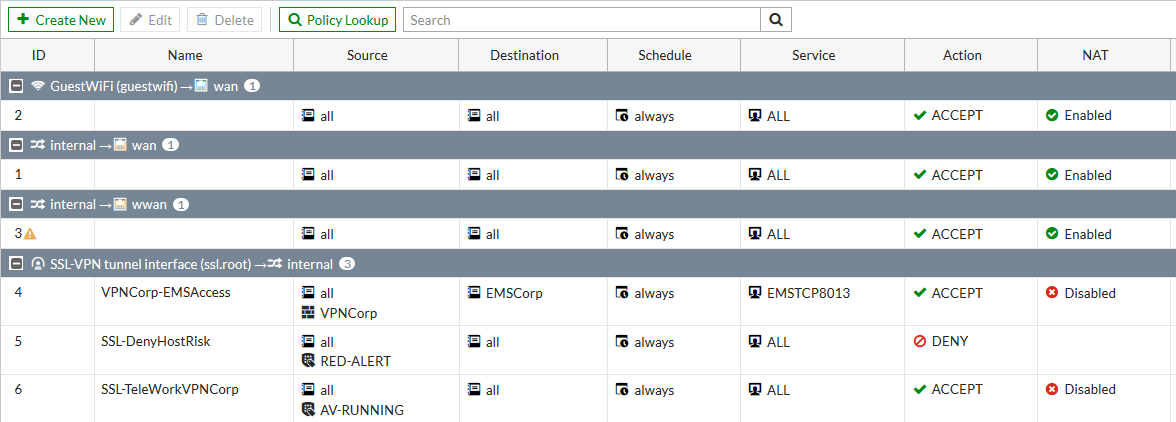
La correcta configuración y gestión de políticas de seguridad en dispositivos Fortinet FortiGate es esencial para proteger la red empresarial y asegurar el correcto flujo del tráfico, especialmente en entornos con acceso remoto mediante VPNs y múltiples zonas de red. Este artículo ofrece una revisión detallada del diseño, parámetros, diagnóstico y mejores prácticas, enfocándose en un escenario típico con políticas que manejan acceso WiFi de invitados, tráfico interno, conexiones WAN y túneles SSL VPN.
Contexto y objetivo de la configuración
Las políticas analizadas buscan controlar y permitir el tránsito seguro entre diversas zonas de la red: desde una red WiFi de invitados, redes internas, interfaces WAN y conexiones de acceso remoto mediante túneles SSL VPN. El objetivo primordial es garantizar que el tráfico legítimo acceda a los recursos autorizados mientras se aplica filtrado y control adecuado para evitar accesos no autorizados o amenazas externas.
Arquitectura y flujo de tráfico
La configuración se estructura en varias zonas o interfaces lógicas: GuestWiFi hacia WAN para acceso a internet de invitados, internal hacia WAN y WWAN para tráfico corporativo con diferentes rutas, y un túnel SSL-VPN que se conecta a la zona interna para usuarios remotos. El flujo es principalmente unidireccional permitiendo acceso exterior desde zonas menos confiables (GuestWiFi, WAN) hacia internet o recursos específicos, y tráfico desde usuarios VPN hacia recursos internos autorizados mediante roles y servicios específicos.
Campos principales y parámetros críticos
- ID y nombre de política: Permiten identificar y organizar las reglas dentro del FortiGate para administración y troubleshooting.
- Origen y destino: Definen las interfaces o zonas que se conectan, crucial para delimitar el perímetro de la política.
- Horario (Schedule): Configurado como «always» en este ejemplo, garantizando disponibilidad permanente de las políticas.
- Servicios: Determinan los tipos de tráfico permitidos. El uso de «ALL» implica todos los servicios mientras que permite especificar servicios VPN y protocolos particulares para un control granular.
- Acción (Accept/Deny): Define si el tráfico que coincide se permite o bloquea. El bloqueo explícito (DENY) se utiliza para alertas o situaciones de riesgo.
- NAT habilitado o deshabilitado: Imprescindible para ciertas políticas que salen a internet o requieren traducción de direcciones, como GuestWiFi a WAN o tráfico interno saliente. En conexiones VPN internas, NAT suele estar deshabilitado para preservar la transparencia de IPs.
Compatibilidad de versiones y modelos
Esta configuración está alineada con versiones recientes de FortiOS a partir de 7.4.x,7.6.x en adelante, que manejan políticas basadas en zonas y soportan túneles SSL VPN con interfaz lógica. Modelos FortiGate que soporten al menos FortiOS 7.4.x,7.6.x y superiores, desde unidades de gama media hasta alta, podrán implementar estas configuraciones sin inconvenientes. Es recomendable verificar versión mínima para funcionalidades avanzadas de VPN y filtrado de servicios.
Escenarios de uso recomendados
- Acceso controlado de usuarios invitados a internet: Redes WiFi públicas segmentadas usando políticas con NAT para asegurar aislamiento y evitar accesos internos.
- Tráfico interno con separación hacia WAN y WWAN: Permite políticas diferenciadas que controlan el tráfico hacia la red pública y conexiones móviles o secundarias.
- Accesos remotos a recursos corporativos mediante SSL VPN: Uso de políticas específicas que limitan acceso por usuario, servicios y segmento de red destino, aumentando seguridad.
- Bloqueo proactivo de hosts en alerta o riesgo: Políticas específicas con acción DENY para mitigar amenazas detectadas, integrando controles dinámicos de seguridad.
Riesgos, errores frecuentes y cómo evitarlos
- Configuración incorrecta de NAT: Activar NAT en políticas internas a internas o VPN puede causar problemas de routing y sesiones rotas.
- Desorden en las políticas: El orden afecta en FortiGate; poner políticas demasiado generales arriba puede bloquear o permitir tráfico no deseado.
- Permitir servicios ALL sin filtro: Puede exponer recursos a ataques o fugas de datos, siempre que sea posible, definir servicios específicos.
- No monitorear políticas DENY: Estas reglas pueden quedar sin actualizar generando falsos positivos o bloqueo inadvertido.
- Falta de segmentación adecuada: Mezclar tráfico VPN con interno sin control puede comprometer la seguridad.
Comandos de CLI útiles para diagnóstico
A continuación, un ejemplo de configuración y comandos para verificar el estado y ajustes de políticas en FortiGate:
config firewall policy
    edit 2
        set name "GuestWiFi_to_wan"
        set srcintf "GuestWiFi"
        set dstintf "wan"
        set srcaddr "all"
        set dstaddr "all"
        set action accept
        set schedule "always"
        set service "ALL"
        set nat enable
    next
    edit 4
        set name "VPNCorp-EMSAccess"
        set srcintf "ssl.root"
        set dstintf "internal"
        set srcaddr "VPNCorp"
        set dstaddr "EMSCorp"
        set action accept
        set schedule "always"
        set service "EMSTCP8013"
        set nat disable
    next
end
get firewall policy 2
get firewall policy 4
diagnose firewall policy list
diagnose debug enable
diagnose debug flow filter addr <IP_origen>
diagnose debug flow show console enable
diagnose debug flow trace start 100
Estos comandos permiten verificar la configuración específica de las políticas por ID, observarlas en detalle, y activar el modo debug para rastrear el flujo de paquetes según las reglas que se están aplicando en tiempo real, fundamental para identificar por qué un tráfico es aceptado o denegado.
Buenas prácticas y checklist final
- Documentar y nombrar las políticas claramente para facilitar mantenimiento y troubleshooting.
- Limitar el uso de servicios «ALL» siempre que sea posible, prefiriendo definir servicios o protocolos específicos.
- Validar el orden de las políticas para que la más restrictiva relevante coincida primero y evitar conflictos.
- Habilitar NAT solo cuando sea estrictamente necesario, principalmente para tráfico hacia redes públicas.
- Hacer revisiones periódicas y auditorías de políticas para actualizarlas acorde a cambios en la red y amenazas.
- Utilizar grupos de direcciones y servicios para escalar de forma lógica las configuraciones.
- Monitorear y ajustar políticas DENY automáticas o manuales para responder dinámicamente a incidentes.
- Probar siempre cambios en ambientes controlados antes de desplegarlos en producción.