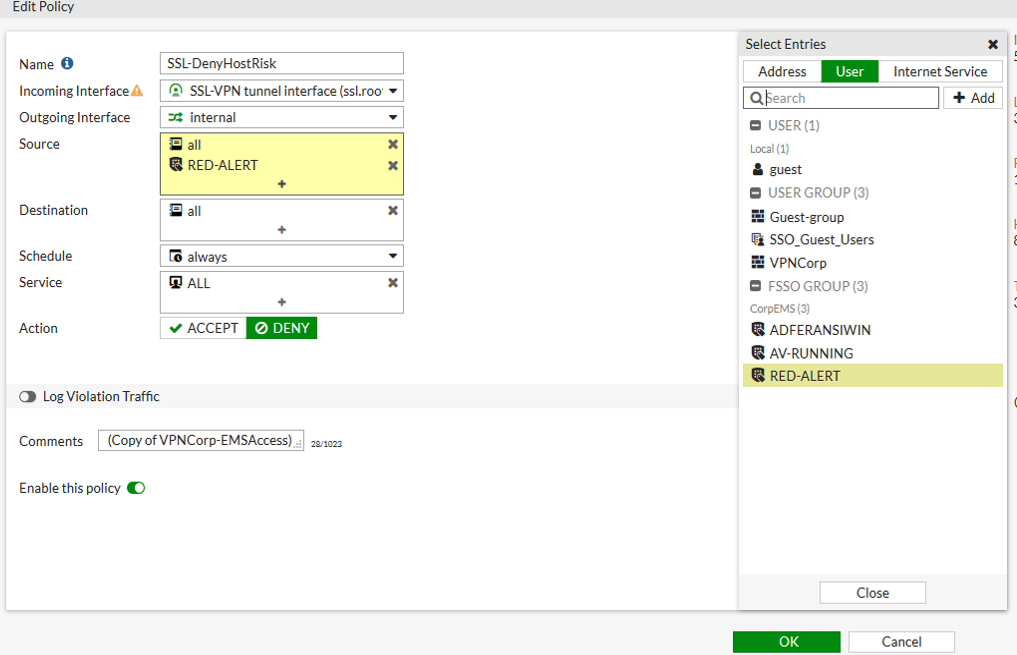
Contexto y objetivo de la configuración
Esta política de seguridad Fortinet está diseñada para denegar el tráfico proveniente de usuarios o grupos específicos dentro de una interfaz SSL VPN hacia una red interna. El objetivo principal es controlar y proteger la red interna bloqueando a usuarios que formen parte de grupos con una alerta identificada como RED-ALERT, reforzando la postura de seguridad y minimizando riesgos asociados a accesos no autorizados o comprometidos.
Arquitectura y flujo de tráfico
El tráfico de entrada llega a través de la interfaz SSL-VPN Tunnel Interface, que representa un túnel VPN para usuarios remotos conectados de manera segura. Desde ahí, se dirige hacia la interfaz interna, que corresponde a la red corporativa donde se encuentran los recursos protegidos. La política evalúa el tráfico basado en la identidad del usuario asociado, y decide si se permite o deniega la conexión con base en la pertenencia al grupo RED-ALERT o si proviene de cualquier usuario (all).
Campos principales y parámetros críticos
- Name: SSL-DenyHostRisk — identifica fácilmente la función de la política.
- Incoming Interface:
ssl.root— interfaz que representa la conexión VPN SSL. - Outgoing Interface:
internal— red interna destino del tráfico. - Source: usuarios o grupos de usuarios; incluye
allyRED-ALERT(grupo con riesgo o alerta de seguridad). - Destination:
all— deniega todo tráfico hacia cualquier destino en la red interna. - Schedule:
always— política siempre aplicada. - Service:
ALL— abarca todos los protocolos y puertos. - Action:
DENY— bloquea el tráfico que cumpla la condición. - Enable this policy: activada para que la regla tome efecto sin interrupciones.
Compatibilidad de versiones y modelos
La funcionalidad mostrada es compatible con FortiOS 6.0 en adelante, donde el uso de políticas basadas en usuarios y grupos es una práctica común y robusta. Se recomienda verificar que el firmware soporte grupos FSSO o integraciones LDAP para mencionar usuarios y grupos en la política. Esta configuración es aplicable a la mayoría de modelos FortiGate actuales, incluyendo los de la serie 60F en adelante, que soportan VPN SSL con políticas de acceso basadas en identidad.
Escenarios de uso recomendados
- Bloqueo inmediato de usuarios con riesgo o comprometidos detectados por sistemas de gestión de eventos o EMS (Endpoint Management System).
- Políticas de cuarentena para accesos VPN donde se sospeche actividad maliciosa o incumplimiento de normativas internas.
- Manejo de excepciones dinámicas para evitar que usuarios específicos impacten la seguridad sin eliminar usuarios globalmente.
- Complementar controles de acceso a nivel de identidad para segmentación granular de acceso remoto.
Riesgos, errores frecuentes y cómo evitarlos
- Error: No actualizar dinámicamente los grupos de usuarios con riesgo, lo que puede hacer que la política no bloquee a quien debe.
Solución: Asegurar integración y sincronización correcta con el sistema que define alertas o grupos de riesgo. - Error: Orden incorrecta de políticas, colocando esta regla después de otra que permita tráfico.
Solución: Revisión del orden en la tabla, poniendo esta política antes de otras con acción ACCEPT que puedan afectar el mismo tráfico. - Error: No validar que la interfaz origen sea la de SSL VPN.
Solución: Confirmar en la configuración quessl.rootcorresponde efectivamente a la conexión VPN SSL activa. - Error: Dejar el registro de tráfico deshabilitado cuando la política bloquea, dificultando la auditoría.
Solución: Activar logging de paquetes denegados para análisis posterior.
Comandos de CLI útiles para diagnóstico
config firewall policy
    edit 120
        set name "SSL-DenyHostRisk"
        set srcintf "ssl.root"
        set dstintf "internal"
        set srcaddr "all" "RED-ALERT"
        set dstaddr "all"
        set action deny
        set schedule "always"
        set service "ALL"
        set logtraffic enable
        set status enable
    next
end
diagnose firewall policy list | grep -C 10 "SSL-DenyHostRisk"
diagnose debug enable
diagnose debug flow filter addr <IP_or_User_IP>
diagnose debug flow trace start 100
diagnose debug disableLa primera muestra la configuración exacta de la política, permitiendo verificar parámetros clave. Los comandos de diagnóstico permiten filtrar tráfico específico por IP o usuario en la sesión VPN SSL, rastrear pasos del procesamiento firewall y confirmar si la política está aplicando la denegación correctamente. «diagnose firewall policy list» ayuda a visualizar orden y prioridad de políticas.
Buenas prácticas y checklist final
- Validar y mantener actualizados los grupos de usuarios y la integración con el sistema de gestión de alertas (FSSO, LDAP, EMS).
- Colocar esta política de denegación con alta prioridad para evitar falsos positivos o accesos incorrectos.
- Habilitar el logging de tráfico denegado para posterior análisis y auditoría.
- Testear la política en un entorno controlado antes de activarla en producción.
- Documentar siempre los cambios de configuración y asignar responsables para gestión de accesos.
- Monitorear continuamente alertas para ajustar dinámicamente la lista de usuarios bloqueados.
- Integrar esta regla dentro de una estrategia de defensa en profundidad incluyendo segmentación y otros controles.