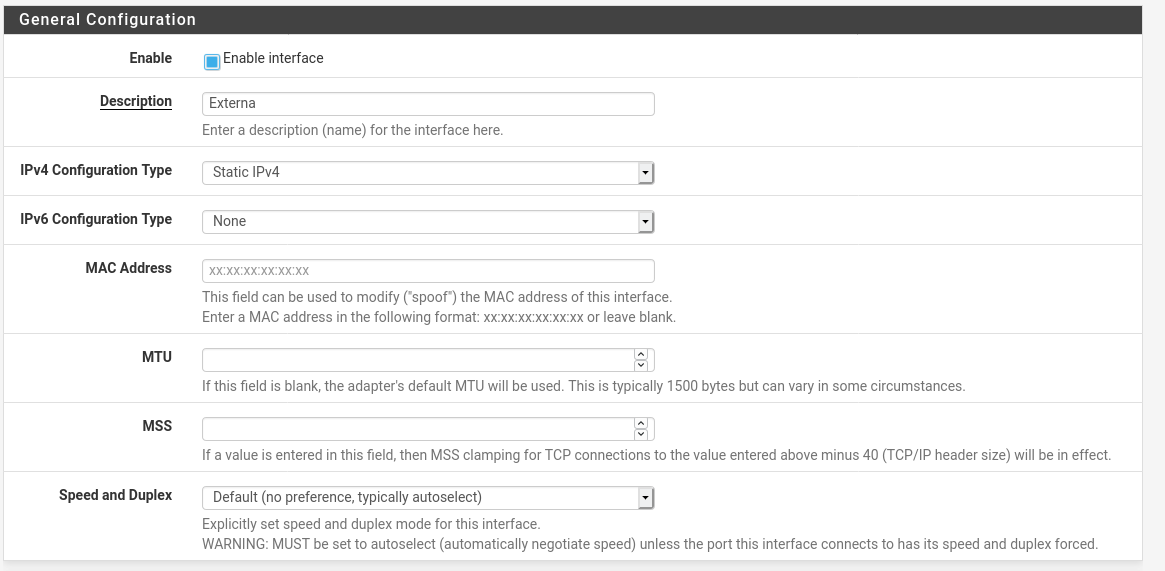
La configuración de interfaces en pfSense es una tarea fundamental para garantizar la correcta conectividad y seguridad de una red. Este ajuste permite definir parámetros críticos como el tipo de dirección IP, el control del comportamiento del tráfico a nivel de capa de enlace y la compatibilidad con diferentes equipos de red. La configuración correcta de una interfaz ayuda a resolver problemas comunes, como la falta de comunicación, conflictos de direcciones o dificultades en la negociación de velocidad entre dispositivos.
Campos principales
Cada parámetro dentro de la configuración de una interfaz en pfSense tiene un impacto directo en su comportamiento y rendimiento. A continuación, se describen los campos más importantes:
- Enable Interface: Activa o desactiva la interfaz. Si no está marcada, la interfaz permanecerá inactiva y no gestionará tráfico.
- Description: Permite asignar un nombre descriptivo para facilitar la identificación de la interfaz (por ejemplo, ‘Externa’).
- IPv4 Configuration Type: Define cómo se configura la dirección IPv4. Puede ser estática, DHCP, PPPoE, o none. La opción ‘Static IPv4’ indica que la IP se asignará manualmente.
- IPv6 Configuration Type: Similar al IPv4, pero para direcciones IPv6. Puede configurarse como ‘None’ si no se utiliza IPv6 en esta interfaz.
- MAC Address: Permite modificar o «spoofear» la dirección MAC de esta interfaz, útil para mantener compatibilidad con reglas específicas o para evitar filtrados basados en MAC.
- MTU: Tamaño máximo de unidad de transmisión. Por defecto suele ser 1500 bytes. Ajustarlo puede ser necesario en redes que requieran fragmentación mínima o para optimizar el rendimiento en túneles VPN o conexiones específicas.
- MSS: Define el Maximum Segment Size para conexiones TCP. Si se especifica, se aplicará un «clamping» de MSS para ajustar el tamaño máximo del segmento TCP, lo que puede solucionar problemas de conexión relacionados con fragmentación.
- Speed and Duplex: Configura explícitamente la velocidad y modo dúplex de la interfaz. Por defecto está en autonegociación, lo recomendado para evitar problemas de incompatibilidad con los switches o routers conectados.
Compatibilidad de versiones y modelos
La configuración descrita es común a múltiples versiones de pfSense, especialmente a partir de la rama 2.x donde el soporte para configuraciones avanzadas se ha expandido considerablemente. Las interfaces físicas y virtuales (como las de máquinas virtuales) pueden beneficiarse de estos ajustes.
En cuanto a hardware, esta configuración es aplicable a una amplia gama de dispositivos que soportan pfSense, desde modelos pequeños con pocos puertos como el Netgate SG-1100, hasta hardware de gama media con múltiples interfaces, como el SG-3100 o modelos personalizados basados en PC x86.
Las limitaciones reales suelen estar relacionadas con incompatibilidades de drivers de la tarjeta de red (por ejemplo, ciertas tarjetas Realtek antiguas pueden no soportar modos duplex avanzados o un spoofing efectivo de MAC). También el ajuste manual de MTU puede ser limitado por la infraestructura física subyacente, que puede imponer sus propias restricciones.
Escenarios de uso y recomendaciones
Este tipo de configuración es especialmente útil para interfaces que conectan a Internet o a redes críticas donde se requiere un control fino, como una interfaz WAN configurada con IP estática para conexiones de fibra o enlaces dedicados.
El spoofing del MAC address puede ser utilizado para superar bloqueos en redes que filtran dispositivos por MAC, aunque debe usarse con precaución para evitar conflictos en la red.
Ajustar MTU y MSS es clave en entornos con VPN o redes que requieren evitar fragmentación, como conexiones PPPoE o túneles IPsec. No hacerlo puede resultar en latencia alta o pérdida de paquetes.
La negociación correcta de velocidad y dúplex previene problemas de rendimiento y errores físicos, como paquetes corruptos o caídas de enlace, comunes cuando la configuración está forzada de forma incorrecta.
Comandos de CLI útiles para diagnóstico
ifconfig -a: Muestra todas las interfaces y sus configuraciones actuales, incluyendo estado, MAC, y parámetros TCP/IP.ifconfig nombre_de_interfaz: Consulta detallada sobre una interfaz específica para revisar MTU, velocidad, y estado.tcpdump -i nombre_de_interfaz: Captura tráfico que pasa por la interfaz, útil para diagnosticar problemas de conexión o detectar intentos de spoofing.netstat -rn: Muestra la tabla de rutas, clave para asegurar que una interfaz está correctamente enroutada y accesible.pfctl -s info: Proporciona estadísticas y estado del firewall asociado a interfaces.
Buenas prácticas de configuración
- Siempre activar la interfaz únicamente cuando la configuración esté completa y probada para evitar caídas inesperadas.
- Usar descripciones descriptivas y consistentes para facilitar la gestión y documentación de la red.
- Preferir la autonegociación de velocidad y dúplex salvo en casos donde el hardware conectado exija una configuración fija.
- Evitar modificar el MAC address salvo que sea estrictamente necesario, ya que puede generar conflictos en redes con políticas MAC estrictas.
- Realizar pruebas de conectividad y tráfico después de cambios para validar que no se introdujeron problemas.
- Documentar los valores MTU y MSS definidos, especialmente si difieren del estándar 1500, para el mantenimiento y futura resolución de problemas.