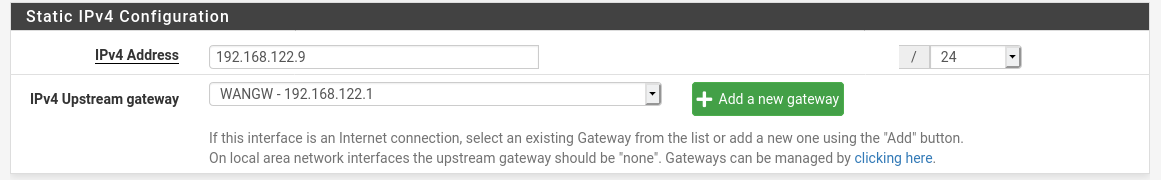
La asignación de una dirección IPv4 estática es una configuración fundamental en cualquier infraestructura de red gestionada con pfSense. Esta configuración garantiza que un dispositivo o interfaz del firewall mantenga siempre la misma dirección IP dentro de la red, facilitando la administración, la creación de reglas de firewall específicas y la estabilidad en las rutas estáticas. Además, el uso adecuado de puertas de enlace upstream permite un correcto enrutamiento hacia redes externas o hacia Internet, asegurando que el tráfico fluya de manera óptima.
Campos principales
- IPv4 Address: Este campo define la dirección IPv4 fija asignada a la interfaz. En el ejemplo, la IP es
192.168.122.9, localizada dentro de una subred privada comúnmente usada para redes LAN o DMZ. - Máscara de subred (subnet mask): Seleccionada mediante un menú desplegable (/24), que corresponde a una máscara
255.255.255.0. Define el rango de direcciones IP disponibles en la red local y determina el segmento donde se considera que los hosts están directamente accesibles sin necesidad de un gateway. - IPv4 Upstream Gateway: Especifica la puerta de enlace que se utilizará para enviar tráfico fuera de la subred local. En este caso, la puerta de enlace se llama
WANGWy apunta a la IP192.168.122.1. Si la interfaz conecta con Internet, esta puerta de enlace debe estar correctamente definida para asegurar la salida del tráfico externo. - Botón «Add a new gateway»: Permite crear una nueva puerta de enlace para ser usada por esta u otras interfaces, facilitando una gestión avanzada de enrutamiento y failover en pfSense.
Compatibilidad de versiones y modelos
La configuración mostrada está disponible desde las primeras versiones modernas de pfSense, con soporte firme a partir de la serie 2.x en adelante. Es compatible con todas las plataformas soportadas, desde instaladores para hardware dedicado hasta máquinas virtuales y appliances der pfSense. No existen limitaciones reales en cuanto a modelos, ya que esta funcionalidad es básica y esencial en todas las implementaciones del firewall pfSense. Es importante revisar que las versiones más recientes del firmware puedan incluir mejoras en la interfaz gráfica o soporte para IPV6, pero la configuración de IP estática IPv4 y puertas de enlace upstream es estándar y ampliamente establecida.
Escenarios de uso y recomendaciones
La asignación de IP estática con su correspondiente puerta de enlace es especialmente útil en escenarios como:
- Interfaces LAN o DMZ: Donde la predictibilidad en la dirección IP es clave para políticas de seguridad y reglas de acceso.
- Conexiones WAN secundarias: Para realizar balanceo de carga o failover, configurando múltiples gateways.
- Redes de servidores internos: Donde es necesario que dispositivos críticos mantengan dirección IP fija para servicios que dependen de DNS inverso, certificados, o autenticación basada en IP.
El principal riesgo de una mala configuración radica en asignar una puerta de enlace incorrecta o un rango IP que no corresponda con la red física, lo que puede causar pérdida de conectividad o problemas de enrutamiento interno. Además, usar IP estática sin documentar o controlar puede derivar en conflictos IP dentro de la red.
Comandos de CLI útiles para diagnóstico
pfSense dispone de un shell poderoso para diagnosticar y validar configuraciones. Algunos comandos útiles incluyen:
ifconfig: Muestra las interfaces de red y sus configuraciones actuales, incluyendo IP asignadas.route -n get default: Permite verificar la puerta de enlace predeterminada activa en el sistema.ping -c 4 192.168.122.1: Diagnostica la conectividad hacia la puerta de enlace upstream.netstat -rn: Muestra la tabla de enrutamiento para identificar rutas y gateways configurados.pfctl -sr: Muestra las reglas de firewall actuales, útil para verificar si existe alguna restricción aplicada a la interfaz configurada.
Buenas prácticas de configuración
- Documentar siempre las direcciones IP asignadas de forma estática para evitar conflictos y facilitar la gestión.
- Asignar puertas de enlace que correspondan a la topología física y sean accesibles desde la interfaz, comprobando la conectividad con
ping. - Utilizar rangos IP adecuados para evitar solapamientos con otras subredes o VPNs configuradas.
- Verificar con
ifconfigy la interfaz web de pfSense que la configuración aplicada se refleja correctamente. - Evitar usar direcciones dentro del rango DHCP para que el servidor no asigne la misma IP a diferentes equipos.
- En caso de usar múltiples puertas de enlace en distintas interfaces, configurar correctamente las prioridades y el monitoreo para failover dinámico.