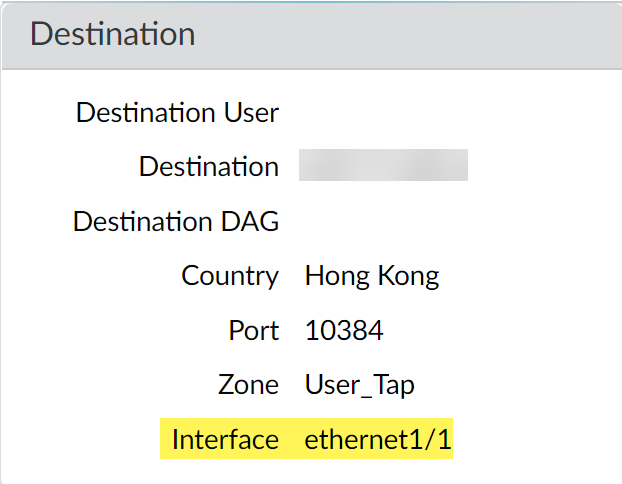
La configuración de destino en dispositivos Palo Alto Networks es fundamental para controlar con precisión la política de tráfico que se aplica en la red. Definir correctamente los parámetros como puerto, zona, interfaz y ubicación geográfica permite optimizar la seguridad y asegurar que el tráfico se dirija hacia los recursos adecuados sin comprometer la protección perimetral. La configuración abordada en este artículo ayuda a resolver problemas comunes relacionados con el direccionamiento incorrecto del tráfico y la segmentación deficiente de las zonas de seguridad.
Campos principales
La configuración estándar de destino involucra varios campos clave que orientan cómo y dónde se deben permitir o inspeccionar las conexiones. A continuación, se describen los elementos más importantes:
- Destination User: Este campo define qué usuarios son el objetivo del tráfico. Puede ser configurable mediante integración con sistemas de identificación de usuarios, como GlobalProtect o sistemas de autenticación externa.
- Destination: Aquí se especifica la dirección IP o el nombre del host que será el destino del tráfico. Es crítico para filtrar o permitir accesos hacia recursos específicos.
- Destination DAG: Los DAGs (Dynamic Address Groups) permiten agrupar direcciones IP de forma dinámica para simplificar la administración de reglas en entornos cambiantes.
- Country: Define el país o región geográfica del destino. Esto se utiliza en políticas de geolocalización para bloquear o permitir tráfico basado en la ubicación que aporta un nivel adicional de seguridad.
- Port: El puerto destino es esencial para controlar a nivel de capa 4 el acceso a servicios específicos (por ejemplo, 10384 en el caso examinado) y evitar accesos no autorizados.
- Zone: Zona de seguridad asociada a la interfaz o segmento al que pertenece el destino. Facilita la segmentación y aplicación de políticas de seguridad por áreas funcionales o niveles de confianza.
- Interface: La interfaz física o virtual por la cual se espera que pase el tráfico de destino. En este caso, por ejemplo, ethernet1/1 indica un puerto específico del firewall que conecta con la red destino, imprescindible para el enrutamiento y las políticas basadas en zona.
Compatibilidad de versiones y modelos
La configuración descrita es plenamente compatible con las versiones más recientes y estables de PAN-OS, particularmente desde la 8.0 en adelante, donde se han integrado mejoras en el manejo de zonas y políticas basadas en usuario y geolocalización. Esta funcionalidad está disponible para las series de firewalls Palo Alto Networks más comunes, como la PA-220, PA-820, PA-3220, PA-7.4.x,7.7.x0 y modelos superiores, tanto en hardware como en plataformas virtuales (VM-Series).
En modelos antiguos, algunas funcionalidades como Destination DAG o integración avanzada con usuarios pueden estar limitadas o no disponibles. Además, la configuración de interfaces físicas y asociación con zonas debe considerar las capacidades físicas y virtuales del modelo concreto.
Escenarios de uso y recomendaciones
Este tipo de configuración es vital en escenarios donde se desea segmentar el tráfico por usuario, ubicación y servicio, como por ejemplo en entornos corporativos con múltiples sedes o sucursales, donde las políticas deben adaptarse a empleados móviles o trabajadores remotos que acceden a servicios específicos desde ubicaciones definidas.
Además, el filtrado por país y puerto ayuda a mitigar riesgos asociados a amenazas geográficas conocidas, evitando comunicaciones con regiones no autorizadas o bloqueadas, reduciendo la superficie de ataque.
El uso correcto de la zona e interfaz evita fugas de tráfico no seguro y asegura que el firewall pueda aplicar inspección y políticas adecuadas en cada segmento de la red. Sin una configuración precisa de estos elementos, pueden surgir problemas como tráfico no esperado saliendo por interfaces incorrectas, o políticas que no se aplican por falta de correspondencia en zona o interfaz.
Comandos de CLI útiles para diagnóstico
show running security-policy: Para verificar las reglas activas que contienen configuraciones de destino.show interface ethernet1/1: Revisa el estado y las estadísticas de la interfaz implicada en la configuración.test security-policy-match from user_zone to destination_zone destination-ip port: Emula el proceso de evaluación de la política para un tráfico específico y verifica si coincide con alguna regla.show user ip-user-mapping all: Confirma las asociaciones activas entre IPs y usuarios para validar Destination User.show counter interface ethernet1/1: Muestra contadores útiles para detectar problemas en el tráfico que atraviesa esa interfaz.
Buenas prácticas de configuración
- Documentar claramente las zonas y su propósito para evitar confusiones en la gestión de políticas.
- Utilizar address groups y DAGs para simplificar y mantener la escalabilidad de las políticas de destino.
- Realizar pruebas de políticas con el comando
test security-policy-matchantes de activar cambios en producción. - Monitorear frecuentemente las interfaces y contadores para detectar anomalías rápidamente.
- Actualizar PAN-OS regularmente para garantizar compatibilidad y obtener nuevas funcionalidades de seguridad.
- Limitar los destinos permitidos con base en usuario y geolocalización para reducir la exposición a ataques.