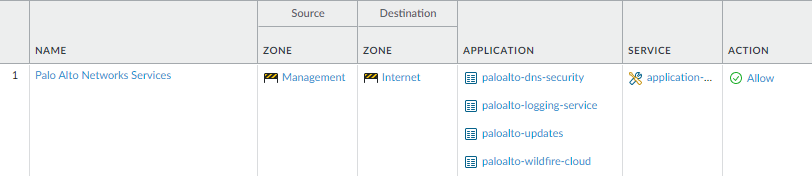
En entornos gestionados con dispositivos Palo Alto Networks, es común configurar políticas de seguridad específicas para permitir el acceso de los equipos de gestión hacia servicios externos esenciales. Esta configuración apunta a resolver el problema frecuente de bloqueo de las conexiones salientes que los dispositivos necesitan para actualizar firmas, enviar logs o utilizar servicios de inteligencia como WildFire. La política analizada es un ejemplo claro de cómo permitir estas conexiones desde la zona Management hacia Internet, habilitando el tráfico según aplicaciones específicas y asegurando la continuidad operacional.
Campos principales
Cada campo tiene un papel clave en la política:
- NAME: El identificador de la regla. Aquí se denomina Palo Alto Networks Services, lo que facilita entender que la política se dirige a permitir los servicios oficiales de Palo Alto hacia Internet.
- Source Zone: Indica la zona de origen del tráfico. En este caso es Management, que suele ser la zona desde donde se gestiona el firewall o desde donde salen peticiones administrativas.
- Destination Zone: Establece la zona destino, en este caso Internet. Esto implica que la regla controla el tráfico saliente hacia redes externas.
- Application: Esta es una de las características más potentes de Palo Alto: se asocia tráfico a aplicaciones específicas. Aquí se permiten cuatro aplicaciones nativas muy importantes:
- paloalto-dns-security: para la resolución DNS segura propia de Palo Alto.
- paloalto-logging-service: para enviar logs al cloud o servidores de Palo Alto.
- paloalto-updates: para la descarga de parches, firmas y actualizaciones.
- paloalto-wildfire-cloud: para compartir archivos sospechosos con el servicio WildFire.
- Service: Se utiliza application-default, lo que significa que solo se permiten los puertos y protocolos asociados a cada aplicación, aumentando la seguridad al no abrir puertos genéricos.
- Action: La acción es Allow, autorizando el paso del tráfico.
Compatibilidad de versiones y modelos
Esta configuración es compatible con prácticamente todas las versiones modernas del sistema operativo PAN-OS, desde la 8.0 en adelante, incluyendo las series 9.x y 10.x. Palo Alto Networks ha mantenido estas aplicaciones y servicios siendo soportados y recomendados para gestión y actualización continua.
Respecto a modelos, esta política se puede aplicar en la gran mayoría de dispositivos Palo Alto, desde la serie PA-220 y PA-800 hasta las familias de alto rendimiento PA-5200 y PA-7000, así como dispositivos virtuales VM-Series. No existe una limitación funcional en cuanto a la arquitectura para estas aplicaciones nativas, dado que están integradas en el proceso de seguridad del firewall.
Una limitación puntual puede surgir en entornos con políticas estrictas de inspección de tráfico cifrado (SSL/TLS), donde podría ser necesario permitir excepciones o certificados para que WildFire y actualizaciones funcionen correctamente.
Escenarios de uso y recomendaciones
Esta política es fundamental en escenarios donde la administración centralizada requiere que los dispositivos Palo Alto puedan comunicarse con los servidores de Palo Alto Networks para mantenimiento y seguridad. Casos típicos incluyen:
- Actualizaciones automáticas de antivirus, IPS y firmas antimalware.
- Integración con servicios en la nube para análisis avanzado, como el envío de archivos a WildFire para detección de amenazas cero-day.
- Centralización de logs para auditorías, monitoreo y reporte.
El riesgo principal de esta configuración es la apertura hacia Internet de ciertos servicios, pero este riesgo se mitiga porque sólo se permiten aplicaciones específicas con sus protocolos, sin abrir puertos genéricos ni accesos indiscriminados. Es recomendable revisar periódicamente la política, validar certificados y asegurar que el tráfico que pasa corresponde únicamente a los servicios legítimos de Palo Alto.
Comandos de CLI útiles para diagnóstico
Para verificar y solucionar problemas relacionados con esta política, se pueden usar comandos de CLI muy útiles:
show running security-policy | match Palo Alto Networks Services: Visualiza la configuración actual de la política por nombre.test security-policy-match from Management to Internet application paloalto-updates: Simula y valida que el tráfico asociado a la aplicación de actualizaciones es permitido correctamente.show running interface management: Verifica el estado y configuración de la interfaz desde la cual se origina el tráfico.show counter global filter application paloalto-wildfire-cloud: Muestra estadísticas de tráfico y posibles drops relacionadas con la aplicación WildFire.debug dataplane packet-diag set capture onydebug dataplane packet-diag show: Para capturar y analizar tráfico problemático en tiempo real.
Buenas prácticas de configuración
- Utilizar objetos y aplicaciones predefinidas para evitar errores manuales en puertos o protocolos.
- Aplicar application-default en el servicio para restringir el acceso a los puertos legítimos usados por las aplicaciones Palo Alto.
- Limitar la política a zonas específicas, como una zona Management bien segregada, evitando abrir accesos excesivos en otras zonas.
- Mantener actualizados certificados y reglas de inspección SSL para servicios que utilizan tráfico cifrado.
- Monitorear cambios y logs para detectar intentos de explotación o desviación del tráfico autorizado.
- Documentar la política y justificar su necesidad para auditorías internas y externas.