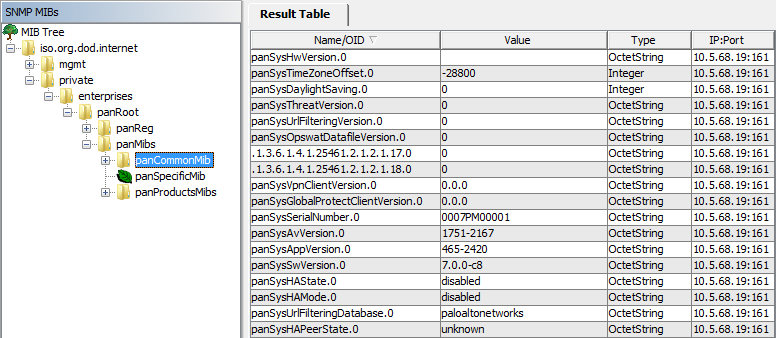
La configuración SNMP (Simple Network Management Protocol) en dispositivos Palo Alto Networks es fundamental para la supervisión remota y la gestión eficiente del firewall. Esta configuración permite obtener información clave del sistema, rendimiento y estados mediante el uso de Managed Information Bases (MIBs) específicas del fabricante. El acceso controlado a estos datos facilita la integración con sistemas de monitoreo como Panorama o soluciones de terceros, y ayuda a mantener la seguridad, disponibilidad y funcionamiento óptimo de la red.
Campos principales
A continuación se describen los campos principales de la configuración SNMP específicos para Palo Alto Networks:
- panSysHwVersion.0: Versión del hardware del dispositivo. Es un campo tipo OctetString que identifica la plataforma física donde corre el firewall.
- panSysSwVersion.0: Versión de software del firewall, ejemplo «7.0.0-c8». Vital para verificar compatibilidad con versiones de MIB.
- panSysAvVersion.0: Versión del motor antivirus instalado en el sistema. Utilizado para validar actualizaciones de amenaza.
- panSysThreatVersion.0: Versión del motor de prevención de amenazas, reflejando la actualización sobre firmas de IPS y contenido malicioso.
- panSysHAState.0 y panSysHAMode.0: Estado y modo del firewall en configuraciones de Alta Disponibilidad (HA). Indican si HA está activo y el rol actual.
- panSysGlobalProtectClientVersion.0 y panSysGlobalProtectProtectClientVersion.0: Versiones de clientes VPN GlobalProtect conectados o en uso.
- panSysSeriarNumber.0: Número de serie único del dispositivo, útil para inventarios o soporte técnico.
- panSysUrlFilteringDatabase.0: Base de datos en uso para filtrado de URL, normalmente identificada como «paloaltonetworks».
- panSysHApeerState.0: Estado del Firewall par en configuraciones HA. En caso de falla, este campo ayuda en la detección temprana.
- panSysTimeZoneOffset.0 y panSysDaylightSaving.0: Configuración relacionada con zona horaria y horario de verano, importante para registros de logs y eventos.
Compatibilidad de versiones y modelos
La configuración SNMP y los MIBs específicos para Palo Alto Networks aplican principalmente a dispositivos Firewalls de la serie PA y Panorama para gestión centralizada. Estos son compatibles con versiones de PAN-OS desde la 7.x en adelante, aunque se recomienda utilizar versiones actuales (8.x, 9.x y superiores) para tener soporte completo de nuevas OID y funcionalidades.
Se soportan modelos desde la serie 300 hasta la serie 5200, incluidos modelos virtuales y dispositivos de próxima generación como PA-540 y superiores. Limitaciones existen en dispositivos de gama muy baja o versiones de software anteriores a 6.0 que no implementan completamente los MIBs propios (panCommonMib, panSpecificMib).
El soporte SNMPv2c es común, pero para cumplir requisitos de seguridad se recomienda SNMPv3 con autenticación y cifrado, dado que la información contiene detalles sensibles del sistema.
Escenarios de uso y recomendaciones
El uso principal de esta configuración es en entornos donde la supervisión continua del estado del firewall es crítica. Por ejemplo, en centros de datos, ambientes corporativos o ISP donde la integración con NMS (Network Management System) facilita el monitoreo en tiempo real y la generación de alertas automáticas sobre fallas o anomalías.
También es común utilizar SNMP para validar las versiones de software y firmas instaladas, asegurando que el firewall está protegido contra las últimas amenazas. En configuraciones HA, esta información permite diagnosticar rápidamente estados entre pares y realizar cambios sin interrupciones.
Los riesgos asociados incluyen la exposición de información sensible si el SNMP no está adecuadamente asegurado. Se recomienda restringir el acceso SNMP solo a IPs autorizadas y usar SNMPv3 para evitar intercepciones.
Comandos de CLI útiles para diagnóstico
show system info: Muestra la información del sistema incluyendo versión de PAN-OS, serie y estado HA.show system software: Presenta detalles sobre las versiones instaladas de software y firmas.show snmp trap status: Verifica el estado del servicio SNMP y los traps configurados.show high-availability state: Permite comprobar el estado actual y roles en configuración HA.debug snmp: Habilita la depuración para tráfico SNMP, útil para resolver problemas de comunicación.test snmp get oid: Ejecuta una consulta SNMP a una OID específica para validar la respuesta.
Buenas prácticas de configuración
- Utilizar SNMPv3 con autenticación y cifrado para minimizar riesgos de seguridad.
- Restringir acceso a agentes SNMP configurando ACLs en el firewall para controlar qué hosts pueden realizar consultas.
- Actualizar periódicamente el motor antivirus y motores de amenazas para que los valores SNMP reflejen las versiones más recientes.
- En ambientes con Alta Disponibilidad, monitorizar constantemente los parámetros HA visibles a través de SNMP para detectar fallos tempranos.
- Integrar con sistemas NMS validados para evitar sobrecarga en la red por consultas excesivas o configuraciones incorrectas.
- Documentar configuraciones y MIBs utilizadas para facilitar auditorías y mantenimiento.
La correcta gestión de SNMP en dispositivos Palo Alto Networks es un factor clave para mantener la seguridad y operatividad de la red, facilitando la integración con herramientas de monitoreo y garantizando una visibilidad proactiva del estado del firewall.