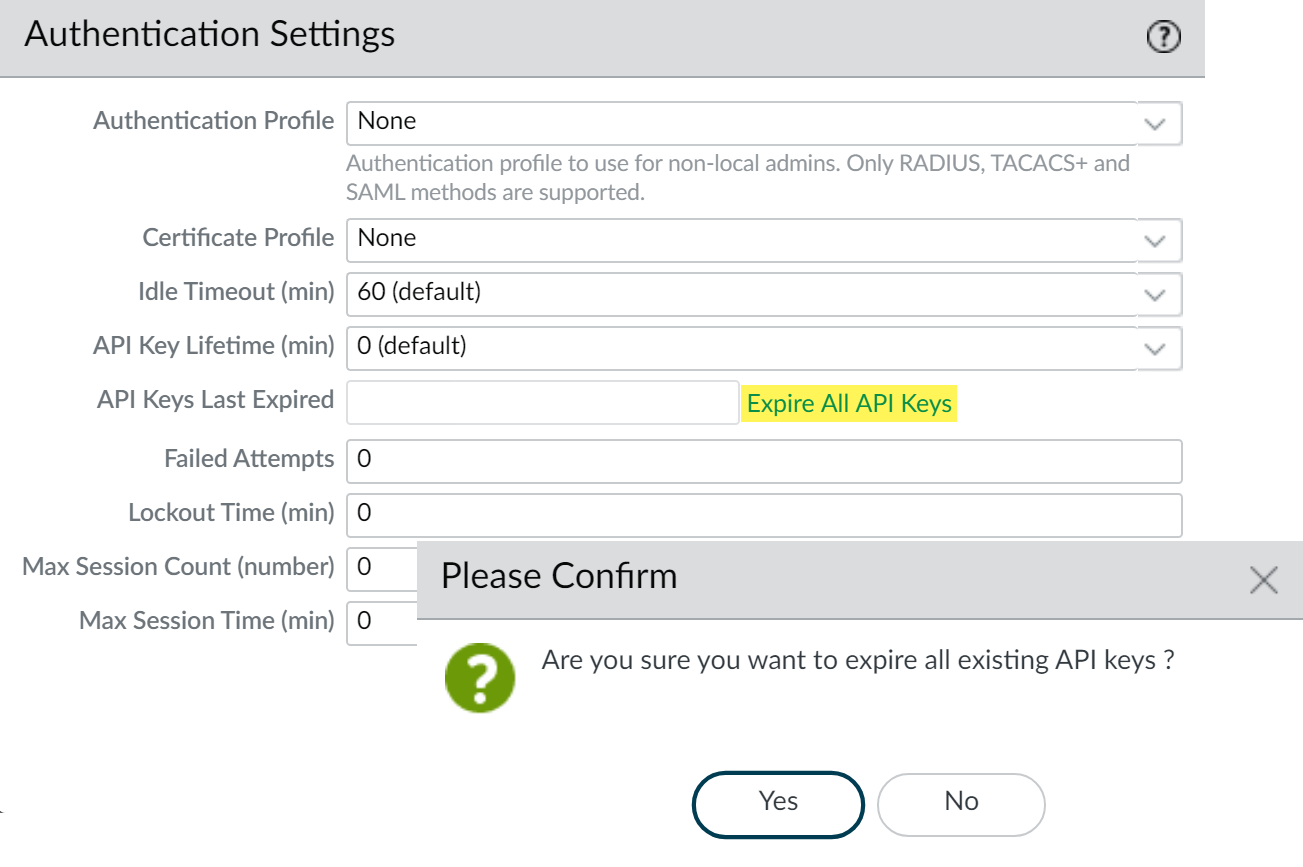
La configuración de autenticación en dispositivos Palo Alto Networks es un componente esencial para garantizar el acceso seguro y controlado a la interfaz administrativa. Esta configuración permite definir perfiles de autenticación para usuarios administrativos que no sean locales, gestionar el tiempo de inactividad para desconexión automática y controlar el ciclo de vida de las API Keys usadas en integraciones y automatizaciones. Además, ofrece parámetros para limitar intentos fallidos de acceso y restricciones relacionadas con la duración y cantidad máxima de sesiones simultáneas.
Campos principales
- Authentication Profile: Perfil que se aplica para autenticar administradores no locales. Palo Alto Networks soporta métodos como RADIUS, TACACS+ y SAML para gestionar el acceso centralizado y seguro.
- Certificate Profile: Perfil de certificado digital que puede ser obligatorio para ciertas autenticaciones, aumentando la seguridad mediante el uso de certificados SSL/TLS para validar a la entidad que se conecta.
- Idle Timeout (min): Tiempo en minutos tras el cual una sesión administrativa inactiva se cerrará automáticamente para prevenir accesos no autorizados derivados del abandono de sesiones abiertas.
- API Key Lifetime (min): Define el tiempo de vida de las claves API generadas para la comunicación mediante API. Si se establece en 0, la clave no expira automáticamente, lo que puede representar un riesgo para la seguridad.
- API Keys Last Expired: Campo que indica la última vez que se expiraron todas las claves API manualmente mediante la opción «Expire All API Keys».
- Failed Attempts: Número máximo de intentos fallidos de inicio de sesión permitidos antes de activar un bloqueo, útil para prevenir ataques de fuerza bruta contra credenciales.
- Lockout Time (min): Tiempo en minutos que permanecerá bloqueada una cuenta tras alcanzar el número máximo de intentos fallidos especificado.
- Max Session Count (number): Controla el número máximo de sesiones administrativas simultáneas que un usuario puede tener activo.
- Max Session Time (min): Límite en minutos para la duración máxima de una sesión administrativa, independientemente de su actividad.
Compatibilidad de versiones y modelos
La configuración descrita es estándar en las plataformas de firewall Palo Alto Networks que utilizan PAN-OS, a partir de versiones 8.x y superiores, donde se consolidaron las funcionalidades avanzadas de autenticación y gestión de API Keys. Modelos como PA-220, PA-820, PA-3220, entre otros dentro de la serie PA, soportan esta configuración con pocas variaciones.
En versiones anteriores a la 8.0, algunas opciones como el manejo granular de caducidad de API Keys o el límite de sesiones simultáneas pueden no estar disponibles o ofrecer menos flexibilidad. Los dispositivos de la serie VM-Series comparten esta funcionalidad, siempre que el PAN-OS esté actualizado a la versión compatible.
Las limitaciones reales incluyen la dependencia del backend de autenticación para perfiles externos: si el servidor RADIUS, TACACS+ o SAML está fuera de línea, los administradores no locales no podrán autenticarse sin un fallback local configurado. Además, configurar un tiempo de expiración de API Keys muy corto requerirá renovaciones frecuentes, impactando automatizaciones si no se gestiona correctamente.
Escenarios de uso y recomendaciones
En entornos empresariales con equipos de administración distribuidos, es fundamental usar perfiles de autenticación externos para centralizar el control y auditar los accesos. La opción para caducar todas las API Keys simultáneamente es útil cuando se sospecha que alguna clave haya sido comprometida o cuando se hace una rotación de claves como parte de una política de seguridad.
El ajuste Idle Timeout previene que sesiones olvidadas permanezcan abiertas, mitigando riesgos por accesos no autorizados físicos o remotos. Por otra parte, limitar intentos fallidos y tiempos de bloqueo ayuda a proteger contra ataques de fuerza bruta, aunque hay que calibrar estos valores para evitar bloqueos legítimos molestos.
Es recomendable definir un API Key Lifetime acorde al uso: claves temporales para automatizaciones puntuales y permanentes sólo si se implementan controles adicionales. Dejar la duración en 0 puede ser un riesgo importante en infraestructura crítica.
Comandos de CLI útiles para diagnóstico
show authentication status: Muestra el estado actual de autenticación, perfiles y sesiones activas.show user server-monitor: Permite visualizar el estado y latencia de los servidores RADIUS, TACACS+ o SAML configurados.show api-key all: Lista las claves API existentes y su estado.clear api-key all: Comando para forzar la expiración (revocación) de todas las claves API activas.show system setting session: Detalla parámetros relacionados con sesiones administrativas, incluyendo tiempos y máximos.debug user-authd onydebug user-authd off: Para activar y desactivar logueo extenso de procesos de autenticación, útil para detectar problemas.
Buenas prácticas de configuración
- Usar perfiles de autenticación centralizados (RADIUS, TACACS+, SAML) vinculados a directorios corporativos para mantener un control unificado.
- Configurar Idle Timeout para que las sesiones correctas se cierren tras un tiempo prudente de inactividad (por ejemplo, 10-30 minutos).
- Establecer límites razonables para intentos fallidos y lockout time para evitar tanto ataques como bloqueos accidentales.
- Configurar una política razonable para la expiración de API Keys, rotándolas periódicamente para minimizar riesgos en integraciones automatizadas.
- Monitorizar el estado de los servidores de autenticación y la cantidad de sesiones activas para prever cuellos de botella o problemas de acceso.
- Documentar y auditar cualquier acción que implique expiración global de API Keys y controlar el acceso administrativo para estas acciones.
- En entornos de alta seguridad, combinar autenticación multifactor y certificado para acceso administrativo.