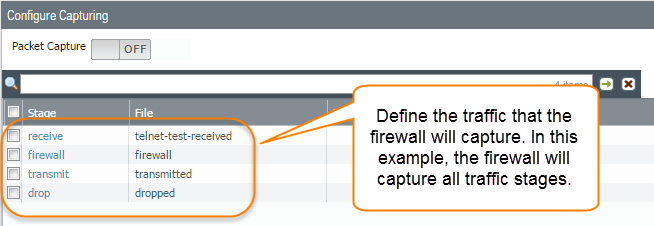
La captura de tráfico en dispositivos Palo Alto Networks es una función esencial para el análisis profundo de paquetes y para la resolución de problemas de red y seguridad. Este procedimiento permite al firewall capturar y guardar paquetes en diferentes etapas del flujo de tráfico, facilitando la identificación de anomalías, brechas o fallas en la política de seguridad. La configuración adecuada de esta captura es clave para obtener información precisa sin generar un impacto significativo en el rendimiento del sistema.
Campos principales
La configuración de captura de tráfico en Palo Alto Networks se basa en definir claramente las etapas del procesamiento del paquete en las que se desea realizar la captura, junto con los archivos donde se almacenarán estas capturas. A continuación, se describen los principales campos:
- Stage (Etapa): Indica el punto del flujo por donde pasa el paquete y donde se realizará la captura. Las etapas comunes son:
- receive: Captura cuando el paquete es recibido por el firewall.
- firewall: Captura cuando el paquete es procesado por el firewall, después del análisis de políticas.
- transmit: Captura el paquete antes de ser transmitido hacia la salida.
- drop: Captura el paquete cuando este es descartado por alguna regla o política.
- File (Archivo): Nombre del archivo donde se almacenan las capturas correspondientes a esa etapa. Es importante usar un nombre descriptivo para facilitar la identificación durante el análisis posterior.
Compatibilidad de versiones y modelos
La funcionalidad de captura de tráfico está disponible en la mayoría de los firewalls Palo Alto Networks equipados con PAN-OS. Generalmente, esta característica es compatible desde versiones tempranas como PAN-OS 7.x y ha sido mejorada con cada actualización:
- Versiones de firmware: Funcionalidad básica disponible desde PAN-OS 6.0, con mejoras en rendimiento y filtrado en versiones 8.x en adelante.
- Modelos soportados: Abarca dispositivos desde la serie PA-200 hasta modelos de alta gama como PA-7000, incluyendo virtuales (VM-Series).
- Limitaciones: En dispositivos de capacidad muy baja (como PA-200), la captura masiva puede afectar el rendimiento. Es recomendable limitar los filtros o etapas capturadas para evitar sobrecarga.
Escenarios de uso y recomendaciones
La captura de tráfico resulta imprescindible en múltiples escenarios de redes y seguridad, como por ejemplo:
- Resolución de problemas de conectividad: Validar si los paquetes están siendo recibidos, procesados o bloqueados correctamente.
- Análisis de eventos sospechosos: Capturar el tráfico en etapas de «drop» para identificar intentos de ataque o tráfico malicioso descartado.
- Verificación de políticas: Confirmar que las reglas de seguridad y NAT están aplicando correctamente y en el orden esperado.
Es importante no activar la captura en todas las etapas sin filtro en un entorno productivo, ya que puede generar un volumen excesivo de datos y afectar el rendimiento del firewall. Se recomienda activar solo las etapas necesarias y aplicar filtros específicos según protocolo, dirección IP o puerto.
Comandos de CLI útiles para diagnóstico
Palo Alto Networks ofrece comandos CLI que facilitan la gestión y diagnóstico de las capturas:
debug dataplane packet-diag set capture on: Activa la captura de paquetes.debug dataplane packet-diag set filter stage receive: Define la etapa de captura, en este caso la recepción.debug dataplane packet-diag set filter file: Especifica el nombre del archivo para almacenar la captura.debug dataplane packet-diag show capture: Muestra el estado actual de la captura.debug dataplane packet-diag clear capture: Detiene y elimina la captura activa.scp export log db-log://packetcapture/: Exporta el archivo de captura para análisis externo mediante Wireshark u otras herramientas..pcap
Buenas prácticas de configuración
Para optimizar el uso de la captura de tráfico en dispositivos Palo Alto Networks, se deben seguir las siguientes recomendaciones:
- Limitar la captura solo a las etapas y tráfico relevantes, evitando sobrecargar el sistema.
- Utilizar nombres de archivos descriptivos para facilitar el análisis posterior.
- Realizar la captura en ventanas cortas para minimizar el impacto en el rendimiento.
- Aplicar filtros por IP, puerto o protocolo para enfocarse en el tráfico de interés.
- Revisar y limpiar las capturas regularmente para liberar espacio en el almacenamiento del firewall.
- Utilizar herramientas externas como Wireshark para un análisis más detallado y visual.
- Mantener actualizado el firmware para contar con mejoras en las capacidades de captura y rendimiento.