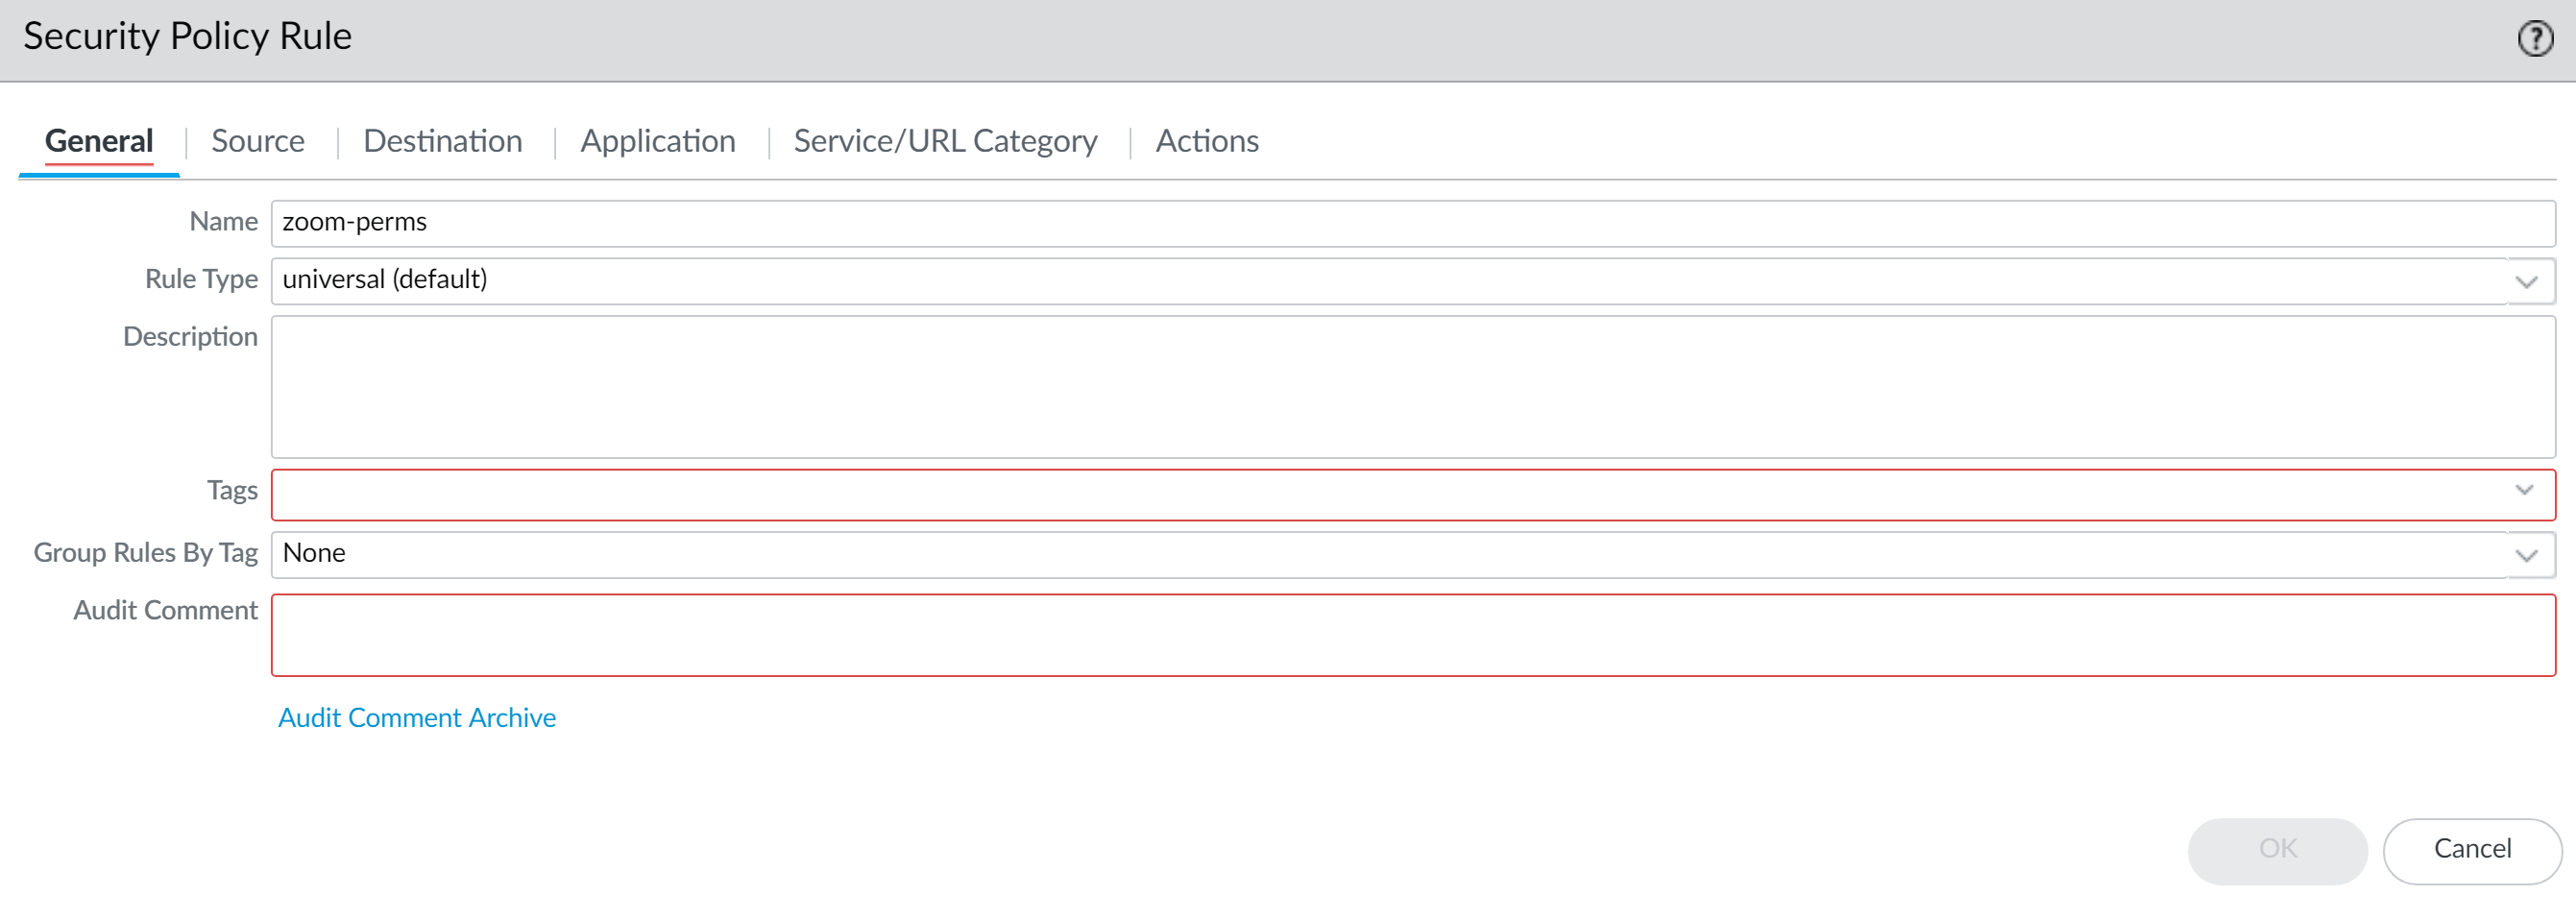
Las reglas de seguridad (Security Policies) en dispositivos Palo Alto Networks constituyen un elemento fundamental para controlar y proteger el tráfico dentro de una red. Estas reglas permiten definir las condiciones bajo las cuales se permite o bloquea la comunicación entre origen y destino, con gran granularidad en base a aplicaciones, servicios, usuarios y otros atributos. La correcta configuración y gestión de estas políticas tiene un impacto directo en la postura de seguridad, la eficiencia operativa y el cumplimiento de normativas. Este artículo analiza en detalle la estructura y componentes clave de una regla típica en Palo Alto Networks, ejemplificada en una regla llamada «zoom-perms» que se podría utilizar para controlar permisos de acceso a la aplicación Zoom, ayudando a resolver el problema de gestionar el acceso seguro y adecuado a aplicaciones específicas dentro de la red.
Campos principales
Cada regla de seguridad en Palo Alto Networks posee múltiples campos que permiten definir claramente su ámbito y comportamiento. Destacan los siguientes:
- Name: Identificador único de la regla. En el ejemplo, «zoom-perms» indica que la regla está orientada a controlar permisos relacionados con Zoom.
- Rule Type: Define el tipo de regla. La opción «universal (default)» representa una política típica que se aplica sobre todo el tráfico y contextos, diferenciándose de reglas específicas para túneles VPN u otros usos.
- Description: Campo opcional para añadir comentarios descriptivos sobre el propósito o alcance de la regla, fundamental para gestión y auditoría.
- Tags: Permiten organizar y categorizar reglas agrupándolas mediante etiquetas personalizables, facilitando la administración en entornos con muchas políticas.
- Group Rules By Tag: Opción para agrupar visualmente las reglas basadas en las etiquetas asignadas, ayuda en la gestión desde el interfaz gráfico.
- Audit Comment: Registro o anotación para auditoría y trazabilidad, importante para levantar historial de cambios en la política.
Además, cada regla cuenta con pestañas específicas para definir el Source (origen del tráfico), Destination (destino), Application, Service/URL Category (servicios y categorías URL permitidas o bloqueadas) y finalmente las Actions (permitir, bloquear, registrar, etc.) que determinan el comportamiento una vez coincidida la regla.
Compatibilidad de versiones y modelos
Las reglas de seguridad con esta estructura son compatibles con la mayoría de versiones actuales del software PAN-OS, a partir de versiones 8.x en adelante, cuando se consolidaron mejoras en la clasificación de aplicaciones y en la flexibilidad de políticas. Entre las versiones más usadas en producción destacan PAN-OS 9.x y 10.x, que incluyen soporte mejorado para aplicaciones SaaS y nuevas opciones de grupo y gestión centralizada.
En cuanto a modelos de hardware, las reglas universales y demás configuraciones aquí descritas aplican en toda la familia de firewalls Palo Alto Networks, incluyendo las series PA-200, PA-220, PA-500, PA-820, PA-850, PA-3220, PA-7.4.x,7.7.x0 y su línea de próxima generación. También son válidas para firewalls virtuales (VM-Series) desplegados en plataformas de nube y entornos virtualizados.
No obstante, limitaciones pueden surgir en modelos muy antiguos que usen PAN-OS por debajo de 8.0 o que no cuenten con capacidad para inspeccionar o identificar aplicaciones modernas en deep packet inspection (DPI), lo que restringiría la eficacia de las reglas aplicando filtros más generales.
Escenarios de uso y recomendaciones
Este tipo de reglas es comúnmente utilizado para controlar el acceso a aplicaciones SaaS críticas como Zoom en entornos corporativos, garantizando que solo usuarios autorizados puedan acceder a los servicios bajo condiciones seguras. Por ejemplo, se puede limitar el acceso a Zoom desde ciertas zonas de red o rangos IP específicas, o bajo ciertas aplicaciones que la política reconoce como legítimas.
Un uso recomendable es definir políticas específicas para aplicaciones con alto impacto en la productividad y seguridad, empleando la granularidad que ofrece PAN-OS para evitar accesos no supervisados o abusos, como conexiones desde zonas de red inseguras o desde dispositivos no controlados.
El principal riesgo asociado a una configuración incorrecta o demasiado permisiva es el acceso no autorizado o la fuga de información, afectando la confidencialidad y la integridad de la red. Además, un mal uso de las reglas puede impactar negativamente el rendimiento del firewall y generar falsos positivos o bloqueos innecesarios.
Comandos de CLI útiles para diagnóstico
show running security-policy– Permite visualizar las reglas activas y sus parámetros en la configuración actual.show running security-policy rule zoom-perms– Muestra detalles específicos de la regla «zoom-perms» para auditoría.test security-policy-match from– Permite simular el paso del tráfico y validar qué regla aplicaría.to source destination service application show session all filter application zoom-us– Visualiza las sesiones activas relacionadas con la aplicación Zoom para monitoreo en tiempo real.debug dataplane packet-diag set capture on filter application zoom– Inicia captura de paquetes para analizar tráfico específico de Zoom y detectar posibles problemas.
Buenas prácticas de configuración
- Nombrado claro y consistente: Usar nombres descriptivos que faciliten identificar la función y ámbito de la regla.
- Documentar siempre: Utilizar la sección de descripción y audit comments para dejar constancia del propósito y cambios realizados.
- Granularidad controlada: Definir con precisión fuentes, destinos, aplicaciones y servicios, evitando reglas demasiado generales que aumenten riesgos.
- Usar Tags para organización: Implementar etiquetas para agrupar políticas relacionadas y facilitar gestión y reporte.
- Revisión periódica: Auditar las reglas para detectar políticas obsoletas, redundantes o riesgosas.
- Pruebas en entorno controlado: Siempre validar las reglas nuevas o modificadas en entornos de prueba o branch antes de desplegar a producción.
- Complementar con logs y reportes: Activar registros adecuados para analizar el comportamiento y detectar anomalías.